თავდამსხმელები Zimbra-ს ხარვეზს web shell-ების ჩასანერგად და ავთენტიფიკაციის საიდუმლოების მოსაპოვებლად იყენებენ
Microsoft-ის უსაფრთხოების მკვლევრების ცნობით, თავდამსხმელებმა Zimbra Collaboration Suite-ში CVE-2026-73570 გამოიყენეს, JSP web shell-ები ჩანერგეს, პრივილეგიები გაზარდეს და ფოსტისა და ავთენტიფიკაციის მონაცემები მოიპოვეს.
თავდამსხმელებმა Zimbra Collaboration Suite-ში (ZCS) უკვე გამოსწორებული ხარვეზი გამოიყენეს web shell-ების ჩასანერგად და საფოსტო მონაცემებზე წვდომისთვის, იტყობინება Microsoft-ის უსაფრთხოების კვლევითი ჯგუფი 2026 წლის 30 სექტემბერს.
ხარვეზი CVE-2026-73570-ის სახელითაა ცნობილი და CVSS სკალით 8.9 ქულას იღებს. ეს ავთენტიფიკაციის გარეშე გამოყენებადი ბრძანების ინექციაა, რომელიც კოდის დისტანციურ შესრულებამდე მიდის, თუ ჩართულია SNMP შეტყობინებები და დაყენებულია პაკეტი zimbra-snmp. მისი გამოყენება სპეციალურად შედგენილი წერილით ღია სერვერის წინააღმდეგ შეიძლება, ავთენტიფიკაციის გარეშე.
ხარვეზი ივლისში გამოსწორდა, აქტივობა აგვისტოში დაფიქსირდა
Zimbra-მ ის 2026 წლის ივლისში, 10.1.20 ვერსიით გამოასწორა. Microsoft-ის თქმით, აქტივობა 20 ივლისს, გამოშვების დღეს, და 13 აგვისტოს, საჯარო გამჟღავნებას შორის ინტერვალში მოხდა. ექსპლუატაცია პირველად პოლონეთის CERT-მა (CERT Polska) გამოავლინა, ხოლო იმავე თვეში CISA-მ ხარვეზი ცნობილი ექსპლუატირებადი ხარვეზების კატალოგში შეიტანა და ფედერალურ უწყებებს 24 აგვისტომდე განახლების დაყენება დაავალა.
web shell-ებიდან მონაცემების გატანამდე
საწყისი წვდომის შემდეგ თავდამსხმელები ბრძანებებს „zimbra“ სერვისული ანგარიშის სახელით ასრულებდნენ და Jetty-სა და mailboxd-ის დირექტორიებში რამდენიმე JSP web shell-ს ათავსებდნენ. payload-ებს wget-ით ან curl-ით იწერდნენ, reverse shell-ებს ხსნიდნენ, შესრულების შესანარჩუნებლად კი cron-სა და systemd-ს იყენებდნენ.
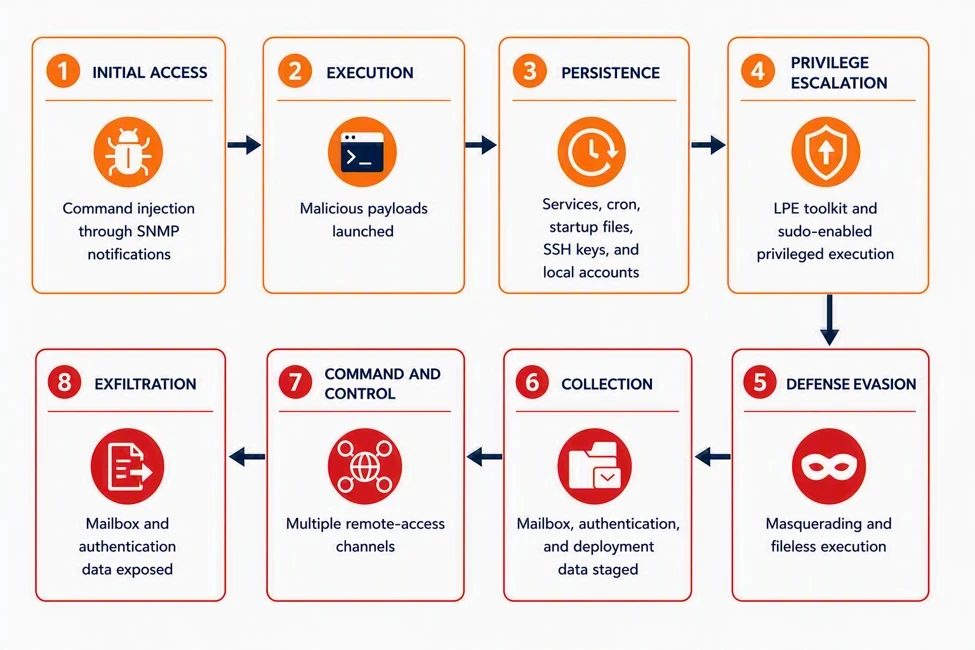
Microsoft-მა ღრმა ჯაჭვიც აღწერა: განლაგების რუკის შედგენა zmprov-ით და „zimbra“ ანგარიშისთვის უპაროლო sudo-ს მიცემა /etc/pam.d/sudo-ს შეცვლით. ცალკეული საფოსტო ყუთების ნაცვლად თავდამსხმელები „zmlocalconfig -s“-ით ცენტრალიზებულ ავთენტიფიკაციის საიდუმლოებს იღებდნენ, შემდეგ კი LDAP მოთხოვნებით zimbraPreAuthKey-სა და zimbraAuthTokenKey-ს.
Zimdown2 და Zimclient2
ერთ კამპანიაში ოპერატორებმა Zimdown2-ის Go ბინარი დააყენეს, რომელმაც Zimclient2-ის დისტანციური წვდომის აგენტი გაშალა; ის ინტერაქტიულ shell-ს, ფაილურ ოპერაციებს და SOCKS5 პროქსის იძლევა. ცალკე Go პროგრამა Zimbra-ს ანგარიშის მონაცემებს localconfig.xml-იდან იღებდა და ბაზიდან mailbox და mobile_devices ცხრილებს ატანდა. ერთ სერვერზე თავდამსხმელმა სარეზერვო მასალა დააარქივა და AzCopy-ით Azure Blob-ში გადატანა სცადა, თუმცა Microsoft-ის თქმით, გადაცემის წარმატებით დასრულება დადასტურებული არ არის.
რა უნდა გააკეთონ ორგანიზაციებმა
ორგანიზაციებს ურჩევენ, Zimbra-ს განახლებები დაუყოვნებლივ დააყენონ. თუ ეს შეუძლებელია, რეკომენდაციაა zimbra-snmp პაკეტის წაშლა, SNMP შეტყობინებების გამორთვა და SNMP-ისა და SMTP-ის წვდომის შეზღუდვა მხოლოდ სანდო ჰოსტებზე, ასევე ავთენტიფიკაციის საიდუმლოებების როტაცია.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.