Cloudflare საკუთარ საჯარო CA-ს აშენებს და GlobalSign-ის ფესვურ სერტიფიკატს იძენს
Cloudflare-მა საჯარო სერტიფიკატების ორგანოდ გახდომის განზრახვა გამოაცხადა: კომპანიამ Chrome-ის, Apple-ის, Microsoft-ისა და Mozilla-ის Root პროგრამებში მიმართა და GlobalSign-ის ფესვური სერტიფიკატის შესყიდვის შეთანხმებას ხელი მოაწერა.
Cloudflare-მა 29 სექტემბერს განაცხადა, რომ საჯარო სერტიფიკატების ორგანოდ (certificate authority, CA) გახდომას გეგმავს, თუმცა სერტიფიკატებს ჯერ არ გასცემს. Birthday Week-ზე კომპანიამ პირველი ნაბიჯებიც წარმოადგინა: მიმართა Chrome-ის, Apple-ის, Microsoft-ისა და Mozilla-ის Root პროგრამებში და ხელი მოაწერა შეთანხმებას GlobalSign-ის ფესვური სერტიფიკატის (root) შესყიდვაზე, რაც გაცემის პირველივე დღიდან ფართო მოწყობილობების ბაზას მისცემს სერტიფიკატებს.
ორი გზა ნდობისკენ
ახლად შექმნილი root წლების განმავლობაში ფართოდ გამოსადეგი არ არის: Root პროგრამის მიღების შემდეგაც მან ოპერაციულ სისტემებსა და მოწყობილობებში უნდა გავრცელდეს, განახლების გარეშე დარჩენილ მოწყობილობებამდე კი ვერ მიაღწევს. GlobalSign-ის არსებული root 2012 წლიდან სარგებლობს ნდობით და სწორედ ძველ კლიენტებამდე აღწევს, ახალი root კი იმ პოლიტიკისთვისაა გათვლილი, რომლებიც ნდობილი root-ის ასაკს ზღუდავს. Cloudflare ორივეს ინარჩუნებს.
უფასო სერტიფიკატების ახალი წყარო
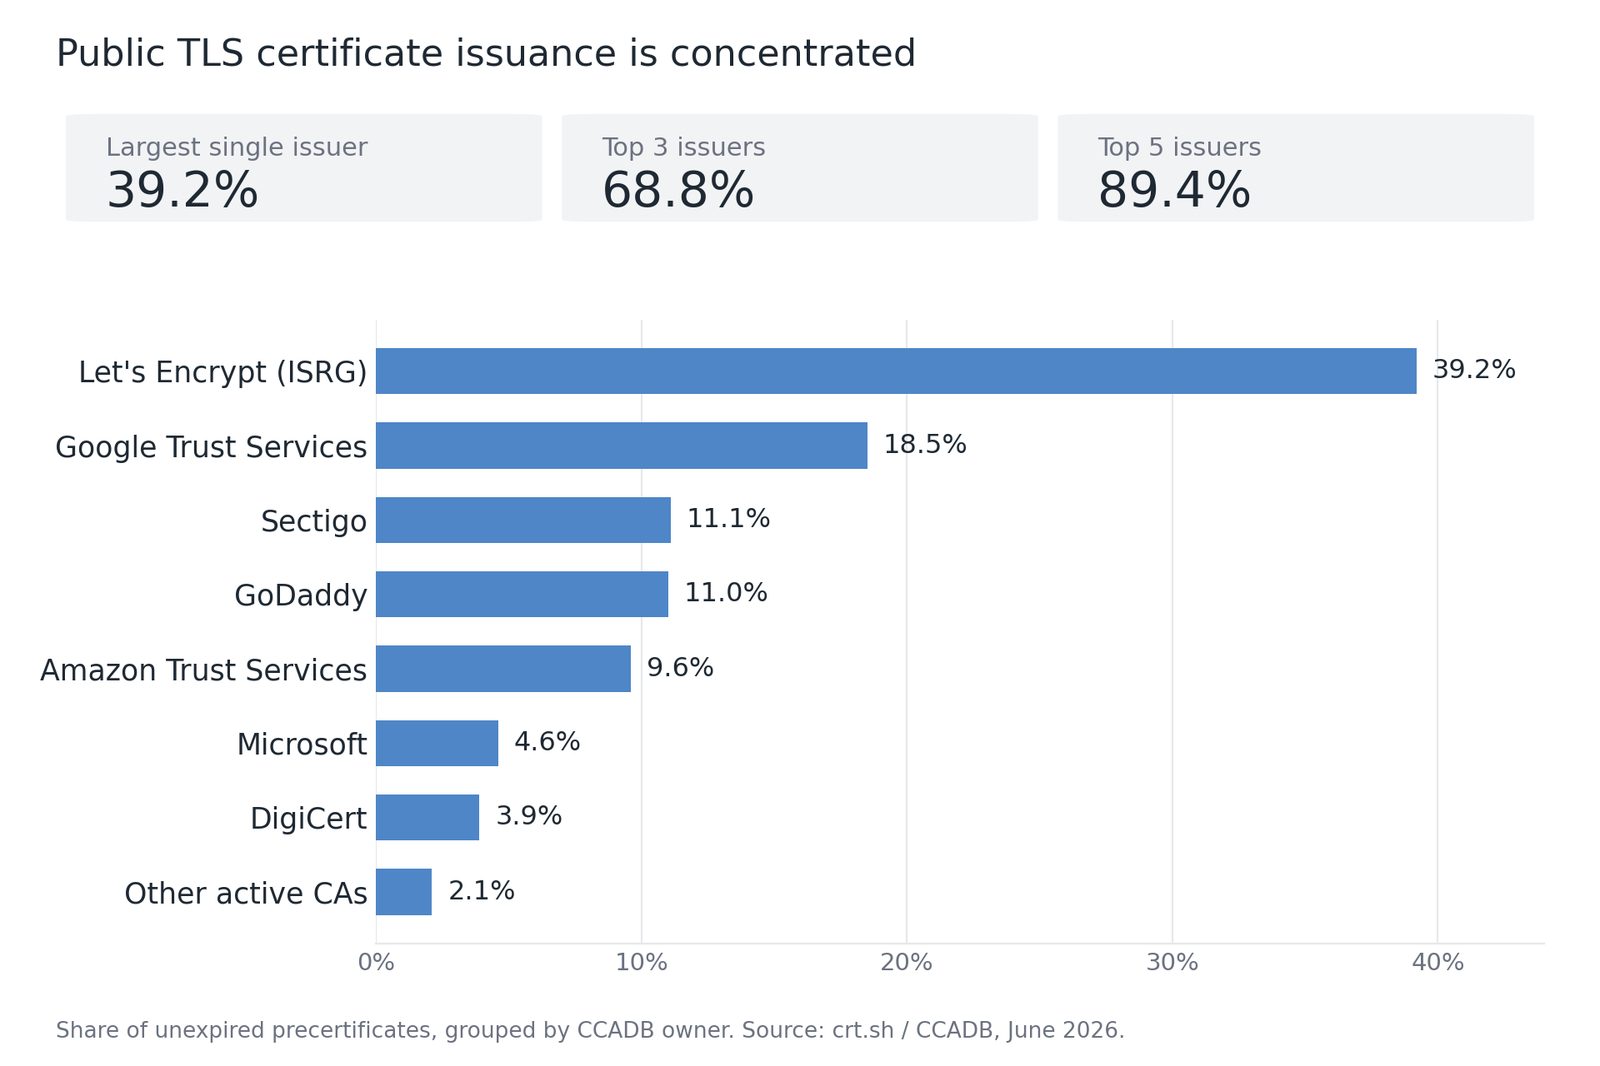
დაშიფრული ვების უმეტეს ნაწილს დღეს უფასო, ავტომატური სერტიფიკატები ემსახურება. Let's Encrypt დღეში დაახლოებით 10 მილიონ სერტიფიკატს გასცემს, 500 მილიონზე მეტ საიტს ემსახურება და 2025 წელს 4 მილიარდ აქტიურ სერტიფიკატს გადააჭარბა. Cloudflare-ის თქმით, ამას სისტემური რისკიც მოაქვს: დომინანტი ორგანოს გაუმართაობისას ვებს შესადარისი უფასო ალტერნატივა არ ექნება. ახალი CA ACME-ზე დაეფუძნება, ასე რომ ვინც უკვე უფასო CA-ს იყენებს, მხოლოდ დირექტორიის URL-ის შეცვლით გადმოვა.
რეზილენტურობა და გამჭვირვალობა
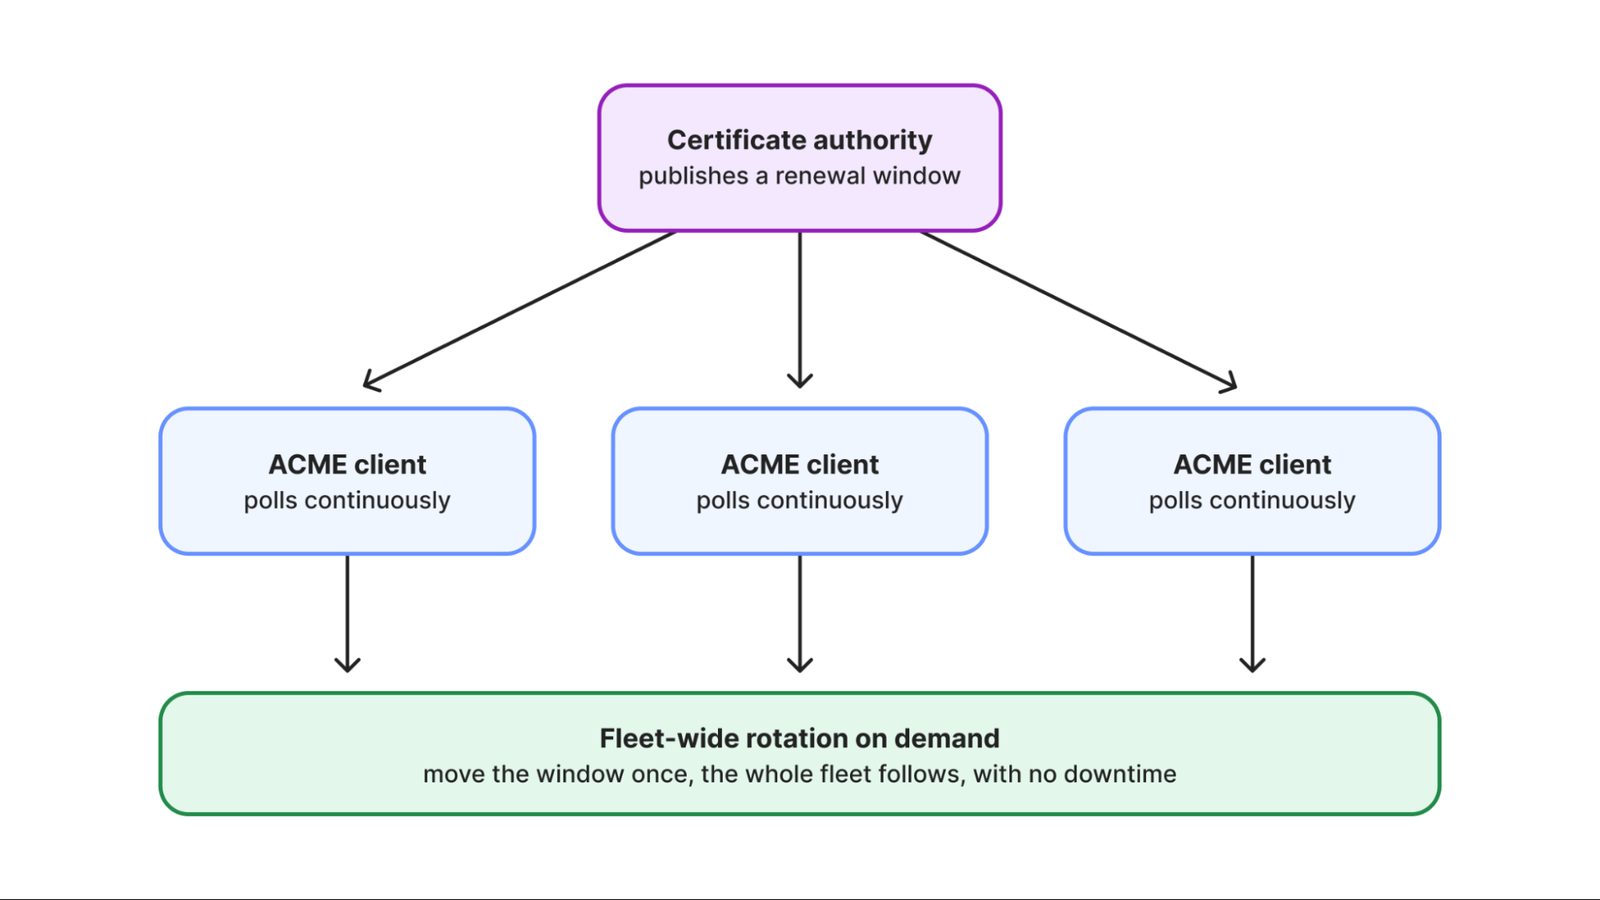
Cloudflare ამბობს, რომ შეცდომების თავიდან აცილებაზე მეტად მათი შედეგების შემცირებაზე იზრუნებს. გაცემის სავალდებულო პირობა განახლების ავტომატიზაცია იქნება: სერტიფიკატს მხოლოდ ის მიიღებს, ვინც ACME Renewal Information-ს (ARI, RFC 9773) მხარს უჭერს და განახლების წერტილს კითხულობს. გამჭვირვალობისთვის კომპანია ხელმომწერი პროგრამის გამრავლებად აწყობას, HSM-მოწყობილობების ატესტაციას და საჯარო დაფას გეგმავს.
პოსტკვანტური ინტერნეტი
კომპანია აპირებს ერთ-ერთი პირველი იყოს, რომელიც წარმოებაში Merkle Tree Certificates (MTC) სერტიფიკატებს გასცემს: პირველი მათგანი 2027 წლის პირველ კვარტალშია დაგეგმილი. MTC ბევრად კომპაქტური ფორმატია პოსტკვანტური სამყაროსთვის, სადაც ტრადიციული ჯაჭვები TLS-ის ხელის ჩამორთმევას ამძიმებს. წელს Chrome-მა MTC პოსტკვანტური ავთენტიფიკაციის სასურველ გზად დაასახელა. ორივე ტიპის სერტიფიკატს ერთი CA მოემსახურება, რაც მრავალწლიანი გადასვლის თანდათან გავლის საშუალებას იძლევა.
ახალი CA-სთვის Cloudflare Customer Zero-ს როლს შეასრულებს და გააგრძელებს თანამშრომლობას 16 პარტნიორ CA-სთან, რომლებსაც წლების განმავლობაში ეყრდნობოდა.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.