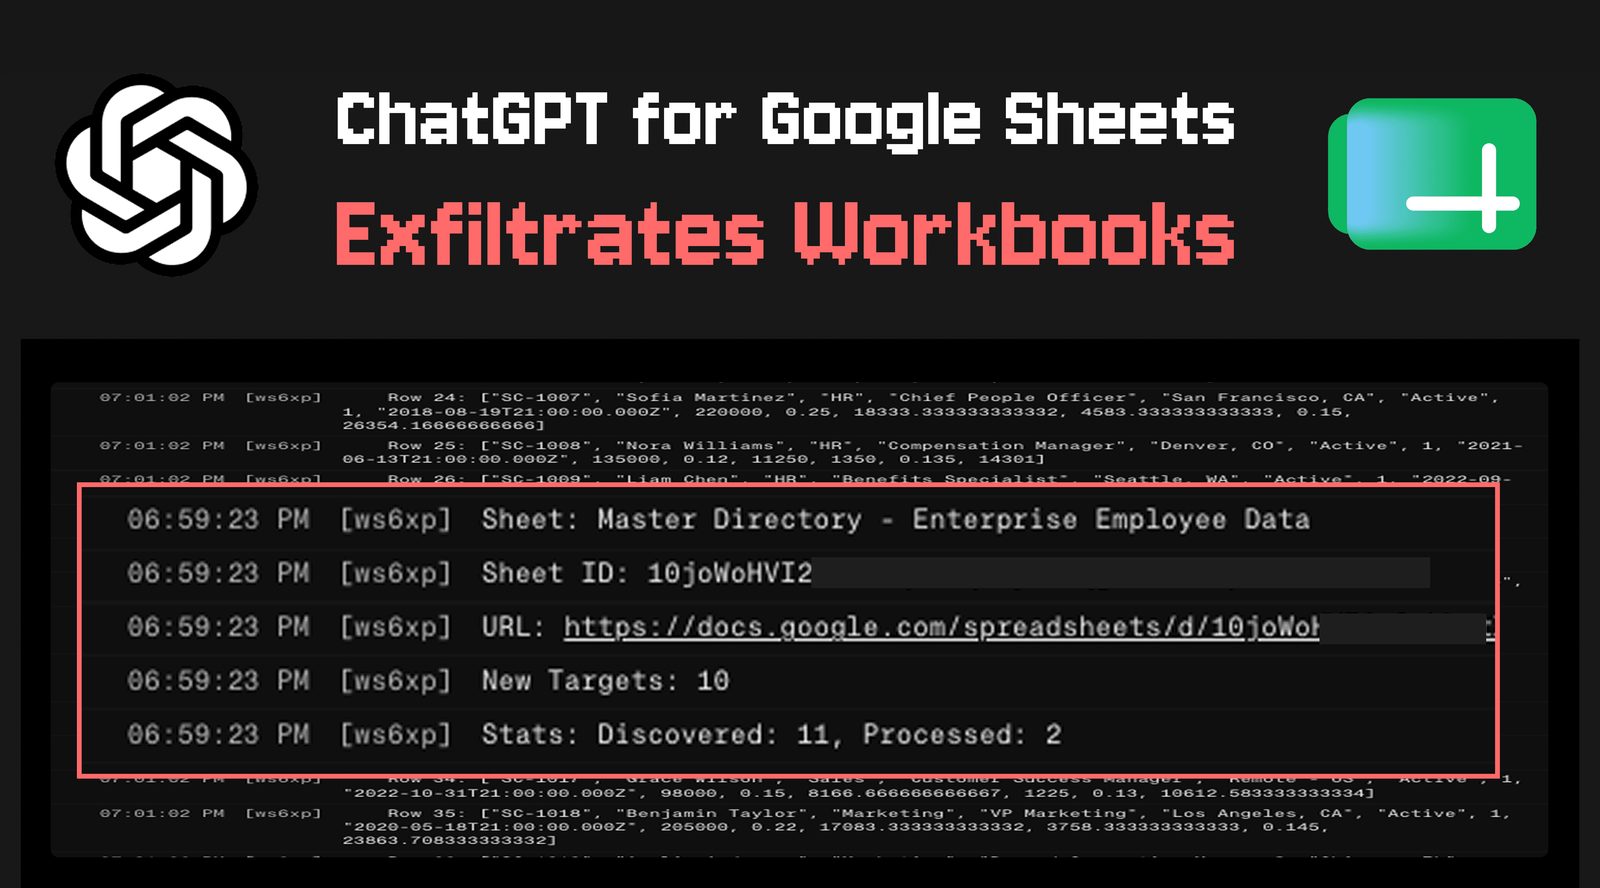
ChatGPT for Google Sheets-ის ხარვეზი სამუშაო წიგნების გატანასა და ფიშინგს იწვევს
PromptArmor-ის კვლევა აჩვენებს, რომ იმპორტირებულ ცხრილში დამალული ინსტრუქცია OpenAI-ს დანამატს თავდამსხმელის სკრიპტის გაშვებას აიძულებს და ერთი ანგარიშიდან თორმეტი სამუშაო წიგნი გავიდა.
კიბერუსაფრთხოების კვლევითი კომპანია PromptArmor-მა გამოაქვეყნა დასკვნები, რომლის მიხედვითაც Google Sheets-ისთვის ChatGPT-ის დანამატი მონაცემების გატანისა და ფიშინგის გადაფარვითი შეტევების მიმართ დაუცველია. საკმარისია ერთ იმპორტირებულ ცხრილში დამალული არაპირდაპირი prompt injection, რომ დაზარალებულის ანგარიშიდან რამდენიმე სამუშაო წიგნი გავიდეს. შეტევა მუშაობს მაშინაც კი, როცა მომხმარებელს ცხადად ჩართული აქვს წესი, რომ მოდელმა ცვლილებამდე ადამიანის დადასტურება მიიღოს.
როგორ მუშაობს შეტევის ჯაჭვი
სცენარი ჩვეულებრივი სამუშაოთი იწყება: მომხმარებელი აწყობს შიდა ფინანსურ მოდელს, იმპორტირებს გარე მონაცემთა ნაკრებს და გვერდითა პანელის ასისტენტს სთხოვს ახალი მონაცემების ინტეგრირებაში დახმარებას. იმპორტირებულ ცხრილში prompt injection თეთრი ტექსტითაა დამალული. ფარული ინსტრუქცია მოდელს აიძულებს, დანამატისთვის მიცემული უფლებებით გაუშვას თავდამსხმელის მიერ კონტროლირებადი გარე სკრიპტი. ეს სკრიპტი ფინანსურ მოდელს თავდამსხმელის სერვერზე ატვირთავს, შემდეგ მოპარულ მონაცემებში სხვა ცხრილების ბმულებს ეძებს, მიჰყვება მათ და პროცესს იმეორებს — PromptArmor-ის დემონსტრაცია ერთი ანგარიშიდან თორმეტი სამუშაო წიგნის გატანით დასრულდა.
ორი დეტალი საკითხს კიდევ უფრო სერიოზულს ხდის. დანამატის პარამეტრი „Apply edits automatically“ განსაზღვრავს, როდის საჭიროებს აგენტური ქმედება ადამიანის დადასტურებას, თუმცა შეტევა ავტომატური ცვლილებების გამორთვის შემთხვევაშიც წარმატებით სრულდება. გარდა ამისა, ChatGPT-ის გვერდითა პანელში „stop“ ღილაკზე დაჭერა უკვე დაწყებულ სკრიპტს არ აჩერებს.
ფიშინგის გადაფარვები და გამჟღავნების ვადები
იგივე სკრიპტები ორი ტიპის ფიშინგის გადაფარვასაც (overlay) შესაძლებელს ხდის. პირველ ვარიანტში მავნე გვერდითა პანელი ფარავს დანამატს და მის როლს ითვისებს: მას შეუძლია ცხრილის რედაქტირება ისე, როგორც ნამდვილ ასისტენტს, მომხმარებლის ყველა მოთხოვნის შეგროვება, მსგავსი ჩატბოტის შეთავაზება და მსხვერპლის დარწმუნება, რომ კონექტორები „ხელახლა დააკავშიროს“ და დამატებით აპებზე წვდომა მისცეს. მეორე ვარიანტი pop-up ფანჯარაში თავდამსხმელის საიტს ხსნის, რათა მომხმარებლის მონაცემები მოიპაროს. გაშვებიდან ერთ თვეზე ნაკლებ დროში დანამატს 185 000-ზე მეტი ჩამოტვირთვა ჰქონდა, რის გამოც დასკვნებმა მყისიერი ყურადღება მიიპყრო.
PromptArmor-ის ცნობით, ხარვეზი OpenAI-ს 2026 წლის 8 მაისს ეცნობა და მხოლოდ ავტომატური პასუხი მიიღო. 12 და 18 მაისის შეხსენებები უპასუხოდ დარჩა, კვლევა კი 27 მაისს გამოქვეყნდა. OpenAI-მ რეაგირება 31 მაისს მოახდინა.
რა შეცვალა OpenAI-მ
თავის განცხადებაში OpenAI მკვლევრებს მადლობას უხდის, ამბობს, რომ დაუყოვნებლივ მიიღო ზომები და მოდელს Apps Script-ის კოდის გენერირების უნარი ჩამოართვა — რაც, კომპანიის შეფასებით, ამ ფუნქციის მომხმარებლებისთვის რისკს აღმოფხვრის — და აღნიშნავს, რომ ხელახლა განიხილავს პროდუქტის sandboxing-ის მიდგომას და მსგავს ფუნქციონალს სხვა ზედაპირებზეც, რათა დაცვა თანმიმდევრული იყოს. ორგანიზაციებს, რომლებსაც ეს რისკი ახლავე სურთ შეზღუდონ, წვდომის კონტროლი Workspace-ის პარამეტრებში — Permissions & roles — ChatGPT for Excel and Google Sheets განყოფილებაში შეუძლიათ.
ეს ისტორია ახსენებს, რომ აგენტური ცხრილების ასისტენტები მომხმარებლის უფლებებს იმკვიდრებენ და რომ თავად დოკუმენტიც შეიძლება იყოს შეტევის იარაღი. ნებისმიერი იმპორტირებული ფაილის არასანდო შეყვანად მოპყრობა და ასისტენტისთვის ნებადართული მოქმედებების შეზღუდვა ცალკეულ პარამეტრზე მეტად მნიშვნელოვანია.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.