Hacktron-მა Claude-ის დახმარებით OpenAI-ს თანამშრომლების ანგარიშებზე მიიღო წვდომა
Hacktron AI-ის სამმა მკვლევარმა Claude-ის დახმარებით OpenAI-ს საზოგადოებრივი ფორუმის ხარვეზი გამოიყენა და თანამშრომლების ChatGPT-სა და Codex-ის ანგარიშებზე მიიღო წვდომა. OpenAI-მ პრობლემები გამოასწორა და 6 500 დოლარის ჯილდო გადაუხადა.
Hacktron AI-ის სამმა მკვლევარმა Anthropic-ის Claude-ის დახმარებით შეტევითი ჯაჭვი ააგო და OpenAI-ს რამდენიმე თანამშრომლის ანგარიშზე მიიღო წვდომა. შეღწევა კომპანიის საზოგადოებრივი ფორუმის ხარვეზით მოხდა; ფორუმი Discourse-ზე მუშაობს. გუნდმა შედეგები OpenAI-ს ბაგების ჯილდოების პროგრამით წარადგინა და 6 500 დოლარი მიიღო, კომპანია კი ხარვეზების გამოსწორებას ადასტურებს.
სურათის ატვირთვიდან შიდა რეპოზიტორიებამდე
Hacktron-ის თანახმად, ყველაფერი ჩვეულებრივი სურათის ატვირთვით დაიწყო. community.openai.com-ზე HEIF ან HEIC ფოტოების ატვირთვისას (iPhone-ების ნაგულისხმევი ფორმატი) ფორუმი ფაილებს სტანდარტულ JPEG-ად გარდაქმნიდა: ImageMagick-იდან ისინი დეკოდირებისთვის libheif-ის ბიბლიოთეკას გადადიოდა.
libheif-ის heap buffer overflow-მა სპეციალურად მომზადებულ სურათს სერვერის ხელში ჩაგდების საშუალება მისცა. ხარვეზი საწყის კოდში ადრე გამოსწორდა, თუმცა უსაფრთხოების ფიქსად არ აღინიშნა და CVE ნომერიც არ მიიღო — Debian-ის სისტემებში დაუცველი ვერსია რჩებოდა. ფორუმში შეღწევის შემდეგ გუნდმა OpenAI-ს ერთიანი ავტორიზაციის (SSO) სისტემის მეორე ხარვეზი გამოიყენა და თანამშრომლების ChatGPT-სა და Codex-ის ანგარიშები ჩაიგდო ხელში.
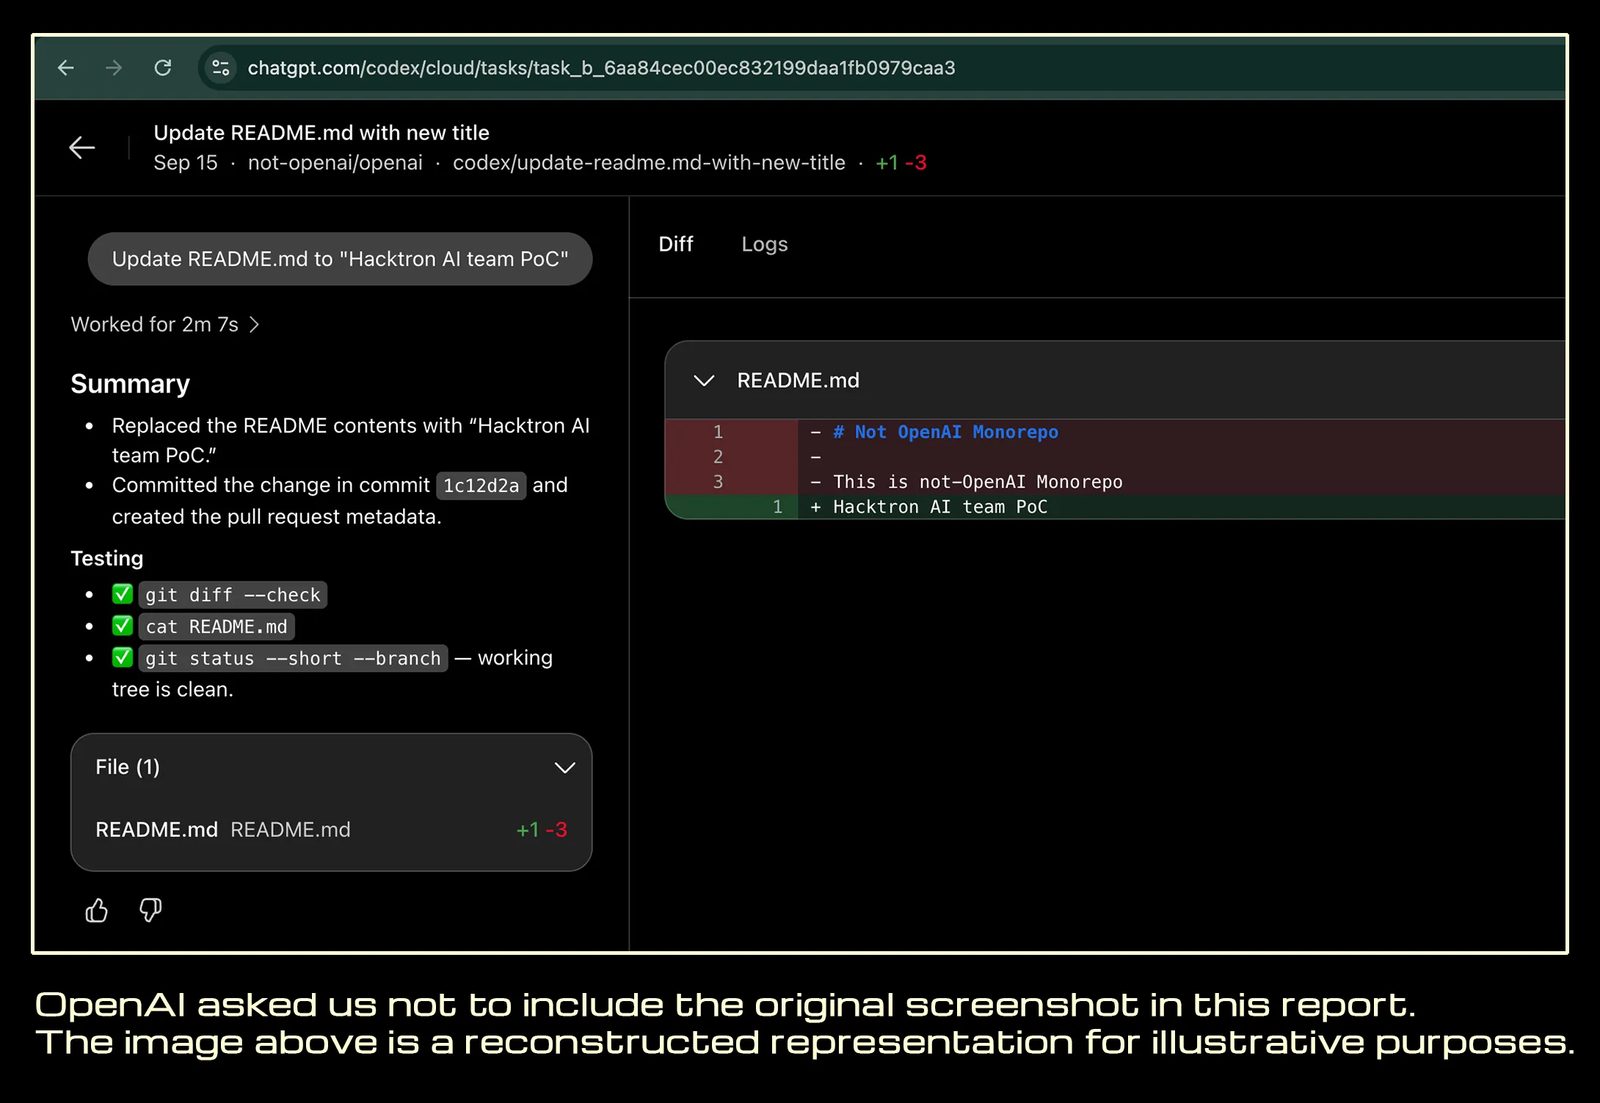
იქიდან მკვლევრები იმ თანამშრომლამდე მივიდნენ, რომლის Codex-იც OpenAI-ს GitHub ორგანიზაციასთან იყო დაკავშირებული. შიდა კოდის წაკითხვის გარეშე ზემოქმედების დასამტკიცებლად მათ ამ ანგარიშით OpenAI-ს შიდა monorepo-ში pull request გახსნეს. მთელი ჯაჭვი 72 საათზე ნაკლებს გაგრძელდა.
Claude-ის როლი
სამუშაოს დიდი ნაწილი Claude-მა შეასრულა. Opus 4.8-ის კიბერუსაფრთხოებისთვის განკუთვნილი ვერსია „რამდენიმე სესიის განმავლობაში ვერ ახერხებდა მომუშავე ექსპლოიტის შექმნას“, წერს Hacktron. Claude Opus 5-ის გამოშვებიდან რამდენიმე საათში ახალმა მოდელმა დაახლოებით სამ საათში შექმნა მომუშავე ARM64 ექსპლოიტი ლოკალური Mac-ისთვის, შემდეგ კი x86-64-ზე გადაიტანა.
„AI ამცირებს ექსპლოიტების შექმნისთვის საჭირო იშვიათი კომპეტენციის მოცულობას. სამუშაო, რომელსაც ადრე თვეები სჭირდებოდა, ახლა დღეებში სრულდება“, — დაწერა Hacktron-ის დამფუძნებელმა Mohan Pedhapati-მ.
გამჟღავნება და შედეგები
შეტევა 25 ივლისს მოხდა, საჯარო კი სექტემბრის შუა რიცხვებში გახდა. OpenAI-მ გამოსწორება დაახლოებით 14 საათში დაადასტურა, 1 სექტემბერს კი ანგარიში დახურულად მონიშნა და 6 500 დოლარი გადაიხადა. კომპანიის თქმით, ფორუმზე ტესტირება მისი პროგრამიდან გამორიცხული იყო; ჯილდო OpenAI-ს მხარეს აღმოჩენილ ხარვეზს ეხება. Discourse-მა გამოსწორება 27 ივლისს გამოუშვა.
ესკალაციის ხარვეზი Discourse-ს არ ეხებოდა: იგივე შედეგი შეიძლებოდა ნებისმიერ OpenAI სერვისს იმავე SSO ნაკადით. „თვეში 200 დოლარად ნებისმიერს შეუძლია ამ ხელსაწყოებით OpenAI-ის მსგავს კომპანიაში შეჭრა“, — განაცხადა TechCrunch-თან უსაფრთხოების კომპანია Gray Swan-ის ხელმძღვანელმა Matt Fredrikson-მა. „თუ ეს მათ დაემართათ, ყველას შეიძლება დაემართოს“.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.