Cloudflare Turnstile ვერ მუშაობს ბრაუზერებში, რომლებიც WebGL თითის ანაბეჭდს ბლოკავენ
hacktivis.me-ის პოსტის თანახმად, Turnstile უსასრულოდ ტრიალებს WebKitGTK ბრაუზერებში, რადგან WebGL-ის მეშვეობით მოწყობილობის თითის ანაბეჭდს მოითხოვს, და კონფიდენციალურობაზე ორიენტირებული ბრაუზერები გარიყული რჩება.
უსასრულო ციკლი
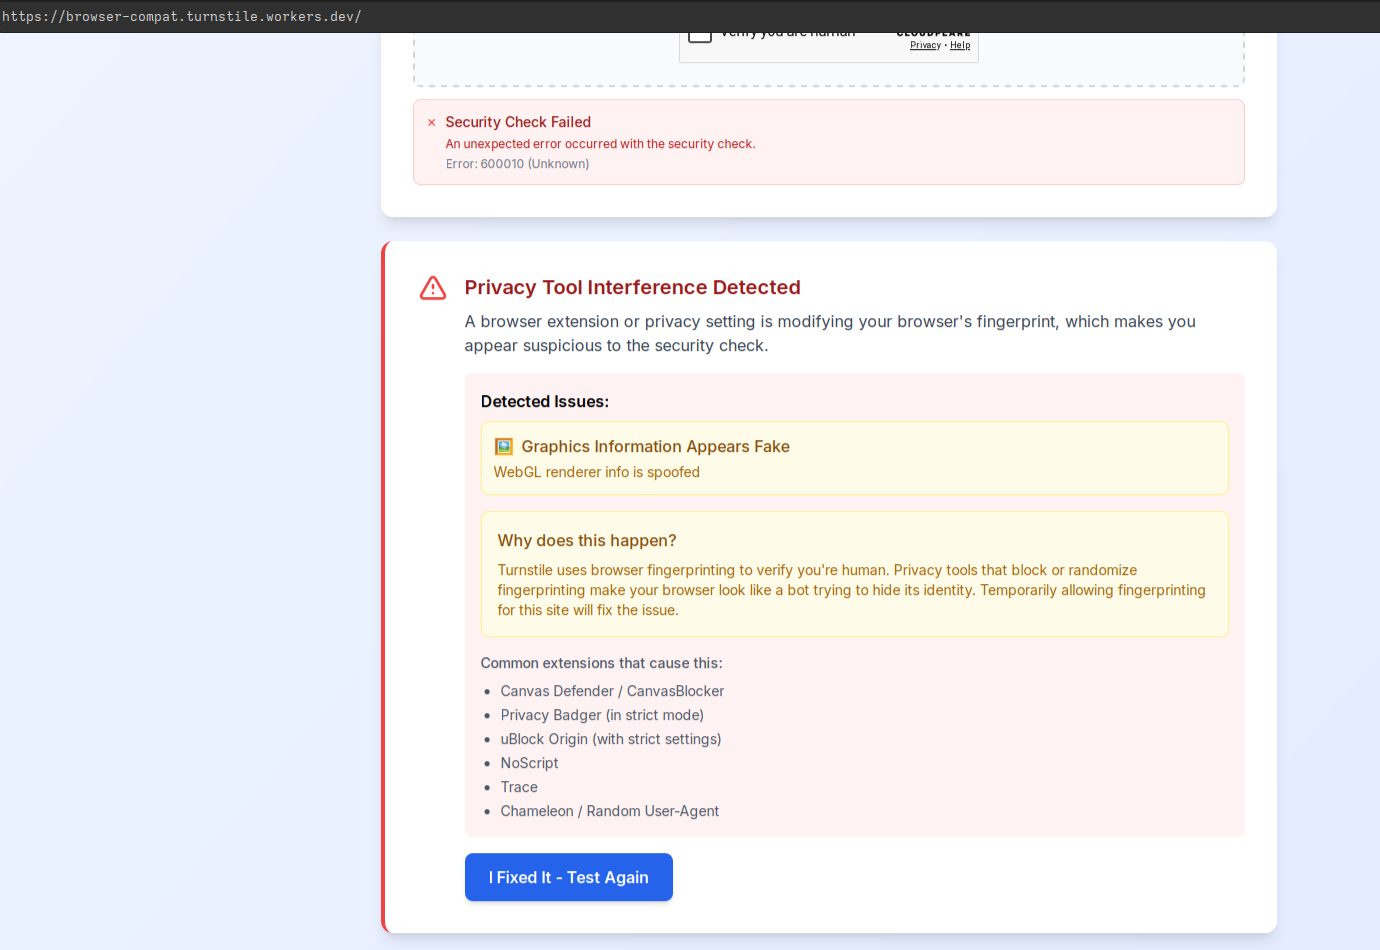
Cloudflare Turnstile — ვიჯეტი, რომელიც ვიზიტორებს ადამიანობის დადასტურებას სთხოვს — დაახლოებით ერთი კვირაა უსასრულოდ ტრიალებს WebKitGTK-ზე დაფუძნებულ ბრაუზერში, წერს hacktivis.me-ის ბლოგის ავტორი. გაუმართაობა ბევრ ვებსაიტზე შესვლას ბლოკავს და ბოლო დროს კიდევ უფრო გაუარესდა. მიზეზი, პოსტის თანახმად, ისაა, რომ Turnstile-ს მოწყობილობის თითის ანაბეჭდი WebGL-ის მეშვეობით სურს — რასაც, ავტორის აზრით, დაკვირვების გარდა სხვა დანიშნულება არ აქვს.
Cloudflare-ის საკუთარი ახსნა
პოსტი ციტირებს შეტყობინებას, რომელსაც Turnstile დაზარალებულ ვიზიტორებს აჩვენებს: „Turnstile ბრაუზერის თითის ანაბეჭდს იყენებს იმის დასადგენად, ადამიანი ხართ თუ არა. კონფიდენციალურობის ხელსაწყოები, რომლებიც თითის ანაბეჭდს ბლოკავს ან შემთხვევით ცვლის, თქვენს ბრაუზერს ისე აჩენს, თითქოს ის ბოტია და ვინაობას მალავს. ამ საიტისთვის თითის ანაბეჭდის დროებით დაშვება პრობლემას მოაგვარებს.“ ასეთი თითის ანაბეჭდი WebKit-ში წლებია დაბლოკილია, აღნიშნავს ავტორი — იმდენად აგრესიულია, რომ თავად Apple-იც კი ბლოკავს — და ეს ის დაცვა არ არის, რომლის გამორთვაც ძრავში ადვილად შეიძლება. პრაქტიკული შედეგი, ასკვნის ის, ისაა, რომ Cloudflare-მა ყველა WebKitGTK ბრაუზერი დაბლოკა, სავარაუდოდ, მხოლოდ Safari-ს გამონაკლისის დატოვებით.
Firefox-ის ნახევრად გამოსწორება
სხვათა შორის, პოსტი მიუთითებს Mozilla-ს ბაგის რეპორტზე, Bugzilla#1916271, სადაც აღნიშნულია, რომ Gecko ვებსაიტებს გაწმენდილ GPU მახასიათებლებს აჩვენებს, მაშინ როცა WebKit და Blink ყველა მომხმარებლისთვის ხისტად ჩაწერილ სტრიქონებს აბრუნებენ. ავტორი ასევე აღნიშნავს, რომ privacy.resistFingerprinting არ არის ჩართული მაშინაც კი, როცა Firefox-ის პარამეტრებში კონფიდენციალურობის გაძლიერებული დაცვის მკაცრი რეჟიმია არჩეული. ამ პარამეტრის ჩართვის შემთხვევაში, ვარაუდობს ის, კონფიდენციალურობაზე მზრუნველი Firefox-ის მომხმარებლები მომავალში შესაძლოა Cloudflare-ის მოწყობილობის ვერიფიკაციას ვერ გაიარონ.
რატომ არის ეს მნიშვნელოვანი
ეს ეპიზოდი კარგად აჩვენებს უფრო ფართო კომპრომისს: ბოტების დეტექცია, რომელიც მოწყობილობის თითის ანაბეჭდს ეყრდნობა, ძლიერი კონფიდენციალურობის დაცვის მქონე ბრაუზერებს ბოტებად აჩენს. ავტორს ადრეც დაუწერია Cloudflare-ის IP დიაპაზონების დაბლოკვაზე და ამ ნაბიჯს იმავე მიმართულების გაგრძელებად აღიქვამს. მისი მტკიცება ვიწრო და კონკრეტულია: WebGL-ის მოთხოვნა დაკვირვებისთვის საჭირო თითის ანაბეჭდია და არა ვერიფიკაცია, და ამის ფასს ღია კოდის გავრცელებული ძრავის მომხმარებლები იხდიან.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.