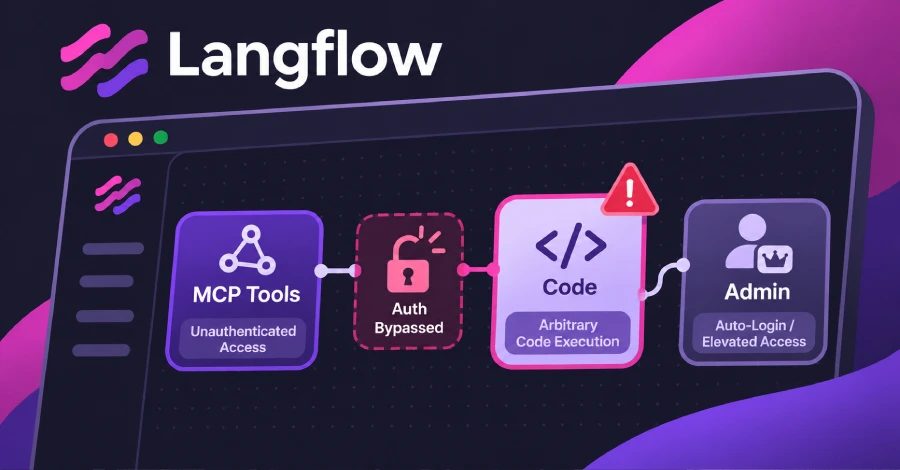
Langflow-ის კრიტიკული ხარვეზები ავთენტიფიკაციის გარეშე თავდამსხმელებს სერვერებზე კოდის გაშვების საშუალებას აძლევს
IBM-ის თქმით, Langflow-ის ორი კრიტიკული ხარვეზი 1.0.0-დან 1.12.8-მდე ვერსიებს აზიანებს და ანგარიშის გარეშე მოქმედ დისტანციურ თავდამსხმელს ავთენტიფიკაციის გვერდის ავლის ან თვითნებური კოდის გაშვების საშუალებას აძლევს. მათი ერთადერთი გამოსწორება Langflow 1.13.0-ია.
გასულ კვირას IBM-მა განაცხადა, რომ Langflow-ის ორი კრიტიკული ხარვეზი ანგარიშის გარეშე მოქმედ დისტანციურ თავდამსხმელს ავთენტიფიკაციის გვერდის ავლის ან თვითნებური კოდის გაშვების საშუალებას აძლევდა. Langflow AI აგენტებისა და სამუშაო ნაკადების შესაქმნელი ღია კოდის ინსტრუმენტია; დაუცველობათა ინფორმაცია IBM-ს მიეწოდება. ორივე ხარვეზი აქვს 1.0.0-დან 1.12.8-მდე ყველა გამოშვებას; ერთადერთი გამოსწორება 1.13.0-ია.
IBM-ის ოთხი Langflow ხარვეზი
IBM-ის ბიულეტენი, რომელიც პირველად 28 ოქტომბერს გამოქვეყნდა და მეორე დღეს განახლდა, ოთხ ხარვეზს ჩამოთვლის. CVE-2026-93680: CVSS 9.8, ანგარიში არ სჭირდება; არასწორი ავთენტიფიკაციით შესაძლოა უსაფრთხოების შეზღუდვების გვერდის ავლა დაუშვას. CVE-2026-110186: CVSS 9.8, ანგარიში არ სჭირდება; კოდის გენერაციის არასწორი კონტროლით შესაძლოა თვითნებური კოდის გაშვება დაუშვას. CVE-2026-110193: CVSS 8.8, საჭიროა დაბალი პრივილეგიის ანგარიში; შესაძლოა აიძულოს Agentic Assistant-ს შექმნას ან წარადგინოს კომპონენტის კოდი, რომელიც სერვერზე ოპერაციული სისტემის ბრძანებებს ასრულებს. CVE-2026-110192: CVSS 6.5, საჭიროა ანგარიში; შესაძლოა მგრძნობიარე ინფორმაცია მიიღოს არასაკმარისად დაცული საიდენტიფიკაციო მონაცემებიდან.
IBM-ის თქმით, ერთი ხარვეზია „ავთენტიფიკაციის გარეშე დისტანციური კოდის გაშვება, რომელიც Model Context Protocol-ის ინსტრუმენტების ჩამოთვლით გამოიყენება“. MCP-ით Langflow თავის ნაკადებს MCP-ის მხარდამჭერ AI აპლიკაციებს ინსტრუმენტებად სთავაზობს. ოთხიდან კიდევ ერთი, IBM-ის თქმით, „ავტომატური შესვლის უსაფრთხოების კონტროლის არასრული გამოსწორებაა“. ბიულეტენი არ ამბობს, დაუცველია თუ არა სერვერი, რომელზეც ავტომატური შესვლა გამორთულია.
Metasploit მოდული და ავტომატური შესვლა
საჯარო Metasploit Framework-ის მოდული უკვე მიუთითებს ხარვეზზე CVE-2026-93680, ავთენტიფიკაციის გვერდის ავლაზე. ის საიდენტიფიკაციო მონაცემების გარეშე უკავშირდება Langflow სერვერის MCP-ის ენდპოინტს, იწყებს სესიას და ჩამოთვლის ინსტრუმენტებს. სერვერზე კოდს ან ბრძანებებს არ უშვებს. ავტორი დაზარალებულ ვერსიებად ასახელებს Langflow 1.5.0-დან 1.11.4-მდე, რაც IBM-ის დიაპაზონზე ვიწროა. მოდული გამოცდილია Langflow 1.8.4-ზე ავტომატური შესვლის ჩართვით.
ავტომატური შესვლისას Langflow მომხმარებლებს სუპერმომხმარებლებად შეჰყავს და სისტემაში შესვლას არ სთხოვს. LANGFLOW_AUTO_LOGIN ნაგულისხმევად ჩართულია Langflow 1.12.8-ში. კოდის აღწერა აფრთხილებს: „გვერდს უვლის ავთენტიფიკაციას და მხოლოდ განვითარების გარემოში გამოიყენეთ“. 30 ოქტომბრის განახლებით, CISA-ს Known Exploited Vulnerabilities კატალოგში ეს ორი კრიტიკული ხარვეზი არ არის. იქ Langflow-ის ექვსი სხვა ხარვეზია, ბოლოს CVE-2026-9198, რომელიც აგვისტოში დაემატა.
განახლება და სხვა CVE-ები
Langflow 1.13.0 22 ოქტომბერს გამოვიდა. იმავე დღეს გამოშვებულ 1.12.8-ს ხარვეზები კვლავ აქვს; PyPI-ზე 2 ნოემბრისთვის 1.12-ის უფრო გვიანი გამოშვება არ ჩანს. IBM დროებით გადაწყვეტას არ სთავაზობს მათ, ვინც ჯერ ვერ განაახლა. Langflow 1.13 ავტომატურ შესვლას ნაგულისხმევად თიშავს.
განახლებამდე შექმენით მონაცემთა ბაზის, საიდუმლო გასაღებისა და ატვირთული ფაილების სარეზერვო ასლი. ავტომატური შესვლისას არსებული ანგარიში პაროლით შესვლისთვის მოამზადეთ Langflow-ის ინსტრუქციის მიხედვით. Python პაკეტი განაახლეთ: pip install --upgrade "langflow==1.13.0". Docker-ისთვის გადადით langflowai/langflow:1.13.0 იმიჯზე და შეინარჩუნეთ განლაგების მუდმივი მონაცემები. განახლების შემდეგ შესვლის პრობლემისას მიჰყევით იმავე ინსტრუქციის აღდგენის ნაბიჯებს. ნუ წაშლით ან ხელახლა ნუ დააყენებთ Langflow-ს წვდომის აღსადგენად: დოკუმენტაცია აფრთხილებს, რომ ამან შეიძლება სამუდამოდ წაშალოს თქვენი ნაკადები.
29 ოქტომბერს IBM-მა გამოაქვეყნა CVE-ის ჩანაწერები Langflow-ის კიდევ 29 ხარვეზზე და გამოსწორებად დაასახელა 1.12.4 და 1.12.5. ერთ-ერთი, CVE-2026-104339, ასევე შესაძლოა ანგარიშის გარეშე თავდამსხმელს თვითნებური კოდის გაშვების საშუალებას აძლევდეს; IBM აფასებს 9.8-ით. 33 ჩანაწერიდან, ამ ოთხის ჩათვლით, არც ერთში 1.13.0 დაზარალებულ ვერსიად არ არის მითითებული.
წყაროები: The Hacker News
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.