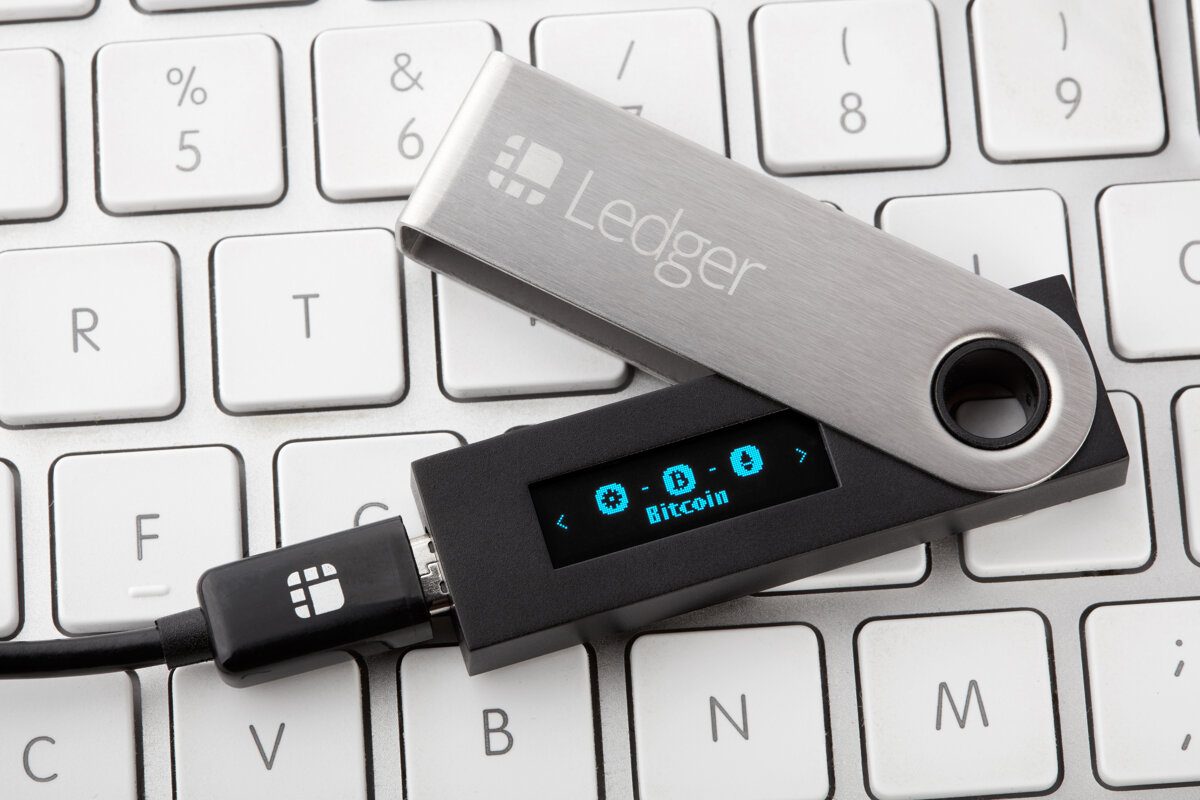
მოდიფიცირებული Ledger Nano X-ის საფულეები ფარული eSIM-ით კრიპტო seed ფრაზებს იპარავენ
თავდამსხმელები ყიდიან გაყალბებულ Ledger Nano X-ის აპარატულ საფულეებს, რომლებიც ფარულად იწერენ seed ფრაზებს და გადასცემენ მათ ფარული LTE მოდემით. ბლოკჩეინის დამკვირვებლები მოწყობილობებს დაახლოებით 93 მილიონი აშშ დოლარის ზარალს უკავშირებენ.
უცნობი თავდამსხმელები ყიდიან შეცვლილ Ledger Nano X-ის აპარატულ საფულეებს, რომლებიც ფარულად იწერენ მყიდველების seed ფრაზებს და მობილური კავშირით კრიმინალებს უგზავნიან. Tibane Labs-ის ანალიზით, ამ მოწყობილობებით უკვე დაახლოებით 100 მილიონი აშშ დოლარის კრიპტოვალუტაა გატანილი. ბლოკჩეინის დამკვირვებლებმა 300-ზე მეტი დაზარალებული საფულე იპოვეს, საიდანაც სულ დაახლოებით 93 მილიონი აშშ დოლარი ამოიღეს. მოპარული მონეტები შემდეგ იცვლება და ნაწილობრივ კრიპტო მიქსერებით ლეგალიზდება.
როგორ მუშაობს მანიპულაცია
ყველა Ledger Nano X-ში არის Secure Element-ის ჩიპი, რომელიც პატარა სენსორულ ეკრანს აკონტროლებს. Ledger-ი ამ არქიტექტურას განსაკუთრებით დაცულად წარმოაჩენს, მაგრამ ეს მხოლოდ მაშინ მუშაობს, თუ თავდამსხმელები ეკრანს ვერ წაიკითხავენ. დამნაშავეები ნამდვილ მოწყობილობებში დამატებით აპარატურას ამატებენ და უყურადღებო კრიპტო ინვესტორებს ყიდიან.
დამატებული ჩიპი იჭერს გადაცემას Secure Element-იდან ჩაშენებულ ეკრანამდე და ამოიცნობს იქ გამოსახულ seed ფრაზის ასოებს; ამ ტექნიკას embedded Tempest ეწოდება. თავად Secure Element ხელუხლებელი და დაცული რჩება. ვინაიდან აპარატული საფულეები პრინციპში ოფლაინ მუშაობენ, დამნაშავეები ამატებენ LTE მოდემს, პატარა eSIM მოდულს და ანტენას, რომლებსაც საფულის ბატარეა კვებავს. ასე გადაეცემა seed ფრაზა მობილური კავშირით და თავდამსხმელები დაცულ კრიპტო აქტივებს აკონტროლებენ.
ეჭვმიტანილი გამყიდველი და ზარალი
ეჭვი Cryptobilis-ზე მოდის, საფულეების გამყიდველზე, რომელიც ძირითადად სამხრეთ-აღმოსავლეთ აზიაში, მალაიზიიდან მუშაობს. Ledger-ი ურჩევს ყველას, ვინც ბოლო სამ თვეში Cryptobilis-იდან იყიდა, არ გამოიყენოს ეს საფულეები და აქტივები სწრაფად სხვა საფულეში გადაიტანოს. კომპანიამ Cryptobilis-ს შემდგომი გაყიდვები აუკრძალა და Ledger-ის ყველა დილერს სხვა მომხმარებლებისთვის დაბრუნების შეთავაზება აუკრძალა. ყველა დაზარალებულმა მყიდველმა არ იცის, რომ Cryptobilis-იდან იყიდა. Tibane Labs-ის ცნობით, ერთი მანიპულირებული Ledger Amazon-ის იაპონური მაღაზიიდან ჩინელი გამყიდველისგან იყიდეს და მალაიზიიდან გამოაგზავნეს.
დაუდასტურებელი სქრინშოტების მიხედვით, Cryptobilis აგვისტოდან ჩინელ JiaMing-ს ეკუთვნის. ყოფილი მფლობელები ამბობენ, რომ ძველ კომპანიასთან აღარაფერი აქვთ საერთო. Ledger-მა ერთ მომხმარებელს აღიარა ფინანსური ზარალი და მისი საფულის მანიპულირება, მაგრამ ზუსტი გარემოებები და ზიანის სრული მასშტაბი არ დაუდასტურებია.
გაყალბებული მოწყობილობების მესამე თაობა
ახლახან აღმოჩენილი მანიპულირებული Ledger-ის მოწყობილობები სულ მცირე მესამე თაობაა. მაისში embedded სპეციალისტმა Joe Grand-მა Hardware.io-ზე წარმოადგინა, როგორც ჩანს, ხელით დამუშავებული Ledger Nano X-ები. პატარა USB კორპუსში ადგილის შესაქმნელად დამნაშავეებმა ბატარეა პატარათი შეცვალეს და თვალსაჩინო გაყვანილობა შექმნეს, რომელიც მხოლოდ დაშლისას ჩანს.
Tibane Labs-ი კიდევ ორ გაუმჯობესებულ მანიპულაციას აღწერს. ერთი უფრო პროფესიონალურად იყო შექმნილი, მაგრამ ბატარეა მაინც შეცვლილი ჰქონდა. მესამე თაობაში დამატებული ნაწილები პროფესიონალურადაა მოჭრილი, ორიგინალი ბატარეა კი ხელუხლებელია. დამნაშავეებმა ადგილის შექმნის ნაკლებად შესამჩნევი გზა იპოვეს: Ledger-ი ეკრანს ქვემოდან ქაფით იცავს, რომელსაც თავდამსხმელები აფხეკენ. გახსნისას მანიპულირებულ Ledger Nano X-ში მხოლოდ პატარა ანტენის მავთული ჩანს.
წყაროები: heise.de
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.