AI აგენტმა ხუთი პერიფერია გატეხა: ფირმურის დაცვა თითქმის არსად არის
უსაფრთხოების მკვლევარმა ორ კვირაში AI აგენტის დახმარებით საკუთარი ხუთი პერიფერიული მოწყობილობა დაშალა: ვებკამერა, მიკროფონი, მონიტორი, ვიდეოს ჩამჭერი და ჭკვიანი ნათურა.
უსაფრთხოების მკვლევარმა ჩაზ შლარპმა (Chaz Schlarp) ორი კვირის განმავლობაში, Claude Opus 5-ის აგენტის დახმარებით, საკუთარი ხუთი პერიფერიული მოწყობილობის ფირმურა შეისწავლა. პოსტის მიხედვით, ხუთივე მოწყობილობას ერთად დაახლოებით 13 საათი აქტიური მუშაობა და 98 მომხმარებლის პრომპტი დასჭირდა.
რა მოწყობილობები შეისწავლა
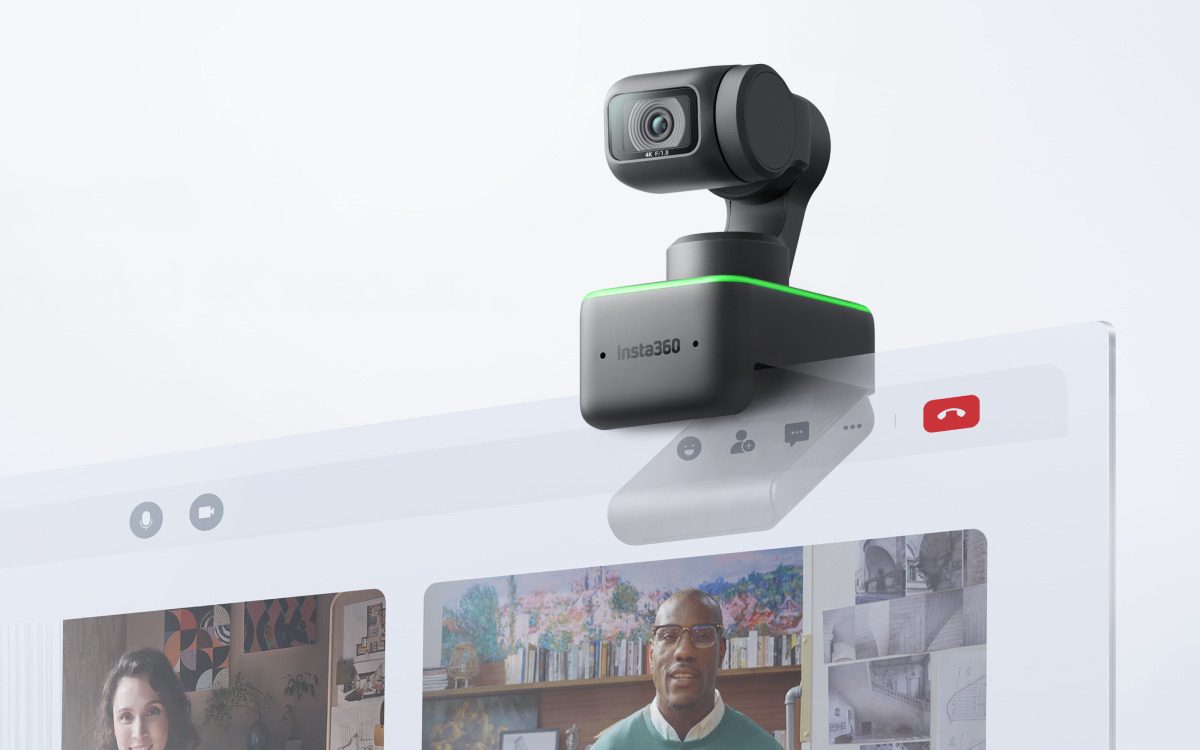
Insta360 Link ვებკამერა Ambarella-ს ThreadX რეალურ დროის სისტემაზე მუშაობს და სახის თრექინგისა თუ ჟესტების ამოცნობის მოდელებს მასპინძლობს. USB Video Class-ის XU ბრძანება მოწყობილობას „მასობრივი მეხსიერების“ რეჟიმში გადაჰყავს, სადაც ფირმურა შიდა FAT ფაილურ სისტემაში იტვირთება და გადატვირთვისას თავის თავს აყენებს; USB vendor class-ის ცალკე არხი კი თვითნებურ წაკითხვა/ჩაწერასა და გადატვირთვას იძლევა. ფირმურის მთლიანობას მხოლოდ ბოლოში მიმაგრებული MD5 ჰეში იცავს. ჩაწერის ინდიკატორის ცხრილის ჩანაწერის გაპაჩვით მწვანე LED-მა ჩაწერისას ანთება შეწყვიტა.
ASUS ROG Swift PG42UQ მონიტორზე ავტორს პიქსელების გაწმენდის შეტყობინება აღიზიანებდა, რომელიც 8 საათის მუშაობის შემდეგ ჩნდება. ფირმურას მხოლოდ A/B სლოტების სქემა და მარტივი საკონტროლო ჯამი აქვს, განახლებები კი USB-ზე ხიდით მიერთებულ I2C ავტობუსზე გადის. DDC/CI ინტერფეისის შესწავლით ავტორმა shell-სკრიპტი მიიღო, რომელიც ჰარდვარულ ჯვარედინს, ზუმს, FPS მთვლელსა და ტაიმერს მართავს.
Shure MV7 მიკროფონის ფირმურა Windows-ის MOTIV Mix პროგრამაში იმალებოდა; ის Wine-ში დააყენეს, განახლების სერვერი იპოვეს და ფირმურა ჩამოტვირთეს. პროტოკოლი USB HID vendor class-ზეა აგებული და 48 ბრძანებიან, სრულ ღია ტექსტურ გარსს შეიცავს — WebHID-ის მეშვეობით მას ბრაუზერიდანაც შეიძლება მივწვდეთ, ამიტომ ავტორმა ვებ-ინტერფეისიც ააგო. ხელმისაწვდომია DSP პარამეტრები, მეხსიერების თვითნებური ჩაწერა, LED-ის მართვა და პრივილეგიათა ოთხსაფეხურიანი სისტემა, რომლის ავთენტიფიკაციაც მხოლოდ მოთხოვნილი საფეხურის სახელის შედარებაა. უმაღლეს საფეხურს შეუძლია შეხების პანელის გამორთვა და mute-ის LED-ის დამოუკიდებლად მართვა, მიუხედავად მიკროფონის რეალური მდგომარეობისა.
Elgato Cam Link 4K-ის შესწავლა სრულად უმეთვალყურეოდ წარიმართა: ავტორმა პროცესი დაძინებამდე გაუშვა და გაიღვიძა, როცა teardown-ის დოკუმენტაცია და მუშა განახლების პროგრამა უკვე მზად იყო. ფირმურა MCU-ის იმიჯსა და FPGA-ს ბიტსტრიმს შეიცავს, განახლების გზაზე დაცვა კი არ არის.
Elgato Key Light Mini ერთადერთი Wi-Fi მოწყობილობაა და ერთადერთი, სადაც ფირმურას ხელმოწერა რეალურად მოწმდება: განახლებები Ed25519-ითაა ხელმოწერილი SHA-512 ჰეშზე და არავალიდური ფირმურა უარყოფილია. დაცვა მხოლოდ განახლების მომენტში მუშაობს — bootloader-ის დონეზე არაფერი ამოწმებს. აგენტმა იპოვა HTTP POST მოთხოვნა, რომელიც შიდა UART-ში პეილოუდს ჩასვამს, მათ შორის მეხსიერების ჩაწერის ბრძანებას: ერთი ATSE=0200ED94,0E001009 მოთხოვნა ხელმოწერის შემოწმებას უქმდება.
რატომ არის ეს მნიშვნელოვანი
ავტორი აღნიშნავს, რომ მსგავსი კვლევა ინტეროპერაბილობისთვის სასარგებლოა, მაგრამ როგორც უსაფრთხოების სპეციალისტი შეშფოთებულია: კომპიუტერზე მიერთებულ ნებისმიერ მოწყობილობაში შესაძლოა მავნე ფირმურის იმპლანტი იყოს. ოპერაციული სისტემები ვერ იცავენ იმას, რომ მიკროფონი მიკროფონად დარჩეს, WebUSB, WebHID და WebBluetooth კი იმას ნიშნავს, რომ ნებართვის ერთი დადასტურება საკმარისია მოწყობილობის ხანგრძლივად გატეხვისთვის. პოსტში ნახსენებია აგრეთვე Dell-ის მონიტორზე მიღებული root-შელი და Eaton-ის UPS-ზე მიღწეული კოდის შორეული შესრულება.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.