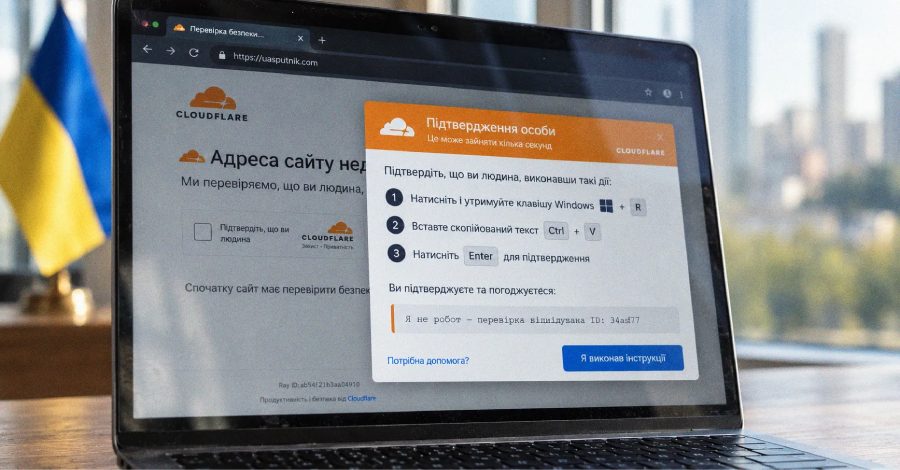
გატეხილი უკრაინული საიტები ყალბი Cloudflare-ის გვერდებით Psychedelic Stealer-ს ავრცელებენ
Arctic Wolf Labs-ის ცნობით, აქტიური ClickFix კამპანია გატეხილ უკრაინულ ბიზნეს საიტებს იყენებს ყალბი Cloudflare-ის გადამოწმების გვერდების საჩვენებლად და ახალი ინფორმაციის მპარავის, Psychedelic-ის, გასავრცელებლად.
აქტიური ClickFix კამპანია ლეგიტიმურ უკრაინულ ბიზნეს საიტებს არღვევს, რომ მათზე ყალბი Cloudflare-ის გადამოწმების გვერდები გამოაჩინოს და ვიზიტორები ახალი ინფორმაციის მპარავის, Psychedelic-ის, ჩამოტვირთვისკენ დაიყოლიოს. დეტალები Arctic Wolf Labs-მა The Hacker News-თან გაზიარებულ ანგარიშში აღწერა.
როგორ მუშაობს სატყუარა
როცა ვიზიტორი ჩასმულ გვერდთან ინტერაქციას იწყებს, სატყუარა Windows Installer-ის ბრძანებას კლიპბორდზე აკოპირებს და მომხმარებელს ურჩევს, ის Windows-ის Run დიალოგში ჩასვას. შემდეგ „msiexec.exe“-ის ბრძანება MSI ინსტალერს იწერს, რომელიც მავნე პროგრამას აყენებს. გაანალიზებული ნიმუში, „elita.msi“, დომენზე „uasputnik.com“ არის განთავსებული; ეს დომენი 2026 წლის 9 სექტემბერს დარეგისტრირდა.
გვერდი Cloudflare-ის გადამოწმების ეკრანს ბაძავს და ინსტრუქციებს უკრაინულ ენაზე აჩვენებს. კლიპბორდზე კოპირება მანამ ხდება, სანამ Run-ის ინსტრუქცია გამოჩნდება: სამწამიანი ანიმაციის შემდეგ ფანჯარა ჩნდება, ღილაკი „Done“ კი კიდევ დაახლოებით 35 წამის განმავლობაში გამორთული რჩება. Arctic Wolf-ის თქმით, ეს შეყოვნება მხოლოდ ინტერფეისის ტემპს არეგულირებს.
რას იპარავს Psychedelic
ინსტალერი შემდეგ ეტაპს, „psychedeliclove.exe“-ს, 107.175.82.242:9000 მისამართიდან იწერს. 64-ბიტიანი ფაილი პაროლებს იპარავს Chromium-ზე დაფუძნებული ბრაუზერებიდან, მათ შორის Google Chrome, Microsoft Edge, Brave, Opera და Yandex, ანგარიშების ტოკენებს აგროვებს და კრიპტოვალუტის საფულეებს ეძებს, მათ შორის MetaMask-ს, Trust Wallet-ს, OKX Wallet-ს, Exodus-სა და Electrum-ს.
ის ასევე აგროვებს ჰოსტის ინფორმაციას, დავალებების გრაფიკით შენარჩუნებას უზრუნველყოფს, ბრაუზერის პროფილებში გაფართოების არქივს ხსნის და native messaging-ის ხიდს აყენებს. „/api/v1/agent/tasks“ ენდპოინტით, სადაც hwid ვიქტიმის იდენტიფიკატორია, ახალ დავალებებს იღებს და EXE, COM, BAT, CMD, MSI და PowerShell payload-ების გაშვება შეუძლია.
სამიზნეები და ოპერატორები
დაზარალებულ საიტებს შორის არის თმის მკურნალობის კლინიკა, მასშტაბური მოდელების მწარმოებელი, წიგნების გამომცემელი და გამყიდველი, ფსიქოლოგიური დაწესებულება, ხელსაწყოების მაღაზია და ავტომობილების დილერი. თითოეულზე ჩაშენებული იყო iframe, რომელიც თავდამსხმელის მიერ კონტროლირებულ JavaScript-ს „fsputnik.com/tds/tracker.js“-დან ტვირთავდა. Arctic Wolf-მა ასევე იპოვა ღია სატყუარას პანელი Rublevka TDS დომენზე uasputnik.com, იმპლანტის C2-ს (193.178.159.128:8080) განცალკევებით.
პანელი ვიზიტორების ჩანაწერებს ყოველ ორ წამში ამოწმებს; ანალიზის დროს მას 32 ქვეყნიდან 557 ნახვა, 426 დაწკაპუნება და 79 დასრულებული მოვლენა ჰქონდა. უკრაინაზე 446 ნახვა, 351 დაწკაპუნება და 71 დასრულებული მოვლენა მოდიოდა. რუსულენოვანი ბრენდინგი სავარაუდოდ რუს ოპერატორებზე მიუთითებს, უკრაინული ინსტრუქციები კი იმაზე, რომ კამპანია უკრაინელ მომხმარებლებზე იყო მიმართული.
RemotePanel და BoundSiphon
ამავდროულად Blackpoint Cyber-მა ClickFix-ის ჯაჭვით გავრცელებული ორი დაუდოკუმენტირებული .NET კომპონენტი აღწერა: RemotePanel, მუდმივი დისტანციური წვდომის პლატფორმა, რომელიც Windows-ის Time სერვისს ბაძავს, და BoundSiphon, მეხსიერებაში მომუშავე მპარავი Chromium-ისთვის, Firefox-ისა და პაროლების მენეჯერებისთვის. RemotePanel თავის C2-ს BNB Smart Chain-ის კონტრაქტით წყვეტს, ამიტომ ოპერატორებს ინფრასტრუქტურის შეცვლა განახლების გარეშე შეუძლიათ. Blackpoint-ის თქმით, კამპანია ცნობილ ჯგუფს არ მიეწერება, თუმცა კვალი რუსულენოვან გარემოზე მიუთითებს.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.