Cloudflare-მა Threat Signals წარადგინა: ღია წყაროების საფრთხის დაზვერვა ყველა ანგარიშისთვის უფასოდ
Cloudflare-მა ახალი სერვისი Threat Signals წარადგინა, რომელიც ღია წყაროების საფრთხის ანგარიშებს ავტომატურად ამუშავებს. პროდუქტი ყველა Cloudflare ანგარიშისთვის უფასოა და WAF-ის წესებში გამოსაყენებელ ინდიკატორებს აწარმოებს.
Cloudflare-მა 29 სექტემბერს Threat Signals წარადგინა. სერვისი ღია წყაროების საფრთხის ანგარიშებს ავტომატურად ამუშავებს და მათგან მოქმედებისთვის გამოსაყენებელ ინდიკატორებს ამოიღებს. კომპანიის განცხადებით, პროდუქტი ყველა Cloudflare ანგარიშისთვის უფასოა API-ისა და მართვის პანელის მეშვეობით.
რას აკეთებს Threat Signals
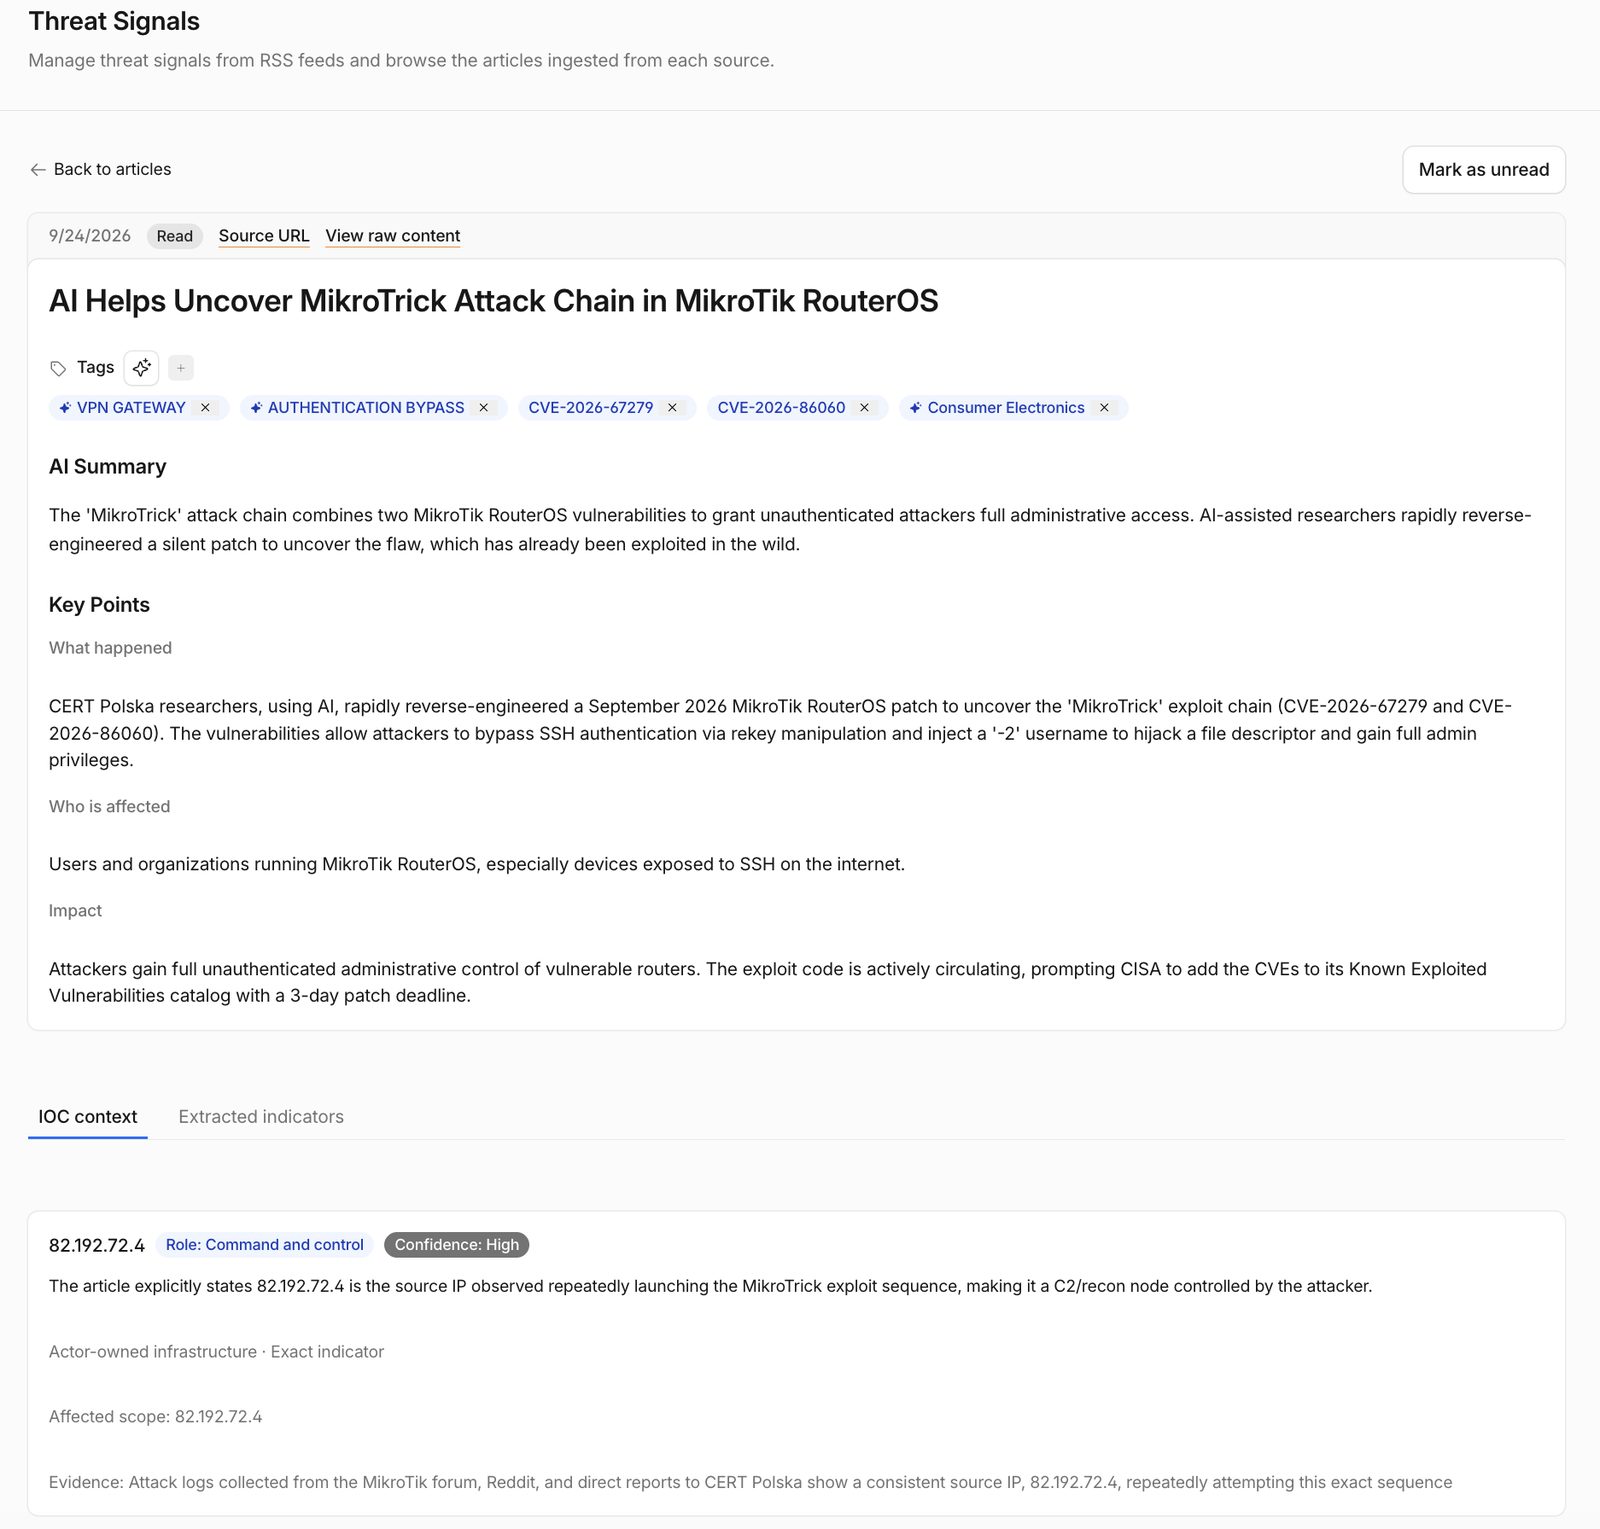
სერვისი მომხმარებლის მიერ არჩეულ ღია წყაროებს agentic skills-ების ნაკრებით ამუშავებს. skills-ები ანგარიშს აჯამებს, მთავარ კონტექსტს გამოკვეთს, დარღვევის ინდიკატორებს (IOC) ამოიღებს, ნორმალიზებას უკეთებს და ტეგებს ანიჭებს. ყველაფერი ანგარიშზე მიბმულ, დახურულ მონაცემთა ნაკრებში მიმდინარეობს.
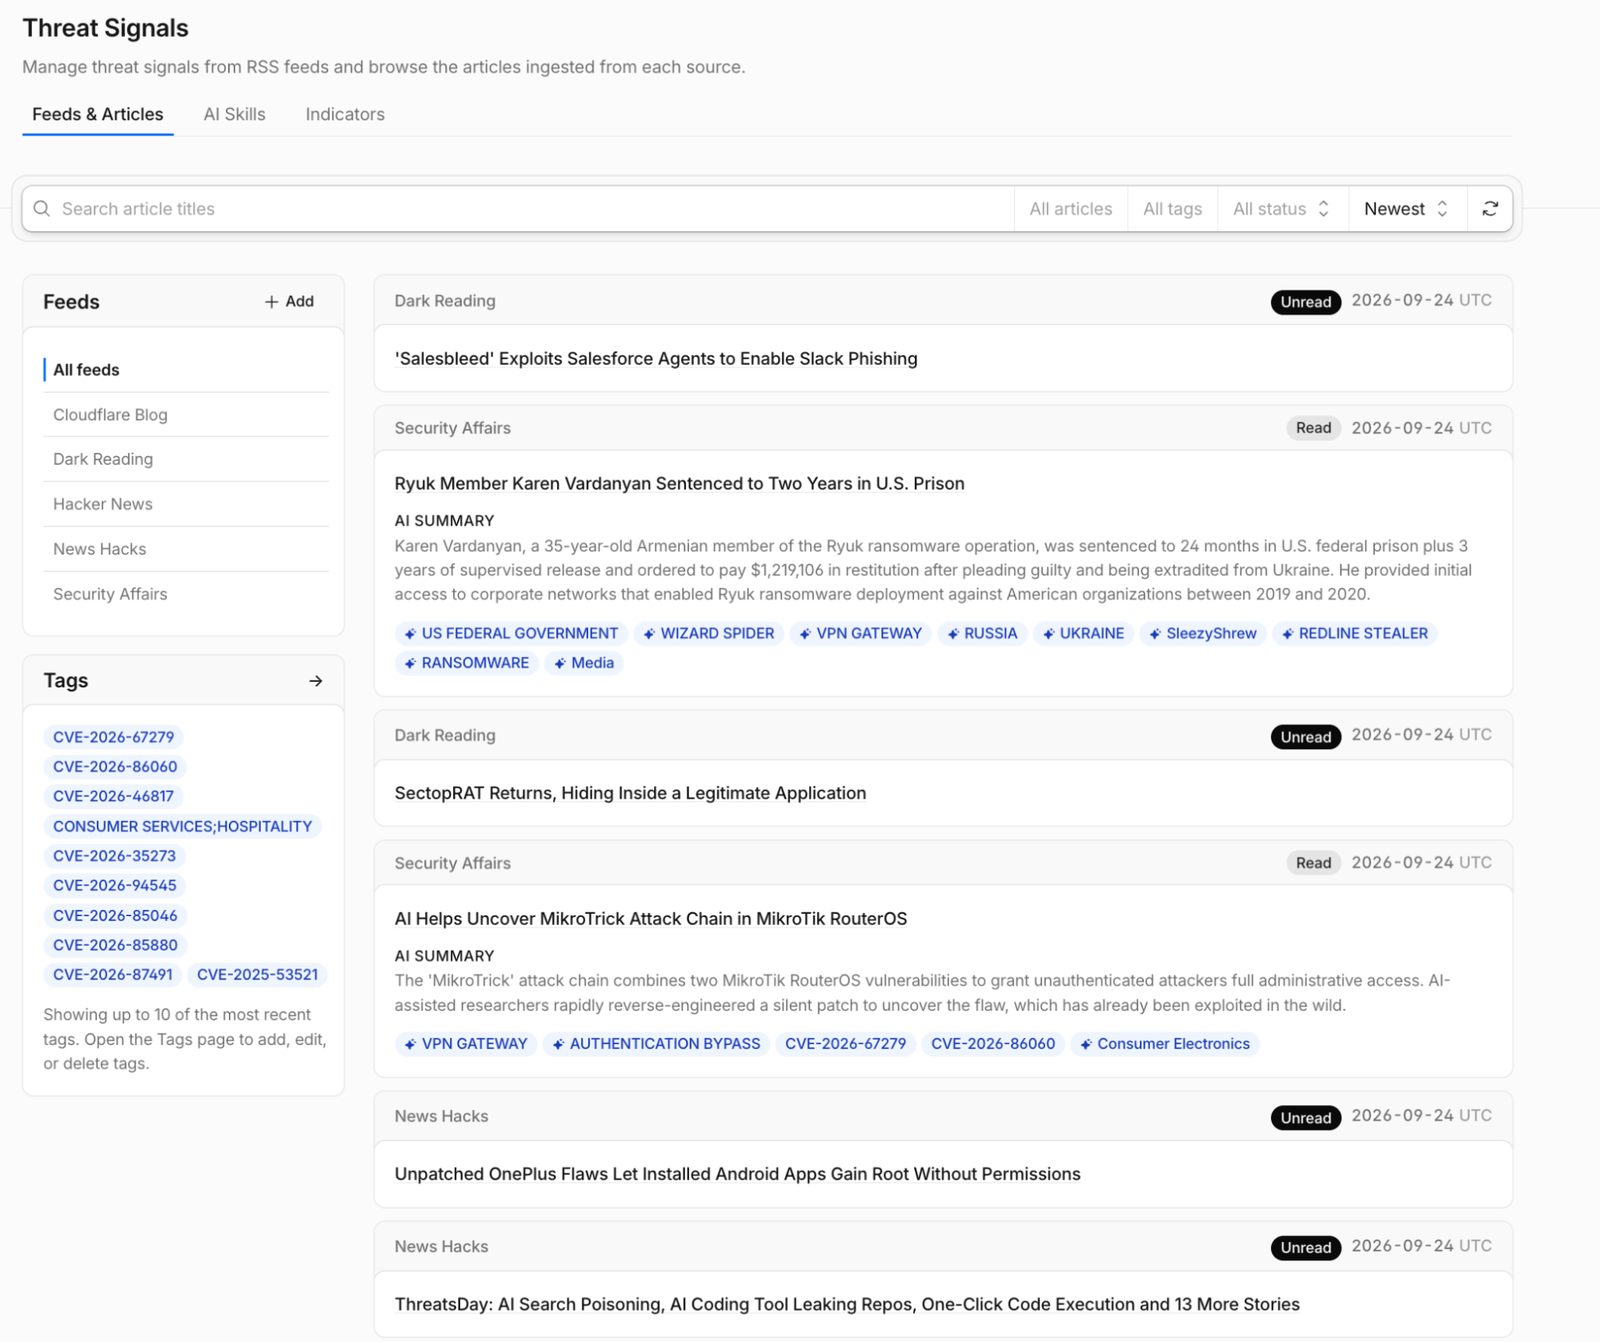
შედეგი კონტექსტით აღჭურვილი ინდიკატორია, რომელიც დახურულ Threat Intelligence ნაკრებში Threat Event-ის სახით ინახება და პირდაპირ WAF-ის პოლიტიკაში გამოიყენება. Cloudflare ამავე დროს Cloudforce One-ის Threat Events Platform-ზე წვდომას ყველა ანგარიშისთვის უფასოს ხდის: თითოეული ანგარიში იღებს ერთი RSS არხის არჩევის შესაძლებლობას, ამ არხიდან აწყობილ დახურულ ნაკრებს 30-დღიანი შენახვით და ინდიკატორების გამოსაკვლევ წვდომას.
როგორ მუშაობს
Threat Signals ღია წყაროებს RSS-ით აკვირდება. მომხმარებელს შეუძლია არხის დამატება, სახელისა და კატეგორიის მინიჭება და იმის დაყენება, რამდენად ხშირად შემოწმდეს ახალი შიგთავსი. მხარდაჭერილია RSS 2.0, Atom და RSS 1.0/RDF.
არჩეული არხი Cloudflare Workflow-ში ხვდება, რომელიც პერიოდულად ამოწმებს ახალ სტატიებს. ტექსტი Browser Run-ის Markdown ფუნქციით იწმინდება და R2-ში ინახება, შემდეგ კი IOC-ის ამომღებ სისტემასა და Cloudforce One-ის ნაგულისხმევ skills-ებში გადადის. შედეგად ანალიტიკოსი იღებს მოკლე შეჯამებას და ძირითად პუნქტებს: რა მოხდა, ვინ დაზარალდა და რატომ არის ანგარიში მნიშვნელოვანი.
რას ისწავლა Cloudflare-მა
პირველი ვერსია ერთკვირიანი შიდა პროტოტიპი იყო. რთული ნაწილი მონაცემების დამუშავება კი არა, ნდობის მოპოვება აღმოჩნდა. გუნდებმა AI-ს ტეგების მინიჭება ანგარიშის უკვე არსებული ტეგების კატალოგით შემოიფარგლა, ხოლო იმის დაფიქსირებამ, თუ რომელი ტეგი დაისვა ავტომატურად, ავტომატური ტეგირებისადმი ნდობა გაზარდა. ტესტირებისას ყველაზე მოთხოვნადი ინდიკატორსა და მის საწყის ანგარიშს შორის კავშირი აღმოჩნდა.
ხელმისაწვდომობა
Threat Signals ყველა Cloudflare ანგარიშისთვის საერთო ხელმისაწვდომობაშია API-ისა და მართვის პანელის მეშვეობით. არხის დასამატებლად პანელში უნდა გაიხსნას Application Security, შემდეგ Threat Intelligence და Threat Signals. Cloudflare-ის თანახმად, შემდეგი ნაბიჯი მონაცემების მიღების დამატებითი არხები იქნება.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.