Lenovo-ს ThinkPlus FU100 თითის ანაბეჭდის USB დისკი დაუშიფრავი SD-ბარათი აღმოჩნდა
მკვლევარმა სიუშენ ლიმ გაარკვია, რომ Lenovo-ს ThinkPlus FU100 თითის ანაბეჭდის USB დისკი დაუშიფრავი SD-ბარათი იყო. AI-ის დახმარებით შემდგომმა კვლევამ სხვა მწარმოებლის დისკზე ბექდორი და სხვა USB პროდუქტებში ჩადგმული გასაღებები აღმოაჩინა.
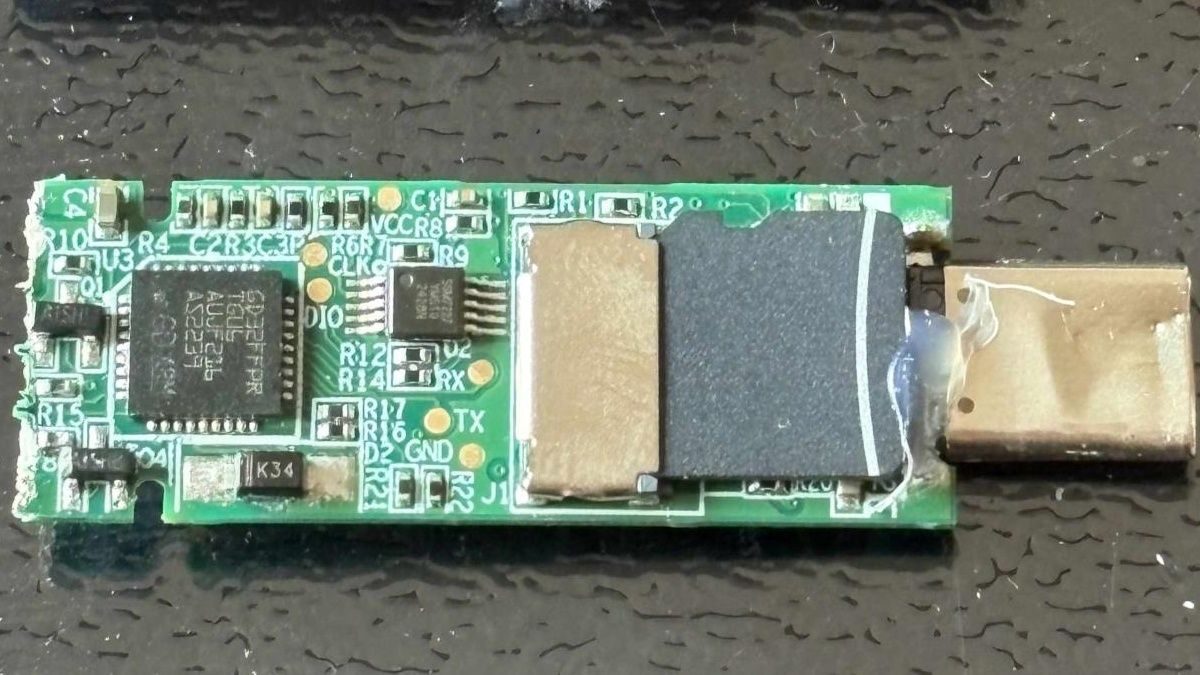
უსაფრთხოების მკვლევარმა სიუშენ ლიმ დაადგინა, რომ Lenovo-ს ThinkPlus FU100, თითის ანაბეჭდის სენსორის მქონე USB დისკი, რომელიც AES-256 დაშიფვრის მქონე მოწყობილობად იყიდებოდა, შიგნით უბრალო SD-ბარათია. სენსორი მხოლოდ USB კავშირის ჩართვას აკეთებდა, ბარათზე კი არაფერი იყო დაშიფრული. გასულ კვირაში AI-ის დახმარებით ჩატარებულმა შემდგომმა კვლევამ სხვა მწარმოებლის დისკზე ფარული (ბექდორ) ანგარიშები და სხვა, თითქოსდა დაცულ USB-საცავებში ჩადგმული გასაღებები გამოავლინა.
FU100: „ლამაზ კორპუსში ჩასმული SD-ბარათი“
მარტის კონფერენციაზე ლიმ FU100 ასე აღწერა: „უბრალოდ SD-ბარათი ლამაზ კორპუსში“. ფიზიკური წვდომის მქონე ადამიანისთვის დისკის მონაცემები იოლად ხელმისაწვდომია. მისივე თქმით, „აპარატურული უსაფრთხოება“ შეიძლება სუფთა მარკეტინგი იყოს.
თავდაპირველი ანალიზი გასულ წელს ჩატარდა, დროებით გამოსავლად კი ბარათზე ეპოქსიდური ფისი წაისვეს. Lenovo-ს შემდგომი შესწორება, რომელიც წლის დასაწყისში გამოვიდა FU100, FU200 და TU800 დისკებისა და TSD303 SSD-ისთვის, მფლობელებს ავალდებულებს დაურეკონ ჩინეთის სერვისის ხაზს და შემდეგ ან მოწყობილობა სანაცვლოდ გააგზავნონ, ან ადგილზე მიიღონ firmware-ის განახლება. Lenovo გვირჩევს, ჯერ მონაცემების სარეზერვო ასლი შევქმნათ, დისკი კი გაგზავნამდე აუცილებლად წავშალოთ, რაც საკმაოდ მოუხერხებელია. კომპანიამ ბიულეტენის სიმძიმე მაღლად შეაფასა, სამი CVE-დან ერთი კი კონფიგურაციის პროგრამულ უზრუნველყოფას ეხება: მან შესაძლოა ლოკალურად, სისტემაში შესულ მომხმარებელს საშუალება მისცეს, გვერდი აუაროს მოწყობილობის ავთენტიფიკაციას და დაარეგისტრიროს არასანდო თითის ანაბეჭდი.
TSD303: პაროლი ღიად ბრუნდებოდა
იმავე კვლევამ Lenovo-ს TSD303 გარე SSD-ში სხვა ხარვეზი აღმოაჩინა. მონაცემები მართლაც დაშიფრული იყო, მაგრამ დისკი სწორ პაროლს USB-ით ღიად აბრუნებდა, რათა პროგრამას ის შეედარებინა, და მისი ჩაჭერა იოლი იყო. პირველი შესწორება თავდაპირველი ანგარიშიდან სამი თვის შემდეგ გამოვიდა და ბლოკურ დაშიფვრას იყენებდა, გასაღებით, რომელიც დროის ნიშნის მსგავსი მნიშვნელობიდან მიიღება; Lenovo-ს პროგრამას ამ გასაღების გამოთვლა შეეძლო, ამიტომ შესწორება დაშლისას დაუცველი იყო და მოპარული მოწყობილობის მონაცემებს არ იცავდა. გასული წლის ბოლოს გამოსული შემდგომი შესწორების შემდეგ დისკი აკრეფილ პაროლს თავად ამოწმებს, ამიტომ სწორი პაროლი დისკიდან აღარ გადის.
სხვა მწარმოებლები და AI-ის დახმარებით რევერს-ინჟინერინგი
დისკისთვის გამოყენებული იგივე SDK სხვადასხვა მწარმოებლის ცხრა სხვა მოწყობილობას ფარავდა; მათგან უმეტესობას გამოცდილი თავდამსხმელისთვის პაროლის გამხელაც შეეძლო, ორმა კი მონაცემები microSD-ზე დაუშიფრავად დატოვა. კოპირების დაცვა პირდაპირი წვდომისგან იმით განსხვავდება, რომ მიზანია მიმღებმა ფაილები ნახოს, მაგრამ ვერ დააკოპიროს. ლიმ OpenAI-ს Codex და დამსაქმებლის რევერს-ინჟინერინგის ხელსაწყო სხვა მწარმოებლების დაცვის სქემების წინააღმდეგ გამოიყენა. Netac-ის ხელსაწყო დაახლოებით 7 წუთში გატყდა: Codex-მა პროგრამაში ჩადგმული ფიქსირებული გასაღები და დიაგნოსტიკურ ჟურნალებში ჩაწერილი მომხმარებლის პაროლი იპოვა. KakaSoft-ის USB Copy Protection-ს შიდა პაროლი ჰქონდა, რომელსაც პროგრამა თავად აგებდა; Codex-მა ის გადააკეთა და სატესტო ფაილი მომხმარებლის პაროლის გარეშე დაახლოებით 26 წუთში გაშიფრა. Nexcopy-ის Copy Secure-ს დაახლოებით 10 წუთი დასჭირდა, გასაღები კი სანახავ აპში ჩადგმული სერტიფიკატით იხსნებოდა. SecZure-ის YutianDun-ს ორი ფარული ბექდორ-ანგარიში ჰქონდა მარტივი პაროლებით; ისინი დროში უკან გადახტომის ტექნიკით დებაგირებისას აღმოაჩინეს. თავად ლის კომენტარებიდან კი გამომდინარეობს, რომ ბოროტი განზრახვის დაშვება არ შეიძლება.
გამჟღავნება და შერბილება
ლიმ KakaSoft-ს, Nexcopy-სა და SecZure-ს წინასწარ არ შეატყობინა, რადგან, მისი აზრით, თავდამსხმელის ხელში მოხვედრილი დისკის უკან გაწვევა ან განახლება იოლი არ არის. მან აღნიშნა, რომ „კლიენტის მხარეს შემოწმება არასოდეს არის უსაფრთხო“ და მომხმარებლებმა უსაფრთხოების განაცხადები თავად უნდა გადაამოწმონ. ლის მარტის გამოსვლის დროს Netac-ს პაჩი ჯერ არ ჰქონდა. სწორი დაშიფვრის მაგალითად ლიმ ღია კოდის USB დისკი მოიყვანა, რომელიც გასაღებს მომხმარებლის პაროლიდან იღებს, ამიტომ მხოლოდ microSD ბარათის წაკითხვით თავდამსხმელი ვერაფერს მიიღებს.
წყაროები: Tom's Hardware
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.