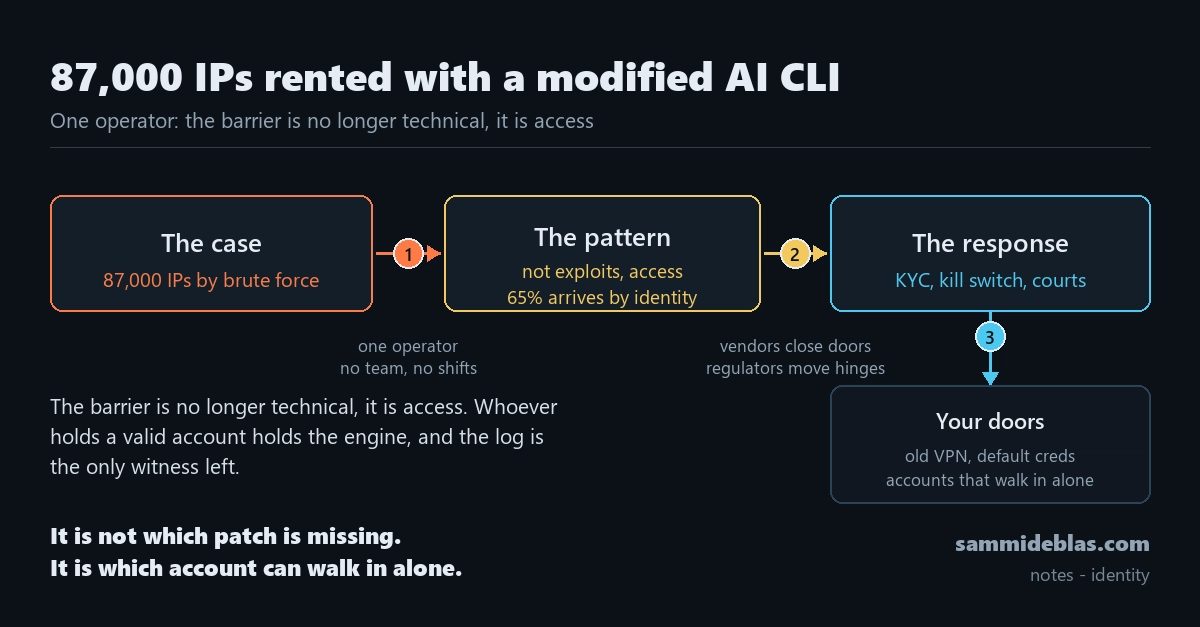
ერთმა თავდამსხმელმა შეცვლილი AI CLI-ით 87 000 IP მოიპოვა და პროქსებად გააქირავა
თავდამსხმელმა ბრუტფორსით PPTP-სა და L2TP-ზე მომუშავე 87 000-ზე მეტ მოწყობილობაზე შევიდა, სადაც ქარხნული admin123 ტიპის მონაცემები რჩებოდა. მისამართები პროქსებად გააქირავა და 2024 წლიდან 202 000 დოლარი მიიღო.
თავდამსხმელმა 87 000-ზე მეტი IP მისამართი მოიპოვა: ის ბრუტფორსის მეშვეობით შევიდა PPTP-სა და L2TP-ზე მომუშავე მოწყობილობებში — ორ მოძველებულ VPN პროტოკოლში, რომლებიც ბევრ ქსელში ჯერ კიდევ მუშაობს. გამოყენებული მონაცემები „admin123“-ის ტიპის იყო: ქარხნული მომხმარებელი და პაროლი, რომელსაც თითქმის არავინ იცვლის.
პროქსი-ბიზნესი
შემთხვევის ანგარიშის მიხედვით, ამ მისამართების პროქსებად გაქირავებით მან 2024 წლიდან 202 000 დოლარი მიიღო. მთელი ოპერაცია ავტომატიზებული იყო Claude Code-ის შეცვლილი ვერსიით — Anthropic-ის ბრძანების ხაზის ინტერფეისით, რომელიც მოდელთან ერთად კოდის წერისთვისაა განკუთვნილი. ანუ დეველოპერისთვის შექმნილი ინსტრუმენტი პროქსი-ბიზნესის ძრავად გადაიქცა.
შესვლის გზა — იდენტობა
Mandiant-მა გამოაქვეყნა ანგარიში AI Risk and Resilience 2026, სადაც აღწერილია გადასვლა AI-ით ექსპერიმენტებიდან რეალურ ოპერაციებში მის გამოყენებამდე; საკუთარ ინფრასტრუქტურაზე განლაგებულ სისტემებში მთავარ ვექტორად prompt injection სახელდება. Unit 42-ის მონაცემით, საწყისი წვდომის 65% უკვე იდენტობის გავლით ხდება და ციკლი წუთებში იხურება. თავდამსხმელი კრიპტოგრაფიას არ ტეხს და ეგზოტიკურ ხარვეზსაც არ ეძებს — ის უკვე არსებული მონაცემებით შემოდის და დანარჩენს ავტომატიზებს. პროქსის შემთხვევაში ეს იყო „admin123“, სხვაგან — ტოკენი, სესია ან სერვისის ანგარიში. Shadow AI და აქტივების ინვენტარიზაციის ნაკლებობა Mandiant-ის მიერ დასახელებული ძირითადი ხარვეზებია.
ერთი და იმავე აგენტის ორი მხარე
იმავე კვირაში საპირისპირო სურათიც გამოჩნდა: Hacktron-მა Claude Opus 5-ით ააწყო მომუშავე ექსპლოიტი — heap overflow libheif-ში — და ის OpenAI-ის ფორუმში SSO-ის ხარვეზს დაუკავშირა, სანამ თანამშრომლების ანგარიშებამდე და შიდა რეპოზიტორიებამდე არ მიაღწია; ჯილდო 6 500 დოლარი იყო. Anthropic-მა Claude-ის წინააღმდეგ უკანონო distillation კამპანიები დააფიქსირა ჩინეთის შვიდი ლაბორატორიის მხრიდან, Alibaba-ს შემთხვევაში კი დღეში თითქმის 3 მილიონ გაცვლას აღწევდა 3 500 თაღლითური ანგარიშიდან. შესვლის ბარიერი აღარ ტექნიკურია: ვისაც ვალიდური ანგარიში აქვს, ძრავიც მას აქვს.
რა უნდა გაკეთდეს
შეამოწმეთ VPN-ები: მოძებნეთ ინვენტარში PPTP და L2TP და გამორთეთ ყველაფერი, რასაც მფლობელი არ ჰყავს. შეამცირეთ იდენტობის უფლებები — თუ საწყისი წვდომის უმეტესი ნაწილი იდენტობით ხდება, კითხვა ის არ არის, რომელი პაჩი აკლია, არამედ ის, რომელი ანგარიში აღწევს დამოუკიდებლად საწარმოო გარემომდე. და დააშორეთ აგენტი მონაცემებს: აგენტი, რომელსაც ერთდროულად API-ზე და შიდა ქსელზე აქვს წვდომა, ორივეა ერთდროულად.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.