Trail of Bits: SAML მოძველებულია — დროა OIDC-ზე გადავიდეთ
Trail of Bits-ის ახალი ანალიზი ამტკიცებს, რომ ავტორიზაციის პროტოკოლი SAML საკუთარი სირთულის ტვირთს ვეღარ უძლებს და მისი ადგილი OpenID Connect-მა უნდა დაიკავოს. ავტორი პროტოკოლის 25-წლიან ისტორიასა და ხუთ ფატალურ ხარვეზს აანალიზებს.
Trail of Bits-ის ბლოგზე გამოქვეყნებული ანალიზი ამტკიცებს, რომ SAML საკუთარი სირთულის ტვირთს ვეღარ უძლებს და დროა ის OpenID Connect-ით (OIDC) ჩანაცვლდეს. ტექსტი პროტოკოლის 2002 წლის კომიტეტური დიზაინიდან დღევანდელ ხარვეზებამდე მიდის.
კომიტეტის ნაშრომი, რომელიც ყველამ აითვისა
SAML 2002 წელს OASIS-ის უსაფრთხოების სერვისების ტექნიკურმა კომიტეტმა შექმნა და მასში ოთხი კონკურენტი XML-პროტოკოლი გააერთიანა. ადრეული გავრცელება აკადემიურ სამყაროს უკავშირდება — იელის CAS, Internet2-ის Shibboleth IdP და Microsoft-ის ADFS — შემდეგ კი კომერციული პროვაიდერები მოვიდნენ: Ping Identity (2002), OneLogin და Okta (2009), Duo Security (2010).
ბზარი ჯავშანში
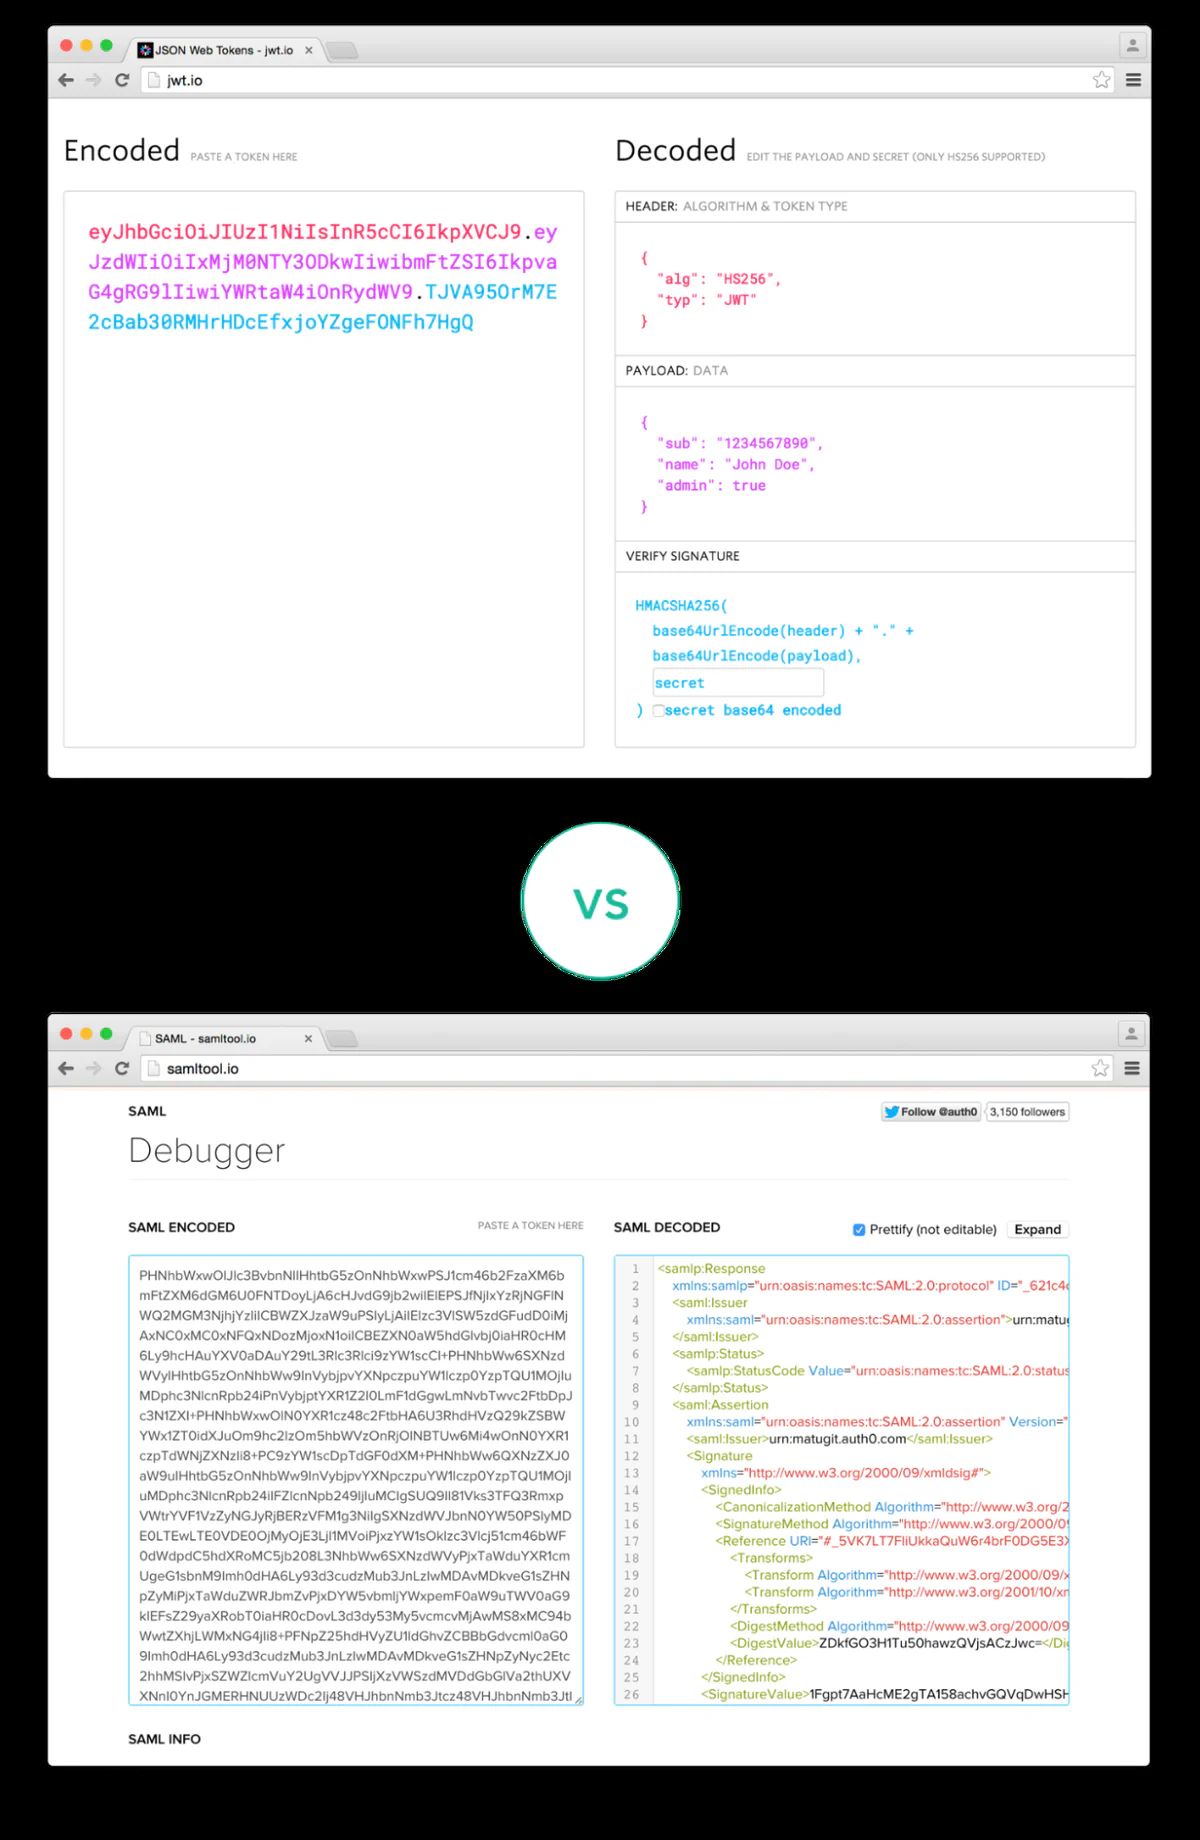
მთავარი პრობლემა XML ხელმოწერის გადაფუთვაა (XSW). Trail of Bits 2012 წლის USENIX-ის ნაშრომს „On Breaking SAML: Be Whoever You Want to Be“ ამ სფეროს ნათლიად მიიჩნევს: მან თეორია პრაქტიკაში გადაიტანა და ხარვეზის ავტომატური შემოწმება შექმნა. ათ წელზე მეტი ხნის შემდეგ XSW კვლავ გვხვდება — მათ შორის parser differential შეტევები GitHub-ზე და PortSwigger-ის 2025 წლის კვლევები „SAML roulette“ და „The Fragile Lock“. SAML მემკვიდრეობით იღებს XML-ის კლასიკურ ხარვეზებსაც: XXE, entity expansion და DTD-ის მოთხოვნა SSRF-ის სახით.
ხუთი ფატალური ხარვეზი
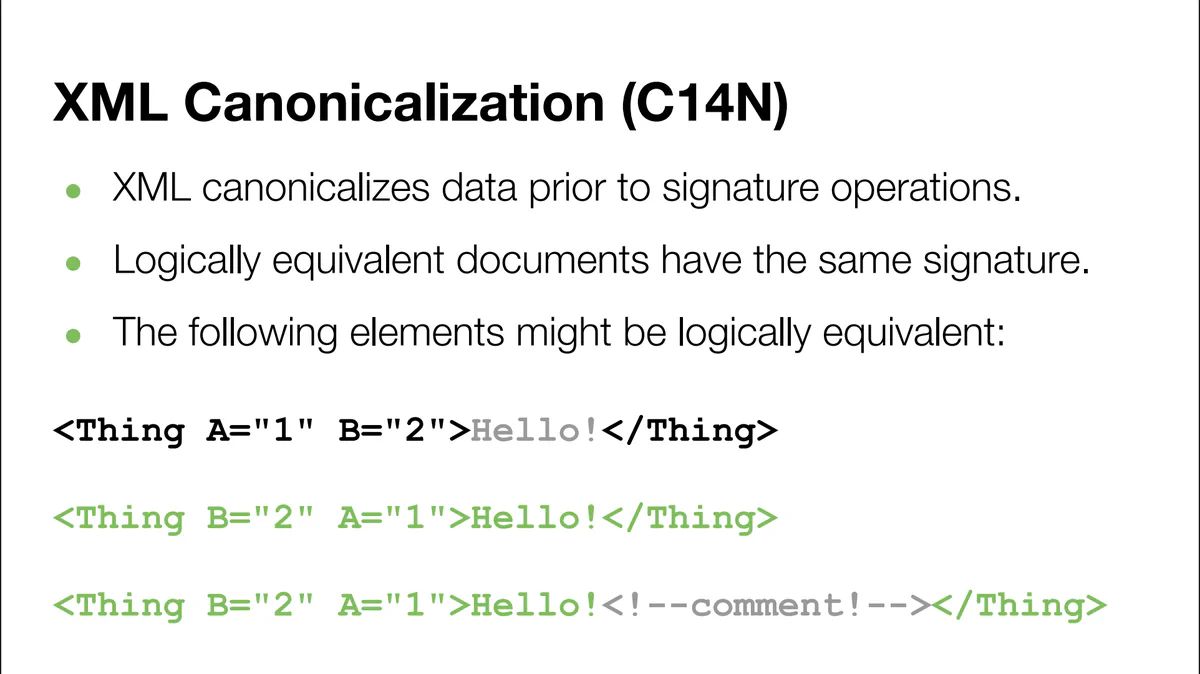
პოსტი ხუთ ხარვეზს ასახელებს: XML-ზე დაშენება, რომელიც JSON-ზე გაცილებით რთულია; კანონიკალიზაცია, სადაც SP-მ და IdP-მ ბაიტობრივად იდენტურ წარმოდგენაზე უნდა შეთანხმდნენ, თორემ ხელმოწერა ვერ დაემთხვევა — სწორედ აქედან მოდის 2018 წლის XML კომენტარით გვერდის ავლა და round-trip შეტევების უმეტესობა; გადაფუთული ხელმოწერები, როცა ხელმოწერა იმავე მონაცემებში ჩაიდება; „ყველაფერი ერთად“ დიზაინი, რადგან რეალური SAML გაცვლა სპეციფიკაციის დაახლოებით 90%-ს არ იყენებს; და ოსიფიკაცია.
ოსიფიკაცია ყველაზე მძიმეა. OIDC HTTP-ს და დაკავშირებულ ტოპოლოგიას გულისხმობს, SAML კი ტრანსპორტისგან დამოუკიდებელია და VPN-ებისა და ქსელური სეგმენტაციის ეპოქაში ჩამოყალიბდა; 2014 წელს Google-ის BeyondCorp მოდელმა და zero-trust-მა ეს ვარაუდი შემოაბრუნა. SAML-მა ვერ გაითვალისწინა მობილური, SPA და IoT ტალღები, OIDC კი ორგანულად გაიზარდა ცალკეული RFC-ებით — OIDC 1.0-იდან (2014) SPA-ებისთვის PKCE-მდე (2026).
ყველა გზა OIDC-მდე მიდის
სერვისის პროვაიდერებს რჩევა პირდაპირია: მხარი დაუჭირეთ OIDC-ს და უარი თქვით SAML-ზე; Thomas Ptacek აღნიშნავს, რომ Fly.io და Tailscale ასე აკეთებენ. იდენტობის პროვაიდერებს უფრო გრძელი გზა ელით — დეპრეკაციის გეგმა, ახალი მომხმარებლების SAML-ზე არდაშვება, არსებულებისთვის ეკვივალენტური OIDC კონფიგურაცია და გამორთვის თარიღი. 25-წლიანი მოღვაწეობის შემდეგ SAML მადლობას იმსახურებს, მაგრამ დროა წინ წავიდეთ.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.