Cloudflare, bir konteynerin başka müşterinin disk verisini okumasına izin veren açığı kapattı
Cloudflare Containers'taki bir açık, ücretli bir müşterinin aynı sunucunun diskinde diğer müşterilerin konteynerlerinden kalan verileri okumasına izin verdi. Cloudflare açığı iki adımda kapattı ve müşterilerin bir şey yapmasına gerek olmadığını söyledi.
Cloudflare, Cloudflare Containers'taki bir açığı kapattı: açık sayesinde ücretli bir müşteri, paylaşılan sunucularda diğer müşterilerin konteynerlerinden kalan verileri okuyabiliyordu. Şirket bulguyu, filosunun tamamındaki temizliğin 19 Eylül'de bitmesinden beş gün sonra açıkladı.
Açığı 4 Eylül'de güvenlik firması Accomplish'ten Oren Yomtov, Cloudflare'in hata ödülü programı üzerinden bildirdi. Containers, müşteri kodunu birçok hesabın paylaştığı sunucularda çalıştırıyor. Containers üzerine kurulu olan ve güvenilmeyen kodu çalıştırmak için güvenli ortam olarak satılan Cloudflare Sandboxes da etkilendi.
Açık nasıl çalışıyordu
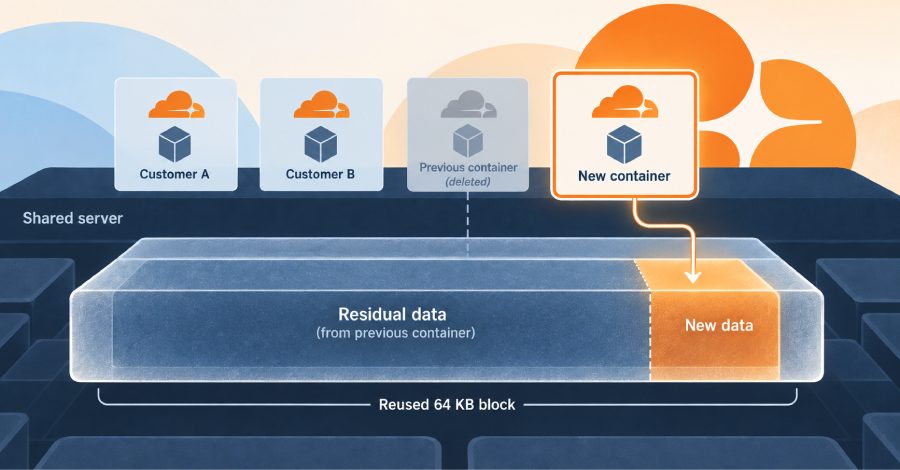
Her konteyner, depolamayı 64 kilobaytlık bloklar halinde ayıran Linux thin provisioning teknolojisiyle oluşturulan yazılabilir bir disk alıyor. Bir konteyner silindiğinde blokları ortak bir havuza dönüyordu ve bloklar sıradaki konteynere verilmeden önce silinmiyordu.
Araştırmacılar konteynerin dosya sistemindeki boş alana karşılık gelen her 64 kilobaytlık bölgeye 4 kilobayt yazdı ve diski ham aygıt düzeyinde okudu. Hiç yazmadıkları 60 kilobayt hâlâ önceki konteynerin baytlarını taşıyordu.
Üretim testlerinde artık veri 24 yerleşimden 18'inde ve dört kıtada 22 sunucudan 20'sinde bulundu. Cloudflare'e göre bloklarda dizin yapıları, veritabanı sayfaları ve eksiksiz SQLite veritabanları vardı; bunların arasında Chromium profilleri ve kimlik bilgisi dosyaları da bulunuyordu. Betikleri dosya içeriğini değil, yalnızca sayımları yazdırdı.
İki adımlı düzeltme
Cloudflare, tehlikeli ayarı filo genelindeki depolama havuzlarından kaldırdı ve yeni blokların sıfırlanmasına ilişkin varsayılan davranışı geri getirdi. 14 Eylül'de araştırmacılar kanıt kavramlarının artık çalışmadığını doğruladı ve şirket aynı gün ödülü ödedi.
Yeni blokların sıfırlanması, çalışan konteyner disklerine ya da her sunucudaki hazır anlık görüntü önbelleğine çoktan eşlenmiş blokları temizlemiyordu. Bu yüzden Cloudflare tüm çalışan konteyner disklerini ve önbellekteki anlık görüntüleri kaldırdı ve her ana makinedeki imaj önbelleğini temizledi. Temizlik 19 Eylül'de tamamlandı.
Bunun anlamı
Cloudflare, kanıt kavramından ve kendi yeniden üretiminden tespit imzaları oluşturup sakladığı disk etkinliği kayıtlarıyla karşılaştırdı. Yalnızca araştırmacıların ve şirketin mühendislerinin yetkili testleri eşleşti; şirket bu yöntemin başkası tarafından kullanıldığına dair iz görmediğini söylüyor. Tehlikeli ayarın ne kadar süre açık kaldığını açıklamadı.
Saldırgan kimin verisini alacağını seçemiyordu ve açık, canlı verileri değiştirmeye ya da bir iş yükünü durdurmaya izin vermiyordu. Accomplish bulguyu temmuzdan bu yana yayımladığı altıncı sandbox kaçışı sayıyor. Araştırmacılar aynı disk düzeninin Cloudflare'in Browser Run ürününü de etkilediğini söylüyor; şirketin yazısında bu ürün geçmiyor.
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.