Güney Kore veri ihlali cezalarını gelirin yüzde 10'una çıkardı
Yenilenen gizlilik yasasına göre on milyon ve üzeri kişinin kişisel verisini kasten ya da ağır ihmal sonucu sızdıran Koreli şirketler gelirlerinin yüzde 10'una kadar ceza ödeyebilir.
Güney Kore'nin kişisel veri koruma kurumu büyük veri ihlallerinin maliyetini sert biçimde artırıyor ve şirketleri veri korumayı olağan bir işletme gideri değil, önleyici bir yatırım olarak görmeye zorlamayı amaçlıyor. Cuma gününden itibaren, on milyon ve üzeri kişinin kişisel verisini kasten ya da ağır ihmal sonucu sızdırdığı tespit edilen bir şirkete, yenilenen Kişisel Bilgi Koruma Kanunu kapsamında toplam gelirinin yüzde 10'una kadar ceza verilebilecek.
Tavan kimleri kapsıyor
Uygulama kararnamesine göre bu üst sınır, üç yıl içinde kasten ya da ağır ihmalle ihlalleri tekrarlayan veya bir düzeltme emrine uymayıp ardından veri sızıntısı yaşayan şirketlere uygulanıyor. Cezalar ihlalin niteliği ve ağırlığı, olayın koşulları ve hasarın ölçeğine göre hesaplanıyor. Değişiklikten önce üst sınır satışların yüzde 3'üydü.
Pratikte ne anlama geliyor
Eski ve yeni kurallar arasındaki fark gerçek bir dosyada görünüyor: e-ticaret devi Coupang, 37,55 milyon kişinin kişisel verisini sızdırdığı için haziran ayında 624,6 milyar won (466,3 milyon dolar) ceza aldı; yeni ölçüte göre bu ceza trilyonlarca wona çıkabilirdi, ancak kesin tutar yine kast, ihmal, hasarın ölçeği ve hafifletici unsurlara bağlı olacak.
Koruma için önceden yatırım yapan şirketler avantaj elde ediyor. Kurum, veri koruma bütçelerine, personeline ve ekipmanına yapılan yatırımın ölçeğini ve sürekliliğini, ayrıca baş gizlilik görevlisi dahil genel koruma sistemini değerlendirip cezayı yüzde 40'a kadar düşürebiliyor. İhlali erken tespit eden, kullanıcılara hızlıca bildiren ve hasarın yayılmasını önleyen bir şirket ise yüzde 40'a kadar ek indirim alabiliyor.
Erken uyarılar ve daha güçlü gizlilik görevlileri
Değişiklik ayrıca bir "olası veri ihlali bildirim sistemi" getiriyor. Bir şirket kişisel verilerin açığa çıkmış olma olasılığının yüksek olduğunu tespit ederse — örneğin veri işleme sistemlerine yasa dışı erişim sonrasında ya da bazı kişisel verilerin yasa dışı biçimde satıldığını ve başkalarının verilerinin de sızmış olabileceğini gösteren bir bulgu üzerine — öğrendiği andan itibaren 72 saat içinde etkilenen kişilere bildirim yapmak zorunda.
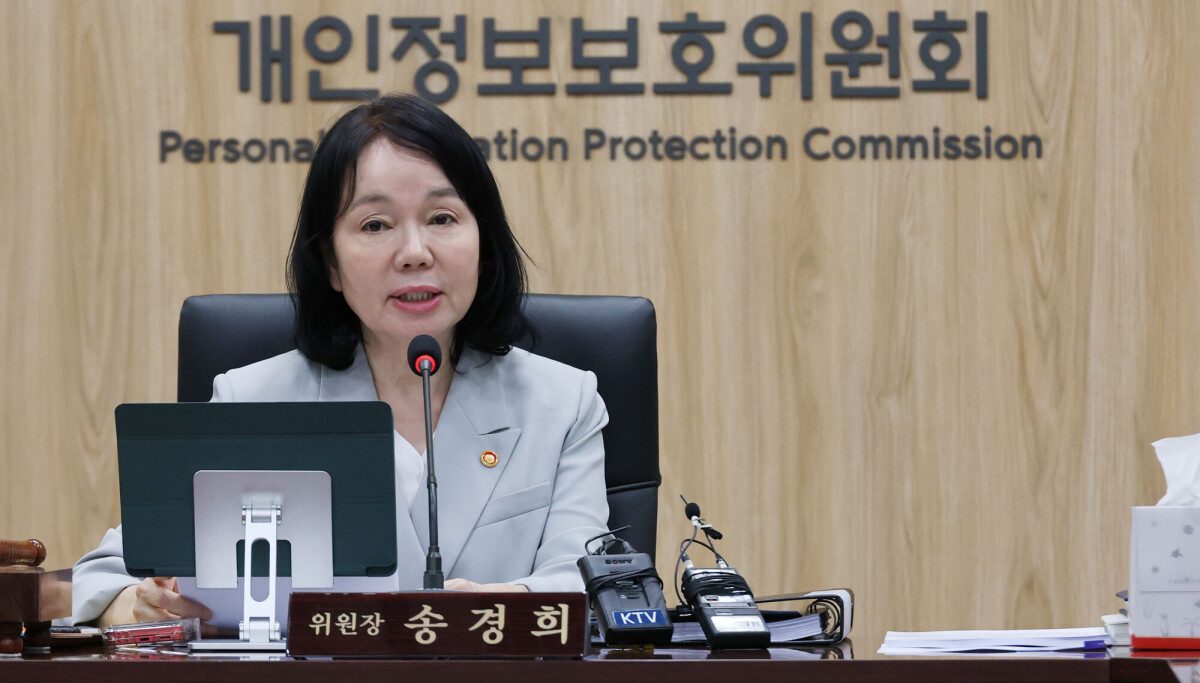
Büyük kuruluşlardaki gizlilik görevlilerinin yetki ve sorumlulukları da genişliyor. Yıllık geliri 180 milyar wonu aşan ve bir milyon ve üzeri kişinin kişisel verisini ya da 50.000 ve üzeri kişinin hassas veya benzersiz kimlik bilgisini işleyen şirketler, gizlilik görevlisini atamadan, değiştirmeden veya görevden almadan önce yönetim kurulu onayı almak ve kararı komisyona bildirmek zorunda. Aynı şart 20.000 ve üzeri öğrencisi olan üniversiteler, büyük hastaneler ve kilit kamu sistemlerinin işletmecileri için de geçerli. Komisyon başkanı Song Kyung-hee, şirketlerin veri korumayı maliyet yerine müşteri güvenini artıran proaktif bir yatırım olarak görmeye başlamasını beklediğini söyledi.
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.