Блог
Статті про веб-розробку, AI та технології
60 статей · 16 тегів · 15 зв'язків
Обертайте · натисніть тег, щоб відфільтрувати статті
4 статей · Сторінка 1 з 1
•SiTech AI Team
Оновлення безпеки Debian APT виправляє CVE-2026-109518 у trixie
Debian опублікувала DSA-6607-1 для apt щодо CVE-2026-109518. Атакувальник типу man-in-the-middle міг замінити перевірений пакет після HTTP-перенаправлення й виконати код від імені root. Стабільний випуск trixie виправлено в apt 3.0.4.
•SiTech AI Team
Postman Desktop нібито встановлював плагіни кодувальних агентів без дозволу
Розробник повідомив, що настільний Postman 12.33.4 на macOS встановив плагіни для Claude Code і OpenAI Codex без явного дозволу, затвердив стартовий хук Codex і викликав занепокоєння щодо безпеки.
•SiTech AI Team
OpenAI підвищила виплати за вразливості до $172,000 і готує спринт безпеки
OpenAI учетверо підвищила виплати за вразливості та готує спринт безпеки. Критичні вразливості в ChatGPT або Codex можуть принести до $30,000, а виняткові знахідки близько $172,000 з бонусами.
•SiTech AI Team
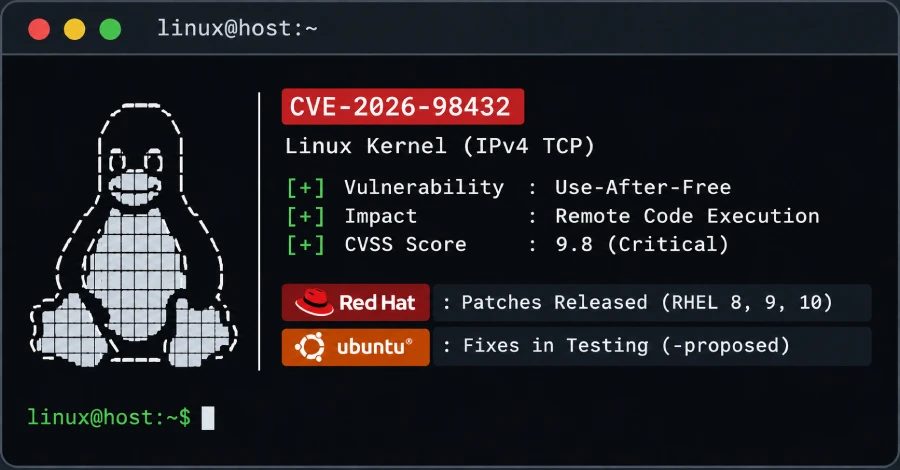
Red Hat виправляє вразливість Linux TCP RCE з оцінкою 9.8, а Ubuntu випускає виправлення для тестування
Виправлені ядра для CVE-2026-98432 доступні для RHEL 8, 9 і 10, а виправлення Ubuntu для 22.04, 24.04 і 26.04 LTS залишаються в каналі -proposed на тестуванні. Вразливість дозволяє віддалене виконання коду без автентифікації.