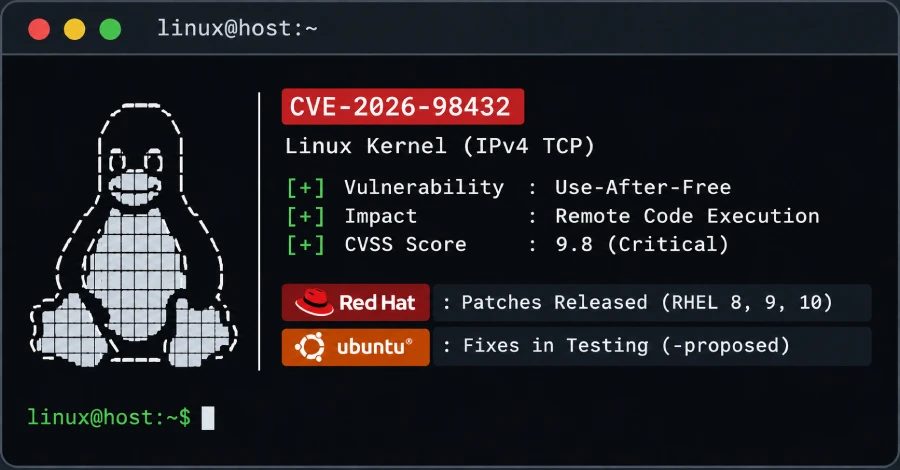
Red Hat виправляє вразливість Linux TCP RCE з оцінкою 9.8, а Ubuntu випускає виправлення для тестування
Виправлені ядра для CVE-2026-98432 доступні для RHEL 8, 9 і 10, а виправлення Ubuntu для 22.04, 24.04 і 26.04 LTS залишаються в каналі -proposed на тестуванні. Вразливість дозволяє віддалене виконання коду без автентифікації.
Red Hat випустила виправлені ядра для CVE-2026-98432 у RHEL 8, 9 і 10, а виправлення Ubuntu для 22.04 LTS, 24.04 LTS і 26.04 LTS залишаються в каналі тестування -proposed без звичайної дати випуску. Вразливість IPv4 TCP з використанням пам'яті після звільнення оцінена командою CVE ядра Linux у 9.8 з 10; Red Hat спочатку оцінила її як помірну на рівні 5.9, а тепер називає критичною на рівні 9.8. Після встановлення оновлення потрібне перезавантаження, а тимчасові заходи обмежені. Ця публікація продовжує наш матеріал від 30 жовтня, у якому ми докладно розібрали механізм уразливості та перевірку виправлення.
Що це за вразливість
Коли сервер приймає з'єднання IPv4 TCP, ядро передає IP-параметри вхідного запиту новому сокету без їх копіювання. Якщо клієнт повторно надсилає запит на з'єднання, поки інший процесор ще читає ці параметри, ядро може прочитати пам'ять, яку вже звільнило. Зловмисник запускає цю гонку, надсилаючи запити на з'єднання з параметрами IPv4 Record Route або Timestamp на будь-який порт TCP, що прослуховується. Вхід у систему не потрібен, основний шлях IPv6 не зачіпається, а помилка наявна з Linux 4.4. Виправлення в основній гілці з'явилося у жовтні.
Виправлені випуски та стан тестування
Red Hat випустила RHSA-2026:93414 для RHEL 8.10 з ядром 4.18.0-553.182.1.el8_10, RHSA-2026:93412 для RHEL 9.8 з ядром 5.14.0-687.64.1.el9_8 і RHSA-2026:93413 для RHEL 10.2 з ядром 6.12.0-211.72.1.el10_2. Canonical повідомила, що виправлення для Ubuntu 22.04 LTS, 24.04 LTS і 26.04 LTS перебувають у -proposed, з ядрами 5.15.0-203.213, 6.8.0-149.149 і 7.0.0-43.43. Ці пакети не встановлюються автоматично. Canonical тестує оновлення ядра на понад 2 000 сертифікованих серверів і пристроїв перед випуском, а дату випуску не оголошено. Для Ubuntu 20.04, 18.04 і 16.04 виправлення ще немає; старіші випуски потребують Expanded Security Maintenance через Ubuntu Pro. Варіанти ядра Cloud, FIPS і real-time зазначені як робота в процесі, тоді як допис у блозі Canonical охоплює лише загальне ядро.
Заходи пом'якшення та стан експлуатації
Red Hat опублікувала правило nftables 30 жовтня, яке відкидає вхідні пакети IPv4 TCP з IP-параметрами. Воно блокує відомий тригер, але не може повністю запобігти експлуатації і може порушити робочі навантаження, що залежать від параметрів IPv4. Фільтр діє лише на хості, де його завантажено, а трафік між контейнерами на тому самому хості може його оминути. Кілька джерел рекомендували вимкнути Multipath TCP, але вразливість знаходиться в шляху IPv4 TCP, а не в MPTCP, і цієї поради недостатньо. Canonical повідомила, що команда безпеки Ubuntu вважає оновлення безпеки єдиним належним заходом пом'якшення. Жоден виробник, CERT чи команда CVE ядра не повідомляли про атаки з використанням цієї вразливості, і станом на випуск 30 жовтня її не було внесено до каталогу Known Exploited Vulnerabilities CISA. Anthropic повідомила, що невипущена внутрішня дослідницька модель Claude написала експлойт для віддаленого отримання root-доступу, який працює проти серверів Linux з прослуховувачем MPTCP, без облікових даних і без взаємодії з користувачем; витік адреси ядра зайняв 48 хвилин, а отримання root-оболонки зайняло ще 5 хвилин, і Anthropic не опублікувала код експлойту. Код, що лише доводить можливість і запускає гонку та виявляє, як ядро відбиває звільнену пам'ять у SYN-ACK, з'явився на GitHub, але не реалізує виконання коду. Amazon Linux оцінила вразливість у 8.1 і визначила її як важливу, зазначивши, що основним наслідком є збій із можливим пошкодженням пам'яті. Debian, Oracle Linux і SUSE випустили виправлення у жовтні, а Amazon Linux було виправлено в усіх пакетах у період з 24 по 30 жовтня.
Джерела: The Hacker News
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.