Хакери, пов'язані з Росією, використовують погано захищені промислові системи на Заході, повідомляє Bloomberg
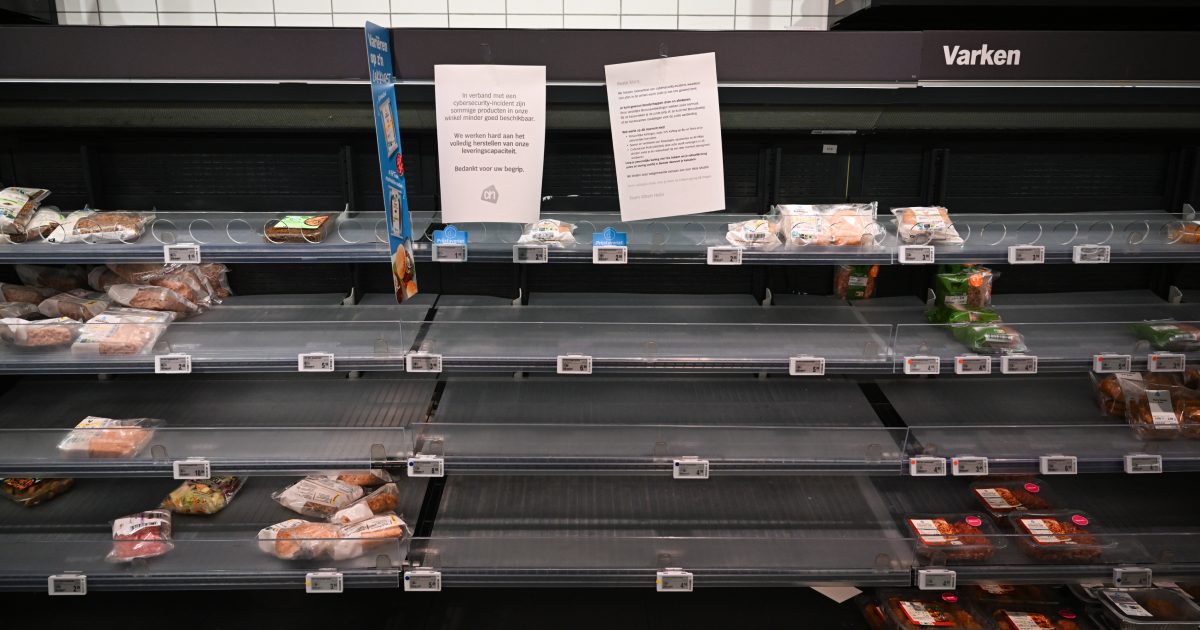
Bloomberg повідомляє, що хакери, пов'язані з Росією, використовують погано захищені промислові системи для саботажу заводів, комунальних служб, водних об'єктів і харчового виробництва на Заході, що спричиняє прориви труб, псування продуктів і пожежі.
Хакерські групи, пов'язані з Росією, використовують погано захищені промислові системи для саботажу заводів, комунальних служб і харчового виробництва на Заході, повідомляє Bloomberg у великому матеріалі. Атаки були спрямовані на водні об'єкти, заводи та харчові компанії й призвели до проривів труб, псування продуктів і пожеж.
Інциденти в Європі
В Іспанії зупинилися печі крематорію у похоронному бюро в провінції Аліканте, а на трансформаторному заводі в Каталонії вийшло з ладу обладнання і сталася пожежа. Дві виноробні припинили роботу після збоїв систем опалення та вентиляції. Інциденти відбувалися з кінця 2024 року до літа 2026 року.
У середині грудня 2024 року 450 домівок у данському селі Тюребю залишилися без води після того, як у електронній системі керування тиск встановили на нуль. Працівники перезапустили насоси, але наступного дня тиск різко зріс, і підземні труби лопнули та протікали. Ян Гансен, який очолював комітет управління місцевим водопостачанням, виявив, що більше не може отримати доступ до панелі керування. Техніки з Evotect ApS, виробника контролерів насосів, визначили, що систему зламали. Згодом Гансен визнав, що водопостачання використовувало дешеву систему, а її пароль був 1234.
Інциденти у США
У 2024 році хакери вимкнули холодильне обладнання на м'ясопереробному заводі поблизу Лос-Анджелеса, через що зіпсувалося понад 2,000 фунтів (близько 900 кілограмів) м'яса, а працівників евакуювали після витоку аміаку. Того ж року хакери атакували публічну систему водопостачання в Техасі й змінили налаштування керування, що спричинило витік невідомого обсягу питної води з резервуарів. У жовтні хакери проникли в систему керування очисних споруд у Пенсільванії та втрутилися в обладнання, яке використовують для знищення бактерій.
Групи та підозрювані
Cyber Army of Russia Reborn, або CARR, пов'язана з військовою розвідкою Росії, колишнім GRU. Вона взяла на себе відповідальність за атаки в Європі та США, зокрема на водні системи в США та Польщі та електростанцію у Франції. Z-Pentest утворилася у вересні 2024 року членами CARR і NoName057(16). Агентство з кібербезпеки та безпеки інфраструктури США повідомило, що частина членів CARR відокремилася й створила групу, орієнтовану на саботаж промисловості. Європейський Союз вважає Z-Pentest відповідальною за атаки на критичну інфраструктуру, особливо в енергетиці та водопостачанні.
Міністерство юстиції США звинуватило громадянку України Вікторію Дубранову наприкінці 2025 року в участі в кібератаках від імені Росії. Їй висунули звинувачення у роботі на CARR і Z-Pentest, вона перебуває під вартою й заперечує звинувачення. Вона працювала з хакерами принаймні з осені 2022 року й була завербована через чат-групу для людей, які шукають віддалену роботу, за даними Міністерства юстиції. Z-Pentest заявила, що Дубранова не займалася хакерством. У березні громадянина Італії Кріса Барлаті заарештували в Іспанії. Іспанська поліція повідомила, що він виступав посередником для хакерів і допомагав обирати цілі. Він визнав себе невинним.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.