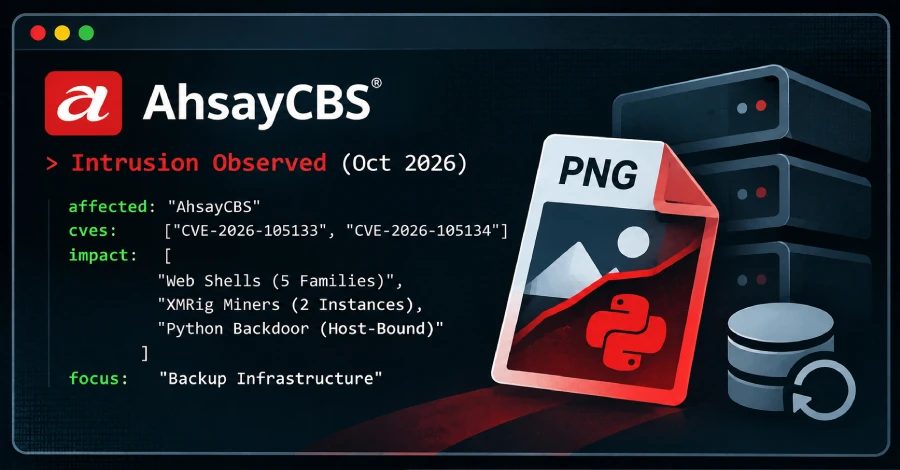
Зловмисники експлуатують уразливості AhsayCBS для розгортання Python-бекдора, що обходить пісочницю
Huntress повідомляє, що зловмисники використали дві виправлені уразливості AhsayCBS у ланцюжку для обходу автентифікації, розгортання JSP-вебшелів, майнерів XMRig, тунелювальних інструментів і Python-бекдора на серверах резервного копіювання.
Дослідники Huntress розкрили атаку, яка експлуатувала дві виправлені уразливості AhsayCBS для розгортання Python-імплантату на серверах резервного копіювання. Активність, зафіксована у жовтні 2026 року, використовувала CVE-2026-105133 і CVE-2026-105134 як ланцюжок для обходу автентифікації та виконання довільних команд. Виправлення випустила Ahsay Backup у середині жовтня 2026 року.
Уразливості та вторгнення
Дослідники оцінили, що обидві уразливості були використані як уразливості нульового дня. Платформа керованої безпеки спочатку побачила, що актори загроз застосовували підхід smash-and-grab для розгортання вебшелів і криптовалютних майнерів XMRig на скомпрометованих системах. Інцидент жовтня 2026 року був терплячішим: оболонки розмістили в кількох місцях, запустили два різні майнери, підготували тунелювальні інструменти та встановили власний імплантат на сервери, завдання яких полягає в зберіганні резервних копій, за словами дослідника Huntress Джонатана Семона.
Вебшелі та майнери
Невідомий актор загроз залишив п'ять сімейств вебшелів Jakarta Server Pages (JSP, раніше JavaServer Pages). Серед них nsmind.jsp, описаний як підписаний API з можливостями виконання команд і передавання файлів із параметрами exec, cd, upload і download; AhsayCBS.jsp, завантажувач, що приховує зашифровані корисні навантаження в піксельних даних зображень PNG і виконує їх з пам'яті; оболонка з ключем, яка порівнює жорстко закодований ключ із власною копією та виконує команди через cmd.exe, якщо вони збігаються; оболонка з ключем і записом файлів, що може записувати байти, декодовані з Base64, у будь-який шлях, доступний обліковому запису служби; а також файли status або st із шістьма випадковими літерами, наприклад st_jgaejj.jsp, які використовували для виконання команд, рекурсивного видалення шляхів і самовидалення за допомогою параметрів cmd, del і rm.
Маскування AhsayCBS.jsp під внутрішню службу попереднього перегляду зображень поширювалося на блок коментарів, що описує кінцеву точку водяного знака, повідомила Huntress. Вебшел використовував лише неявні об'єкти JSP і повні імена класів, тобто компілювався б у будь-якому сервлет-контейнері та на Java Development Kit (JDK) 6 і пізніших версіях. Окрім майнера XMRig, що маскувався під Microsoft Edge, атака доставила другий майнер XMRig, kvm-agent.exe, який перезапускається щохвилини через заплановане завдання SYSTEM і використовує інший гаманець і пул для майнінгу.
Python-бекдор із ухиленням від пісочниці
Python-бекдор main.py призначений для запуску лише на хості, де його розміщено, та для запобігання виконанню в пісочниці або на машині аналітика. Він обчислює криптографічний хеш SHA-256 MachineGuid хоста та шукає файл-маркер з таким самим ім'ям у тому самому каталозі, що містить Python-імплантат. Потім він виконує вбудовану x64 DLL у пам'яті, яка зв'язується з сервером командування та керування за адресою creepexplosiondarknight[.]com.
Ланцюжок атаки також налаштовує винятки Microsoft Defender. Він надає тунелювальні інструменти GOST і Chisel, а також легітимне програмне забезпечення для віддаленого доступу AnyDesk, Atera і Splashtop для встановлення постійного доступу.
Фокус на інфраструктуру резервного копіювання
Докази вказують, що актор загроз міг націлитися на сервери, які зберігають або керують резервними копіями. На пов'язаному сервері Veeam у тому самому середовищі Huntress побачила команду, узгоджену з модулем викрадення облікових даних Veeam у NetExec: скрипт PowerShell, очевидно запущений віддалено через WMI, запитав базу даних VeeamBackup PostgreSQL щодо збережених облікових даних і розшифрував їх за допомогою DPAPI.
Програмне забезпечення резервного копіювання зберігає облікові дані для гіпервізорів, репозиторіїв і облікових записів домену. Huntress заявила, що не може сказати, скільки облікових даних було отримано, але поєднання плацдарму Ahsay із запитом облікових даних Veeam свідчило, що оператор цікавився інфраструктурою резервного копіювання навмисно, а не випадково.
Джерела: The Hacker News
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.