Хакери використовують уразливість Zimbra для розгортання web shell-ів і викрадення секретів автентифікації
Дослідники Microsoft повідомляють, що зловмисники використали CVE-2026-73570 у Zimbra Collaboration Suite, розгорнули JSP web shell-и, підвищили привілеї та отримали поштові й автентифікаційні дані.
Зловмисники використали вже виправлену вразливість у Zimbra Collaboration Suite (ZCS) для розгортання web shell-ів і доступу до поштових даних, повідомляє дослідницька група безпеки Microsoft 30 вересня 2026 року.
Вразливість відома як CVE-2026-73570 і отримує 8.9 бала за шкалою CVSS. Це командна ін'єкція, яка використовується без автентифікації та призводить до віддаленого виконання коду, якщо ввімкнено SNMP-повідомлення і встановлено пакет zimbra-snmp. Її можна використати спеціально складеним листом проти відкритого сервера, без автентифікації.
Вразливість виправлено в липні, активність зафіксовано в серпні
Zimbra виправила її в липні 2026 року версією 10.1.20. За словами Microsoft, активність відбулася між 20 липня, днем випуску, і 13 серпня, датою публічного розкриття. Експлуатацію вперше виявила CERT Polska, а того ж місяця CISA додала вразливість до каталогу відомих експлуатованих вразливостей і зобов'язала федеральні агенції встановити оновлення до 24 серпня.
Від web shell-ів до витоку даних
Після початкового доступу зловмисники виконували команди від імені службового облікового запису «zimbra» і розміщували кілька JSP web shell-ів у каталогах Jetty та mailboxd. Payload-и завантажували через wget або curl, відкривали reverse shell-и, а для збереження виконання використовували cron і systemd.
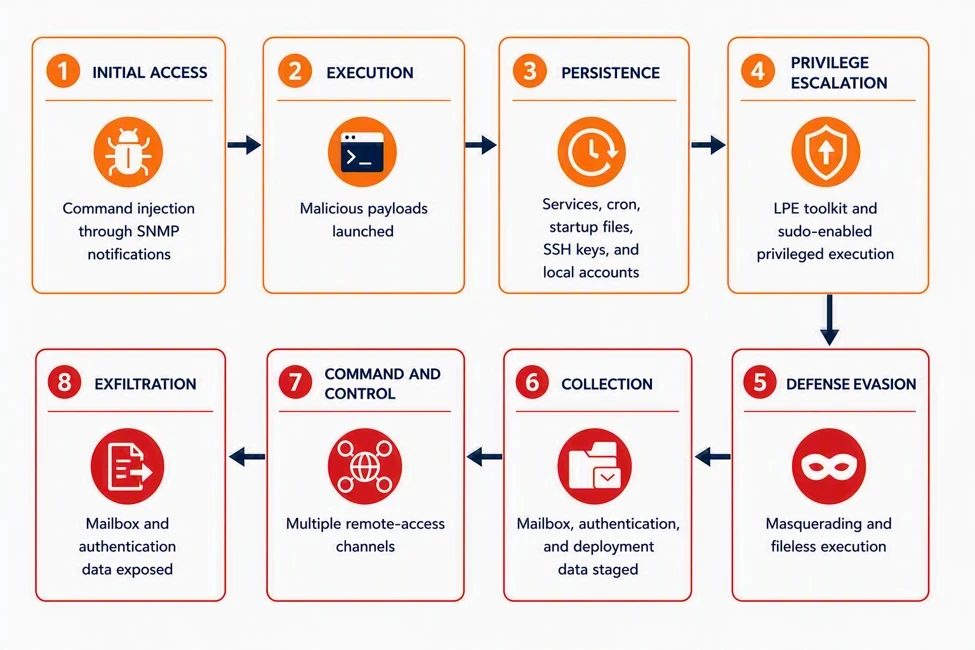
Microsoft описала й глибший ланцюг: складання карти розгортання за допомогою zmprov і надання обліковому запису «zimbra» sudo без пароля шляхом зміни /etc/pam.d/sudo. Замість окремих поштових скриньок зловмисники отримували централізовані секрети автентифікації за допомогою «zmlocalconfig -s», а потім через LDAP-запити — zimbraPreAuthKey і zimbraAuthTokenKey.
Zimdown2 і Zimclient2
В одній кампанії оператори встановили Go-бінарник Zimdown2, який розгорнув агент віддаленого доступу Zimclient2; він надає інтерактивний shell, файлові операції та SOCKS5-проксі. Окрема Go-програма витягувала дані облікового запису Zimbra з localconfig.xml і виносила з бази таблиці mailbox та mobile_devices. На одному сервері зловмисник заархівував резервну копію і спробував передати її в Azure Blob за допомогою AzCopy, проте, за словами Microsoft, успішне завершення передачі не підтверджено.
Що мають зробити організації
Організаціям радять негайно встановлювати оновлення Zimbra. Якщо це неможливо, рекомендується видалити пакет zimbra-snmp, вимкнути SNMP-повідомлення та обмежити доступ SNMP і SMTP лише довіреними хостами, а також виконати ротацію секретів автентифікації.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.