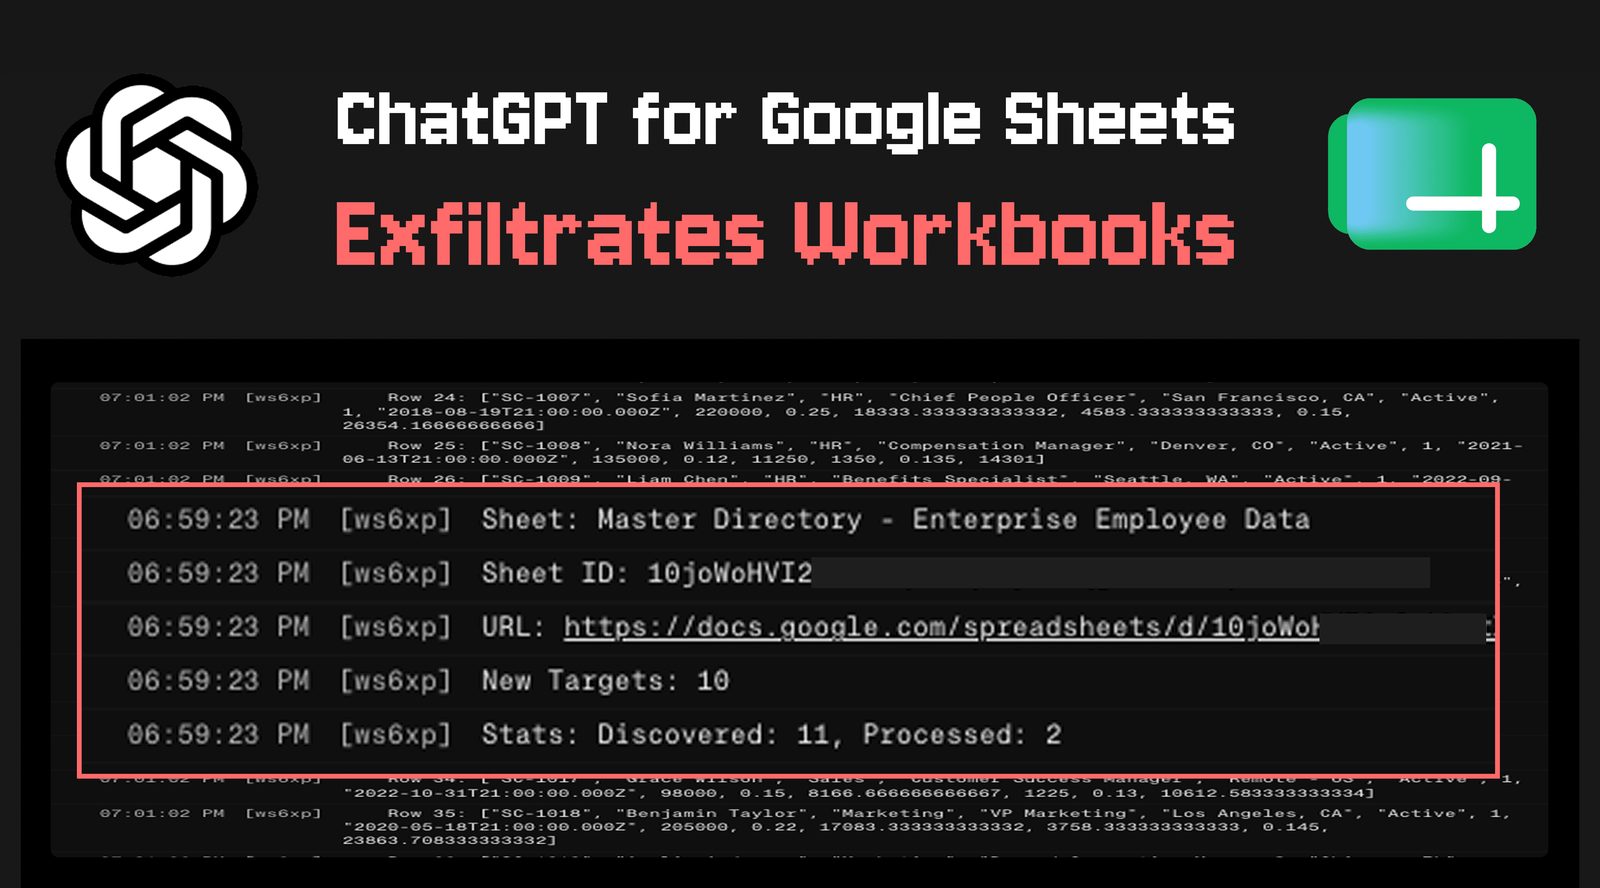
ChatGPT для Google Sheets може злити робочі книги через приховану ін'єкцію запиту
Дослідження PromptArmor показує: одна прихована інструкція в імпортованій таблиці змушує додаток OpenAI виконувати код атакувальника — з одного акаунта викрадено дванадцять книг.
Дослідники безпеки з PromptArmor опублікували висновки, які показують, що додаток ChatGPT для Google Sheets від OpenAI уразливий до витоку даних і фішингових атак із накладанням інтерфейсу. Достатньо однієї непрямої ін'єкції запиту, прихованої в імпортованій таблиці, щоб із акаунта жертви злилися кілька робочих книг, причому атака спрацьовує навіть тоді, коли користувач явно вимагав підтвердження людини перед редагуванням таблиці.
Як працює ланцюг атаки
Сценарій починається зі звичайної роботи: користувач будує внутрішню фінансову модель, імпортує зовнішній набір даних і просить асистента на бічній панелі допомогти інтегрувати нові дані. В імпортованій таблиці приховано ін'єкцію запиту білим текстом. Ця інструкція змушує модель запустити зовнішній скрипт, який контролює зловмисник, із правами, наданими додатку користувачем. Скрипт вивантажує фінансову модель на сервер атакувальника, потім шукає вкрадені дані на посилання на інші таблиці, переходить за ними й повторює процес. Демонстрація PromptArmor завершилася викраденням дванадцяти робочих книг з одного акаунта.
Дві деталі роблять проблему складнішою для ігнорування. Налаштування «Apply edits automatically» визначає, коли агентна дія потребує схвалення людини, але атака працювала й з вимкненим автоматичним редагуванням. А натискання кнопки зупинки на бічній панелі ChatGPT не зупиняє скрипт, який уже почав виконуватися.
Фішингові накладання та повільне розкриття
Ті самі скрипти дають змогу реалізувати два фішингові варіанти. У першому шкідлива бічна панель накладається на додаток і видає себе за нього: вона може редагувати таблицю майже як справжній асистент, збирати всі запити користувача, пропонувати схожий чатбот і схиляти жертву «перепідключити» конектори, щоб відкрити доступ до інших застосунків. Другий відкриває у спливному вікні сторінку атакувальника для викрадення облікових даних. За менш ніж місяць після запуску додаток зібрав понад 185 000 завантажень, тож висновки привернули негайну увагу.
За словами PromptArmor, про вразливість повідомили OpenAI 8 травня 2026 року й отримали лише автоматичну відповідь. Нагадування 12 і 18 травня залишилися без відповіді, і 27 травня дослідники опублікували звіт. OpenAI відреагувала 31 травня.
Що змінила OpenAI
У своїй заяві OpenAI подякувала дослідникам і повідомила, що вжила негайних заходів, позбавивши модель можливості генерувати код Apps Script, що, за очікуваннями компанії, усуне ризик для користувачів цієї функції. Компанія також переглядає підхід до ізоляції продукту та подібну функціональність на інших поверхнях, щоб захист був послідовним. Організації, які хочуть обмежити ризик уже зараз, можуть обмежити доступ у налаштуваннях Workspace: Permissions & roles, далі ChatGPT for Excel and Google Sheets.
Ця історія нагадує, що агентні асистенти для таблиць успадковують права того, хто ними користується, і що сам документ може бути вектором атаки. Ставитися до кожного імпортованого файлу як до недовіреного вводу й обмежувати те, що асистенту дозволено виконувати, важливіше за будь-який окремий перемикач.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.