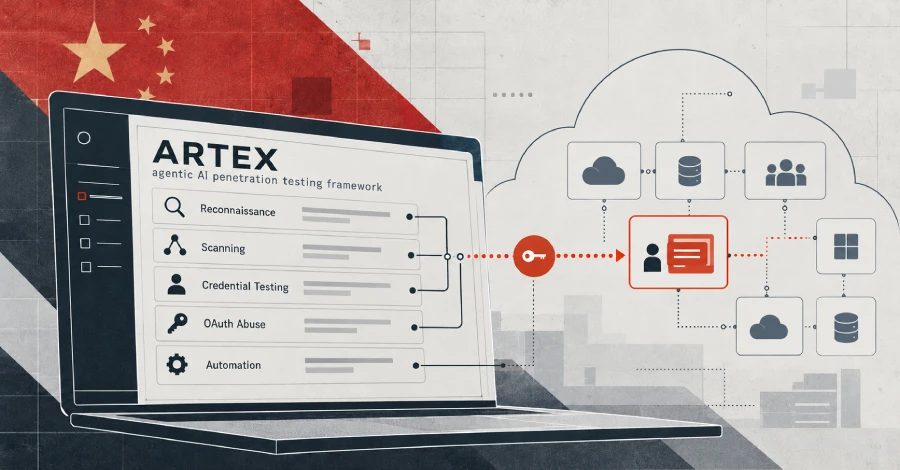
Китайська група Storm-0940 використовує AI-агентів ARTEX у атаці на ланцюг поставок ConnectWise
Microsoft розкрила, що група Storm-0940, пов'язана з Китаєм, скомпроментувала додаток ConnectWise Cloud Backup за допомогою AI-фреймворку ARTEX, автоматизуючи спроби підбору паролів та зловживання OAuth у сотнях організацій по всьому світу.
Компрометація ланцюга поставок
Microsoft розкрила, що загроза Storm-0940, пов'язана з Китаєм, скомпроментувала додаток ConnectWise Cloud Backup у атаці на ланцюг поставок. Група є активною принаймні з 2021 року, а Microsoft вперше описала її у листопаді 2024 року. Storm-0940 використовує ботнет Quad7 для проведення добре замаскованих атак методом розпилення паролів та експлуатації програм, доступних через Інтернет, для початкового доступу.
Використання AI-агентів ARTEX
Зловмисники використали ARTEX, фреймворк для тестування на проникнення на основі Go з агентними AI-можливостями, який став закритим кодом після зловживання ним проти південнокорейських фінансових установ. ARTEX дозволив групі автоматизувати сканування, розвідку, розпилення паролів та зловживання OAuth-додатками на машинній швидкості у сотнях організацій по всьому світу з вересня 2026 року. У інциденті з ConnectWise AI-агенти намагалися увійти до понад 2 250 орендарів зі швидкістю 2 900 спроб за хвилину. Між 10 і 14 жовтня 2026 року інфраструктура за адресою 144.172.64.99 запустила кампанію розпилення паролів між орендарями, націлену на 327 облікових записів у восьми організаціях, згенерувавши понад 151 000 невдалих подій входу з піком 2 900 помилок за хвилину 11 жовтня. Успішної автентифікації в цей період не зафіксовано. 15 жовтня 2026 року агенти отримали контроль над кількома хмарними ідентифікаторами додатків ConnectWise та використали їх для автентифікації у середовищах клієнтів, виконуючи операції Microsoft Graph та каталогу, такі як розвідка, зміна облікових даних та зміна привілейованих ролей.
Вплив та реакція
Атаки, керовані ARTEX, призвели до привілейованого хмарного доступу у кількох випадках, час від початкового націлювання до привілейованого доступу становив менше трьох годин. Microsoft попередила, що зміни облікових даних, зроблені агентами, можуть залишатися як бекдор навіть після виправлення початково скомпрометованого додатка. Фреймворк також був прийнятий акторами загроз у багатьох географічних регіонах. ConnectWise заявила, що кампанія виходить за межі будь-якої окремої компанії, і актори на рівні держав все частіше націлюються на ланцюг поставок програмного забезпечення. Компанія тимчасово вимкнула сервіси і відновлює їх поетапно; за її словами, процес триватиме кілька днів.
Ранніше охоплення: ConnectWise призупинив Cloud Backup після зламу зловмисників у тенантах Microsoft 365
Джерела: The Hacker News
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.