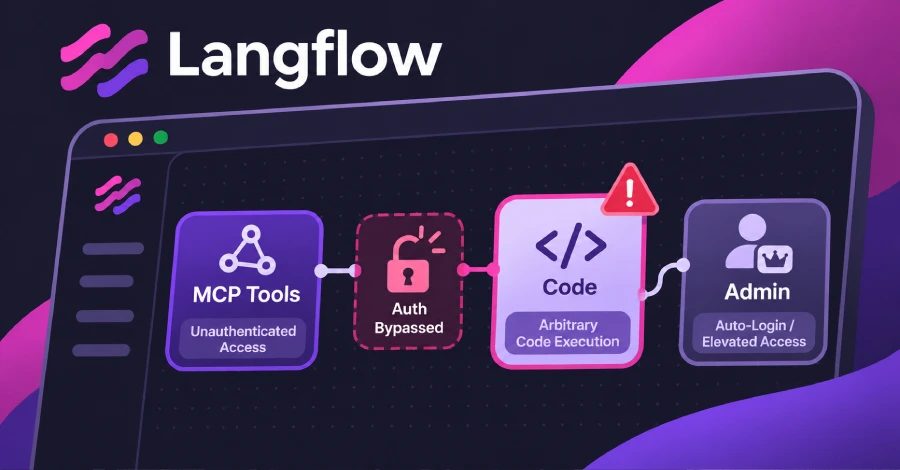
Критичні вразливості Langflow можуть дати неавтентифікованим атакувальникам змогу виконувати код на серверах
IBM каже, що дві критичні вразливості Langflow стосуються версій від 1.0.0 до 1.12.8 і можуть дати неавтентифікованим віддаленим атакувальникам змогу обійти автентифікацію або виконати довільний код. Лише Langflow 1.13.0 їх виправляє.
Дві критичні вразливості в Langflow можуть дати віддаленому атакувальнику без облікового запису змогу обійти автентифікацію або виконати довільний код, повідомила IBM минулого тижня. Langflow є інструментом з відкритим кодом для створення AI-агентів і робочих процесів, а звіти про його вразливості надходять до IBM. Кожен випуск від 1.0.0 до 1.12.8 має ці вразливості, і єдиним виправленням є версія 1.13.0.
Чотири вразливості Langflow від IBM
Бюлетень IBM, спочатку опублікований 28 жовтня і оновлений наступного дня, перелічує чотири вразливості Langflow. CVE-2026-93680 має оцінку CVSS 9.8 і не потребує облікового запису; IBM каже, що вона може дозволити обійти обмеження безпеки через неналежну автентифікацію. CVE-2026-110186 також має оцінку 9.8 і не потребує облікового запису; IBM каже, що вона може дозволити виконати довільний код через неналежний контроль генерації коду. CVE-2026-110193 має оцінку 8.8 і потребує облікового запису з низькими привілеями; IBM каже, що вона може дозволити змусити Agentic Assistant генерувати або надсилати код компонента, який виконує команди операційної системи на сервері. CVE-2026-110192 має оцінку 6.5 і потребує облікового запису; IBM каже, що вона може дозволити отримати конфіденційну інформацію через недостатньо захищені облікові дані.
Одна з вразливостей — це «віддалене виконання коду без автентифікації, експлуатоване через перелік інструментів протоколу контексту моделі», за даними IBM. За допомогою Model Context Protocol Langflow може пропонувати свої потоки як інструменти для AI-застосунків, що підтримують MCP. Інша з чотирьох вразливостей — це «неповне виправлення контролю безпеки автоматичного входу», за даними IBM. У бюлетені не сказано, чи вразливі сервери з вимкненим автоматичним входом.
Модуль Metasploit і автоматичний вхід
Модуль у публічному Metasploit Framework уже посилається на CVE-2026-93680, обхід автентифікації. Він підключається до кінцевої точки MCP сервера Langflow без облікових даних, починає сеанс і перелічує інструменти, які пропонує сервер. Він не виконує код або команди на сервері. Його автор перелічує версії Langflow від 1.5.0 до 1.11.4 як уражені, що є вужчим діапазоном, ніж у IBM. Модуль було перевірено на Langflow 1.8.4 з увімкненим автоматичним входом.
Коли автоматичний вхід увімкнено, Langflow входить у систему користувачів як суперкористувачі без запиту на вхід. Параметр LANGFLOW_AUTO_LOGIN увімкнено за замовчуванням у Langflow 1.12.8. Його опис коду попереджає, що він «обходить автентифікацію і має використовуватися лише в середовищах розробки». Жодна з двох критичних вразливостей не входить до каталогу CISA Known Exploited Vulnerabilities станом на оновлення каталогу 30 жовтня. Там перелічено ще шість вразливостей Langflow, остання з яких CVE-2026-9198 була додана в серпні.
Оновлення та інші CVE
Langflow 1.13.0 вийшов 22 жовтня. Версія 1.12.8, випущена того самого дня, усе ще має вразливості, а PyPI не перелічує пізнішого випуску 1.12 станом на 2 листопада. IBM не пропонує обхідного рішення для серверів, які ще не можуть оновитися. Langflow 1.13 вимикає автоматичний вхід за замовчуванням.
Для оновлення зробіть резервну копію бази даних, секретного ключа та завантажених файлів. Якщо сервер використовує автоматичний вхід, підготуйте наявний обліковий запис для входу за паролем, як описано в настановах Langflow щодо оновлення. Оновіть пакет Python командою pip install --upgrade "langflow==1.13.0". Для Docker перейдіть на образ langflowai/langflow:1.13.0 і збережіть постійні дані розгортання. Якщо після оновлення не вдається увійти, виконайте кроки відновлення, на які посилається та сама настанова. Не видаляйте і не перевстановлюйте Langflow, щоб відновити доступ, оскільки документація Langflow попереджає, що це може остаточно видалити ваші потоки.
29 жовтня IBM також опублікувала записи CVE для ще 29 вразливостей Langflow і назвала версії 1.12.4 та 1.12.5 їхніми виправленнями. Одна з них, CVE-2026-104339, також може дозволити атакувальнику без облікового запису виконати довільний код, і IBM оцінює її як 9.8. Жоден із 33 записів, включно з цими чотирма, не перелічує 1.13.0 як уражену.
Джерела: The Hacker News
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.