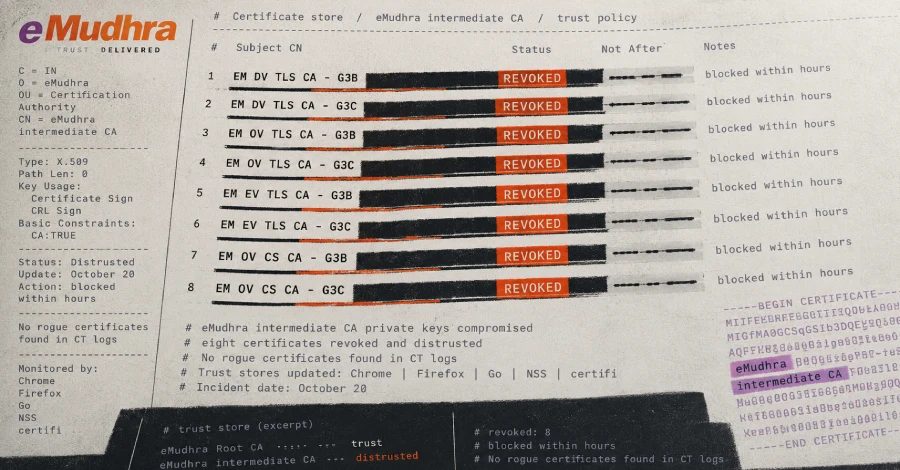
Вісім приватних ключів CA eMudhra скомпрометовано, що спровокувало екстрені блокування у браузерах
Приватні ключі восьми проміжних сертифікатів центру сертифікації eMudhra скомпрометовані, підтвердили Mozilla та Chrome Root Program 20 жовтня. Обидва браузери заблокували їх за кілька годин після повідомлення 17 жовтня.
Компрометація та негайна реакція
Приватні ключі восьми проміжних сертифікатів центру сертифікації (CA) eMudhra скомпрометовані, підтвердили Mozilla та Chrome Root Program від Google 20 жовтня. eMudhra є індійським CA, який продає сертифікати під брендом emSign. Проміжний CA підписує сертифікати, які подають вебсайти, тому будь-хто, хто володіє одним із цих ключів, може видати сертифікат для будь-якого вебсайту, який браузер прийме.
Дослідник, якого Mozilla назвала лише Wayne, повідомив про компрометацію ввечері 17 жовтня, а Chrome та Firefox заблокували вісім сертифікатів протягом кількох годин після того, як Chrome підтвердив отримані дані. Жоден TLS-сертифікат, що ланцюжиться до шести проміжних сертифікатів, які використовувалися для вебсайтів, не був зареєстрований у Certificate Transparency до блокування Chrome, тому жоден із них не міг бути довіреним за замовчуванням.
Chrome отримав звіт о 18:05 UTC 17 жовтня й уже до 19:45 UTC розгорнув оновлення CRLSet, яке блокує шість проміжних TLS-сертифікатів. Mozilla отримала його о 20:06 UTC та завершила розсилку блокування OneCRL на інсталяції Firefox до 22:59 UTC. Жоден із браузерів не потребував оновлення або перезапуску.
Задіяні сертифікати
Вісім скомпрометованих сертифікатів охоплюють проміжні TLS-сертифікати з перевіркою домену, перевіркою організації та розширеною перевіркою, а також два сертифікати для підпису коду. Шість TLS-сертифікатів були видані emSign Root TLS CA - G3 і ланцюжаться до emSign ECC Root CA - G3, кореня у сховищах Chrome та Apple, а також, до 20 жовтня, у сховищі Mozilla.
Кожен із восьми також існує як перехресно підписана копія під коренем AAA Certificate Services від Sectigo. Блокування Chrome відповідає відкритому ключу, а не сертифікату, тому воно також охоплює ці копії. Перехресно підписані копії не розширили ризик у Chrome або Firefox, які перестали довіряти кореню Sectigo для вебсайтів у квітні 2025 року.
Виправлення у програмному забезпеченні
Go опрацювала виправлення на своєму треку URGENT у випусках від 20 жовтня (Go 1.27.3 та 1.26.10), відхиляючи будь-який ланцюжок, що містить один із восьми ключів (CVE-2026-111943). Firefox 158.0.1 та версії ESR містять блокування OneCRL. NSS 3.131.1 видаляє emSign ECC Root CA - G3 зі списку довірених. Python certifi, Rust webpki-roots та Homebrew ca-certificates вилучають той самий корінь. Node.js і Composer ca-bundle мають незавершені зміни.
Три виправлення видаляють корені, а не блокують ключі, що також відсікає кожен легальний сертифікат, який ланцюжиться до тих коренів. Mozilla заявила, що деякі сервери стануть недоступними для користувачів її списку довіри, які не користуються Firefox, поки ці сервери не перейдуть на нові ланцюжки сертифікатів.
Видалення кореня та ширший вплив
Mozilla видалила emSign ECC Root CA - G3 з NSS 20 жовтня. Chrome видалить його у версії 43 свого сховища коренів і перевіряє інший корінь eMudhra, emSign Root CA - G1. Apple заблокувала сертифікати 19 жовтня, а Microsoft 20 жовтня.
Mozilla не вважає, що проблема стосується інших CA. Chrome заявив, що перевірив кожен інший сертифікат CA у своєму сховищі й не виявив інших випадків цього типу відмови. Як і коли ключі покинули eMudhra, лишаються відкритими питаннями.
Джерела: The Hacker News · Ars Technica
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.