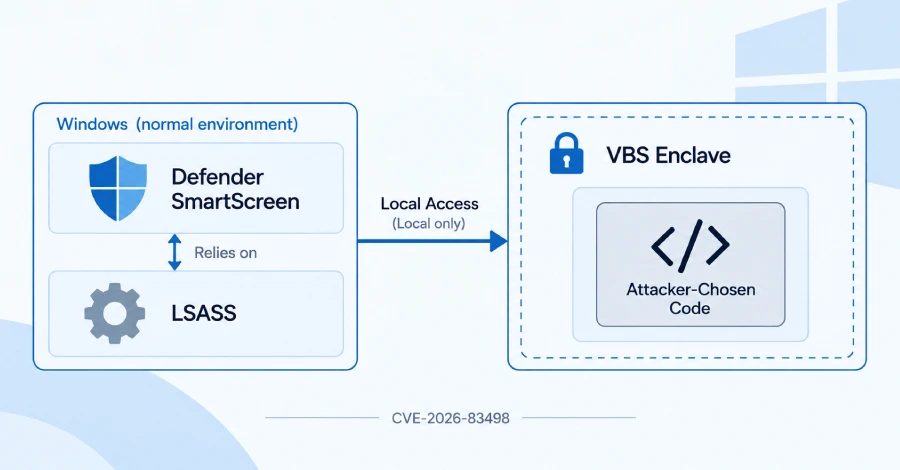
Дослідники запустили код у енклейві Windows SmartScreen за допомогою чотирибайтового запису та часової помилки
Дослідники з Doyensec запустили власний код у VBS-енклейві Windows SmartScreen, який захищає паролі, за допомогою чотирибайтового запису та часової помилки. Microsoft усунула помилку у вересні 2026 року.
Запуск коду в захищеному енклейві
Дослідники з безпеки запустили власний код у VBS-енклейві Windows. Це захищена область пам'яті, яка має залишатися заблокованою навіть тоді, коли решта системи скомпрометована. Мова йде про енклейв, який є частиною Enhanced Phishing Protection у Microsoft Defender SmartScreen і захищає хешовані паролі, щоб функція попереджала користувачів, коли вони вводять дані авторизації Windows у небезпечних місцях. Роботу виконала компанія Doyensec для демонстрації лабораторної концепції; у реальних атаках це не спостерігалося, а Microsoft усунула помилку в оновленні від 8 вересня 2026 року ідентифікатором CVE-2026-83498.
Як працює атака
VBS-енклейв — це підписана бібліотека, яку завантажують звичайні програми, але не можуть читати чи змінювати. Гіпервізор зберігає її пам'ять у більш надійному світі (VTL1), куди неможливо потрапити зі звичайного світу (VTL0), навіть якщо зловмисник володіє ядром або працює з правами SYSTEM. У Windows 11 lsass.exe завантажує енклейв SmartScreen. Атака вимагає вже наявного на пристрої локального коду та не потребує участі користувача, тому вона дозволяє проникнути в надійний світ через наявні "опори", замість того щоб зламати його зовні. Doyensec прив'язала другий виклик функції Initialize енклейва, який записує фіксоване чотирибайтове значення помилки за адресою, контрольованою зловмисником, і одночасно пропускає перевірку адреси першого виклику. Цей запис порушує межу між енклейвом та пам'яттю хоста, після чого часова помилка в іншій функції викликає контрольоване видалення, яке перенаправляє пошук об'єктів. Отримані читання та запис дозволяють дослідникам змінити таблицю, яка визначає, який код може запускатися в енклейві, і тим сягом досягти виконання коду всередині нього.
Виправлення Microsoft та залишкові недоліки
Microsoft присвоїла цій проблемі критичний рівень та оцінку 7,8 за CVSS і заявляє, що вона була виявлена під час внутрішніх досліджень, ніколи не використовувалася та не була публічно відома до виправлення. Кумулятивне оновлення за вересень KB5124008 для Windows 11 24H2 та 25H2 додає перевірку адреси перед першим записом, посилює функцію прив'язки до часу та включає політику, яка блокує завантаження старих незахищених енклейвів; встановлення оновлення є єдиним необхідним кроком. Однак Windows не має загального блокліста незахищених енклейвів, як у випадку зі списком незахищених драйверів, і старий енклейв Microsoft Edge з подібним недоліком (CVE-2023-36880, 2023) все ще завантажується, що залишає доступною для зловмисників техніку "принеси свій незахищений енклейв".
Джерела: The Hacker News
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.