Хакери підмінили п’ять релізів OVHcloud CLI, щоб поширювати шкідливе ПО, яке краде секрети
Зловмисник використав захоплений обліковий запис учасника GitHub, щоб підмінити архіви завантаження п’яти релізів OVHcloud CLI на збірку, що краде секрети; вона була доступна до 94 хвилин 19 жовтня. Хто постраждав і що робити.
Що сталося
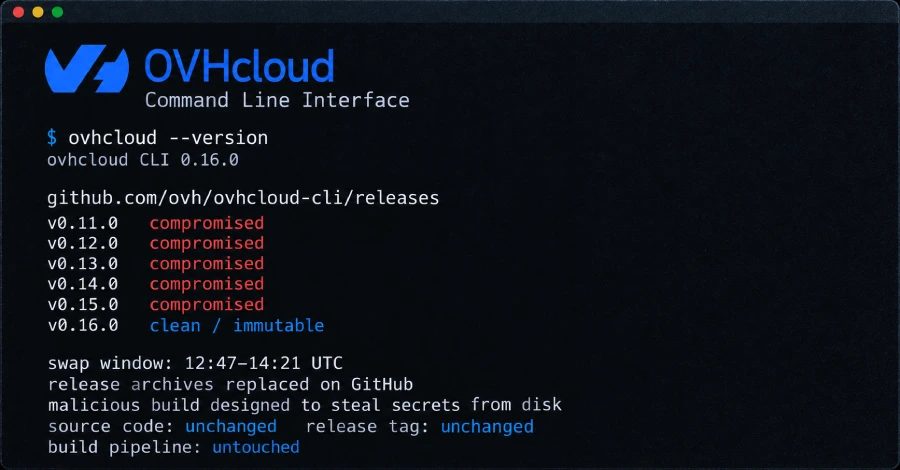
Зловмисник використав захоплений обліковий запис учасника GitHub, щоб замінити архіви завантаження на п’яти чинних релізах інструменту командного рядка OVHcloud у понеділок, 19 жовтня. Нові файли були збіркою, призначеною для крадіжки секретів, що зберігаються на диску будь-якої машини, яка її запускає, повідомляє хмарний провайдер. Вони були доступні на GitHub до 94 хвилин, з 12:47 до 14:21 UTC, і торкнулися лише тих, хто встановив або оновив CLI протягом цього вікна на macOS, Linux x86_64 або arm64 чи Windows x86_64, через шлях, який не перевіряє хеш.
Вихідний код, тег релізу й конвеєр збирання не були змінені: погана збірка була звичайним go build пізнішого коміту, завантаженим на релізи, опубліковані між 14 квітня та 16 вересня. OVHcloud видалила підмінені архіви й того ж вечора опублікувала чистий v0.16.0 як незмінний реліз, файли якого GitHub нікому не дозволяє змінювати.
Хто постраждав
OVHcloud перелічує релізи від v0.11.0 до v0.15.0 як скомпрометовані, а v0.10.0 як чистий. У v0.15.0 зловмисник замінив шість файлів, зокрема checksums.txt, щоб опубліковані хеші відповідали новим бінарним файлам. Ті самі шість файлів тепер відсутні у версіях від v0.11.0 до v0.14.0. Збірки для Linux i386, Windows i386, Windows arm64 і WebAssembly не були змінені.
Ви наражалися на ризик, якщо запускали офіційний скрипт установлення (він завантажує архів останнього релізу й ніколи не перевіряє хеш), завантажували архів зі сторінки релізу, запускали завдання CI, яке отримує архів без закріпленого хешу, або запускали власну команду оновлення CLI з v0.12.0, v0.13.0 чи v0.14.0 на macOS або Linux. Користувачів Homebrew це не зачепило: cask закріпив оригінальний SHA-256, і в tap нічого не змінилося. go install, збирання з джерел і образ Docker також не постраждали.
Як визначити і що робити
Клієнт помітив підміну, застосувавши go version -m до бінарного файлу v0.15.0 для Linux arm64. Погана збірка має псевдоверсію (v0.15.1-0.20261013083505-5ead8ef9b43d+dirty), коміт 5ead8ef замість 760fd72 і рядок -ldflags="-s -w", якого немає у справжніх релізах. Порада, що будь-яка збірка з +dirty або позначкою vcs є зловмисною, позначила б і власний чистий v0.16.0 OVHcloud. Єдиний опублікований хеш підміненого файлу належить архіву v0.15.0 для Linux arm64: SHA-256 3833daffcaaaab27e4e0e0833240ffcb1df8df648f4ec0bc4a75c176e28933cb.
Засновник OVHcloud Октав Клаба написав, що всі постраждалі мають змінити кожен секрет, збережений на диску, адже CLI тримає облікові дані API OVHcloud у ~/.ovh.conf. Якщо ви запускали підмінену збірку або не можете цього визначити, вважайте кожен секрет, який можна прочитати з цієї машини, скомпрометованим, і змініть його з іншої машини, потім видаліть бінарний файл і встановіть v0.16.0. Оновлення замінює програму, але не відкликає ключ, який уже скопійовано. OVHcloud не повідомила, які файли читає бінарний файл, куди їх надсилає і скільки копій завантажили; жодну копію публічно не проаналізовано, а розбір інциденту обіцяно.
Як це сталося
Будь-хто з правом запису до репозиторію GitHub може замінити файли релізу, якщо не ввімкнено незмінність; OVHcloud її не ввімкнула, і Клаба сказав, що проблема виникла саме через це. Тепер опцію ввімкнено, а конвеєри не постраждали. Завантаження йшли з облікового запису учасника, чия об’єднана робота є в репозиторії документації OVHcloud. OpenSourceMalware пов’язує цей обліковий запис із GlassWorm, кампанією, яка ховає код у невидимих символах Unicode і бере етапи з memo-поля гаманця Solana; дослідники зазначають, що чотири особисті репозиторії примусово перезаписали в березні з таким завантажувачем. Те, чи йдеться про того самого актора, є «нашим висновком», пишуть вони, і ніщо з жовтневого бінарного файлу не пов’язане з GlassWorm.
Джерела: The Hacker News
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.