Forescout детально описує платформу ROMULUS ClickFix, що доставляє Legion Loader
Дослідники Forescout описали ROMULUS, платформу доставки ClickFix, яка використовує підроблені сторінки, щоб схилити користувачів до запуску шкідливих команд, що встановлюють Legion Loader та інші корисні навантаження.
ROMULUS перетворює приманки ClickFix на доставку шкідливого ПЗ
Дослідники кібербезпеки з Forescout розкрили платформу доставки ClickFix під назвою ROMULUS, яка використовується для поширення шкідливого ПЗ, зокрема Legion Loader. Платформа працює як сервіс доставки шкідливого ПЗ, розміщуючи приманки у стилі ClickFix на підроблених цільових сторінках і схилиючи користувачів до виконання шкідливих команд, які заражають їхні ж комп'ютери.
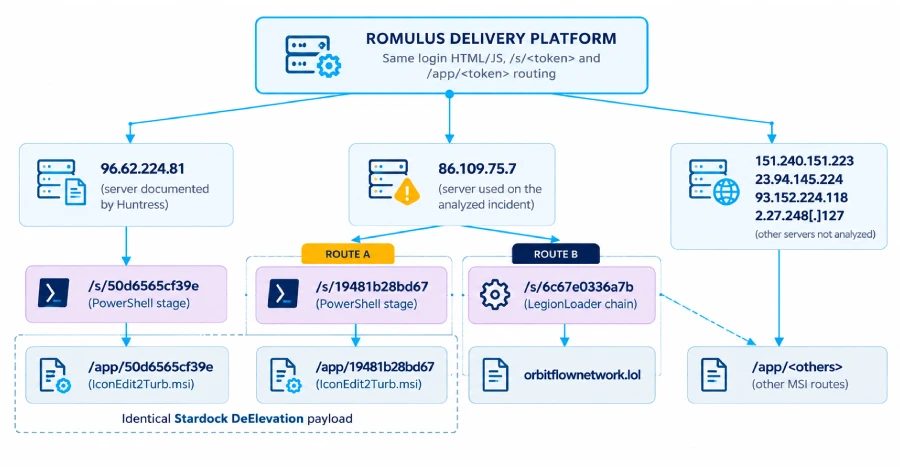
Sai Molige, дослідник безпеки, який брав участь у аналізі, заявив, що ROMULUS може бути приватною панеллю керування, комерційним кіберзлочинним сервісом доставки, партнерським фреймворком або програмним забезпеченням, скопійованим між операторами. Forescout ідентифікувала шість IP-адрес, на яких працював ROMULUS: 96.62.224[.]81, 86.109.75[.]7, 151.240.151[.]223, 23.94.145[.]224, 93.152.224[.]118 та 2.27.248[.]127.
Від підготовчого сценарію PowerShell до Legion Loader
Дослідники сказали, що 96.62.224[.]81 раніше було ідентифіковано як місце розміщення сценарію ClickFix та файлу встановлювача MSI в кампанії, яка використовувала шкідливі ChatGPT Custom GPTs, щоб спрямовувати жертв на підроблену URL-адресу, що обслуговує приманку ClickFix. Пізніше Forescout виявила, що те саме шкідливе ПЗ поширювалося через 86.109.75[.]7, де також розміщувалася панель із кодовою назвою ROMULUS.
Окремий ланцюжок ClickFix використовувався для запуску сценарію PowerShell, який доставляє Legion Loader, також відомий як Satacom downloader, CurlyGate та RobotDropper. ROMULUS надає дві кінцеві точки, призначені для завантаження підготовчого сценарію PowerShell, який потім визначає, чи наступним корисним навантаженням буде троянізований встановлювач MSI зі завантажувачем шкідливого ПЗ, чи зашифрований архів, що містить Legion Loader. Завантажувач зв'язується з віддаленим сервером, щоб отримати та запустити додаткові корисні навантаження.
Атрибуція та захист
Forescout заявила, що невідомо, хто стоїть за ROMULUS. Платформа не має перетинів із RomulusLoader, сімейством шкідливого ПЗ, пов'язаним із Silver Fox, також відомим як TA4922, актором загроз, асоційованим із Китаєм, який використовував приводи, пов'язані з податками, для поширення троянів віддаленого доступу, таких як ValleyRAT (також відомий як Winos 4.0), DcRAT та, потенційно, Venom RAT, через DLL sideloading.
Результати свідчать про те, що ClickFix розвивається від техніки соціальної інженерії до ефективної точки входу для шкідливого ПЗ. Forescout рекомендувала полювати на підозрілі команди PowerShell та події DLL sideloading, щоб знизити загрозу.
Джерела: The Hacker News
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.