Cloudflare представила Threat Signals: розвідка загроз з відкритих джерел безкоштовно для всіх акаунтів
Cloudflare представила новий сервіс Threat Signals, який автоматично обробляє звіти про загрози з відкритих джерел. Продукт безкоштовний для всіх акаунтів Cloudflare і створює індикатори для використання в правилах WAF.
Cloudflare 29 вересня представила Threat Signals. Сервіс автоматично обробляє звіти про загрози з відкритих джерел і витягує з них індикатори, придатні для використання. За заявою компанії, продукт безкоштовний для всіх акаунтів Cloudflare через API та панель керування.
Що робить Threat Signals
Сервіс обробляє вибрані користувачем відкриті джерела за допомогою набору agentic skills. Skills підсумовують звіт, виділяють головний контекст, витягують індикатори компрометації (IOC), нормалізують їх і додають теги. Усе відбувається в закритому наборі даних, прив’язаному до акаунта.
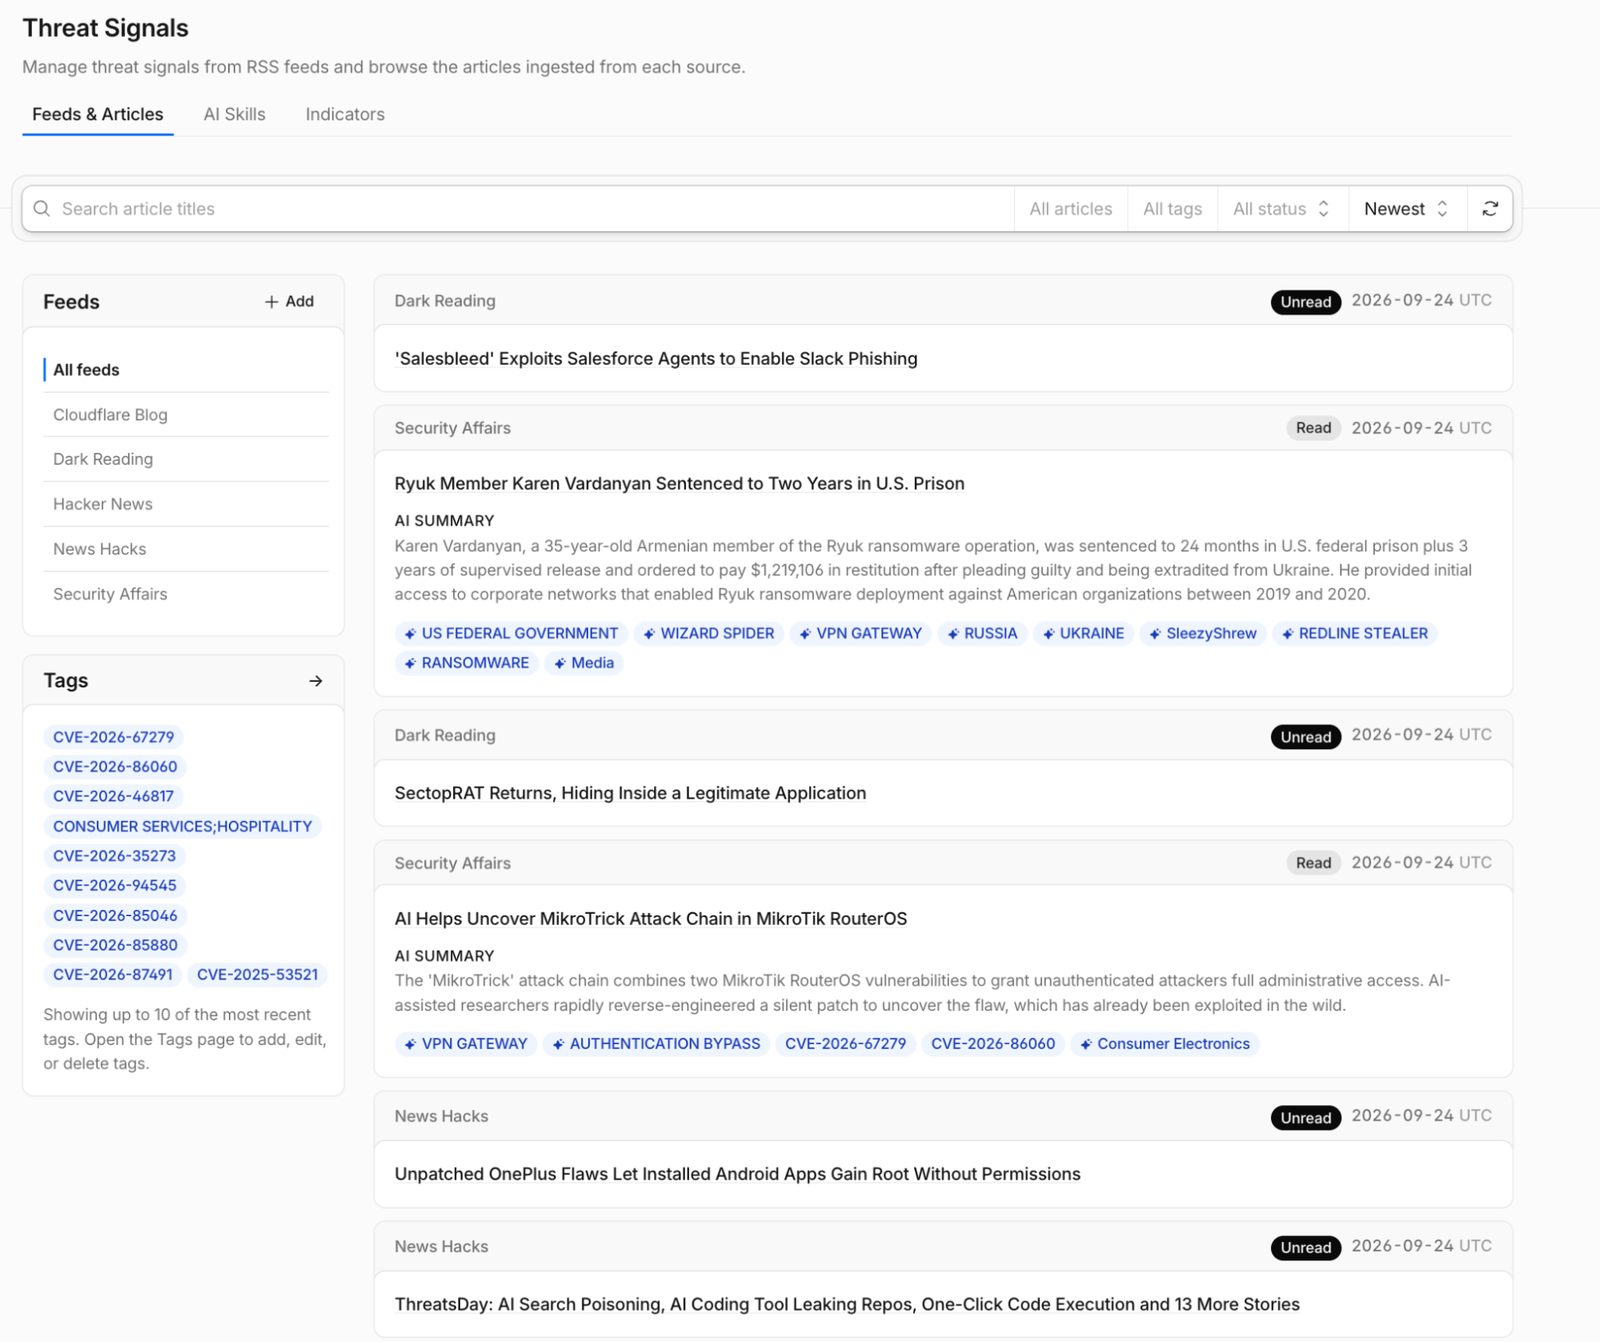
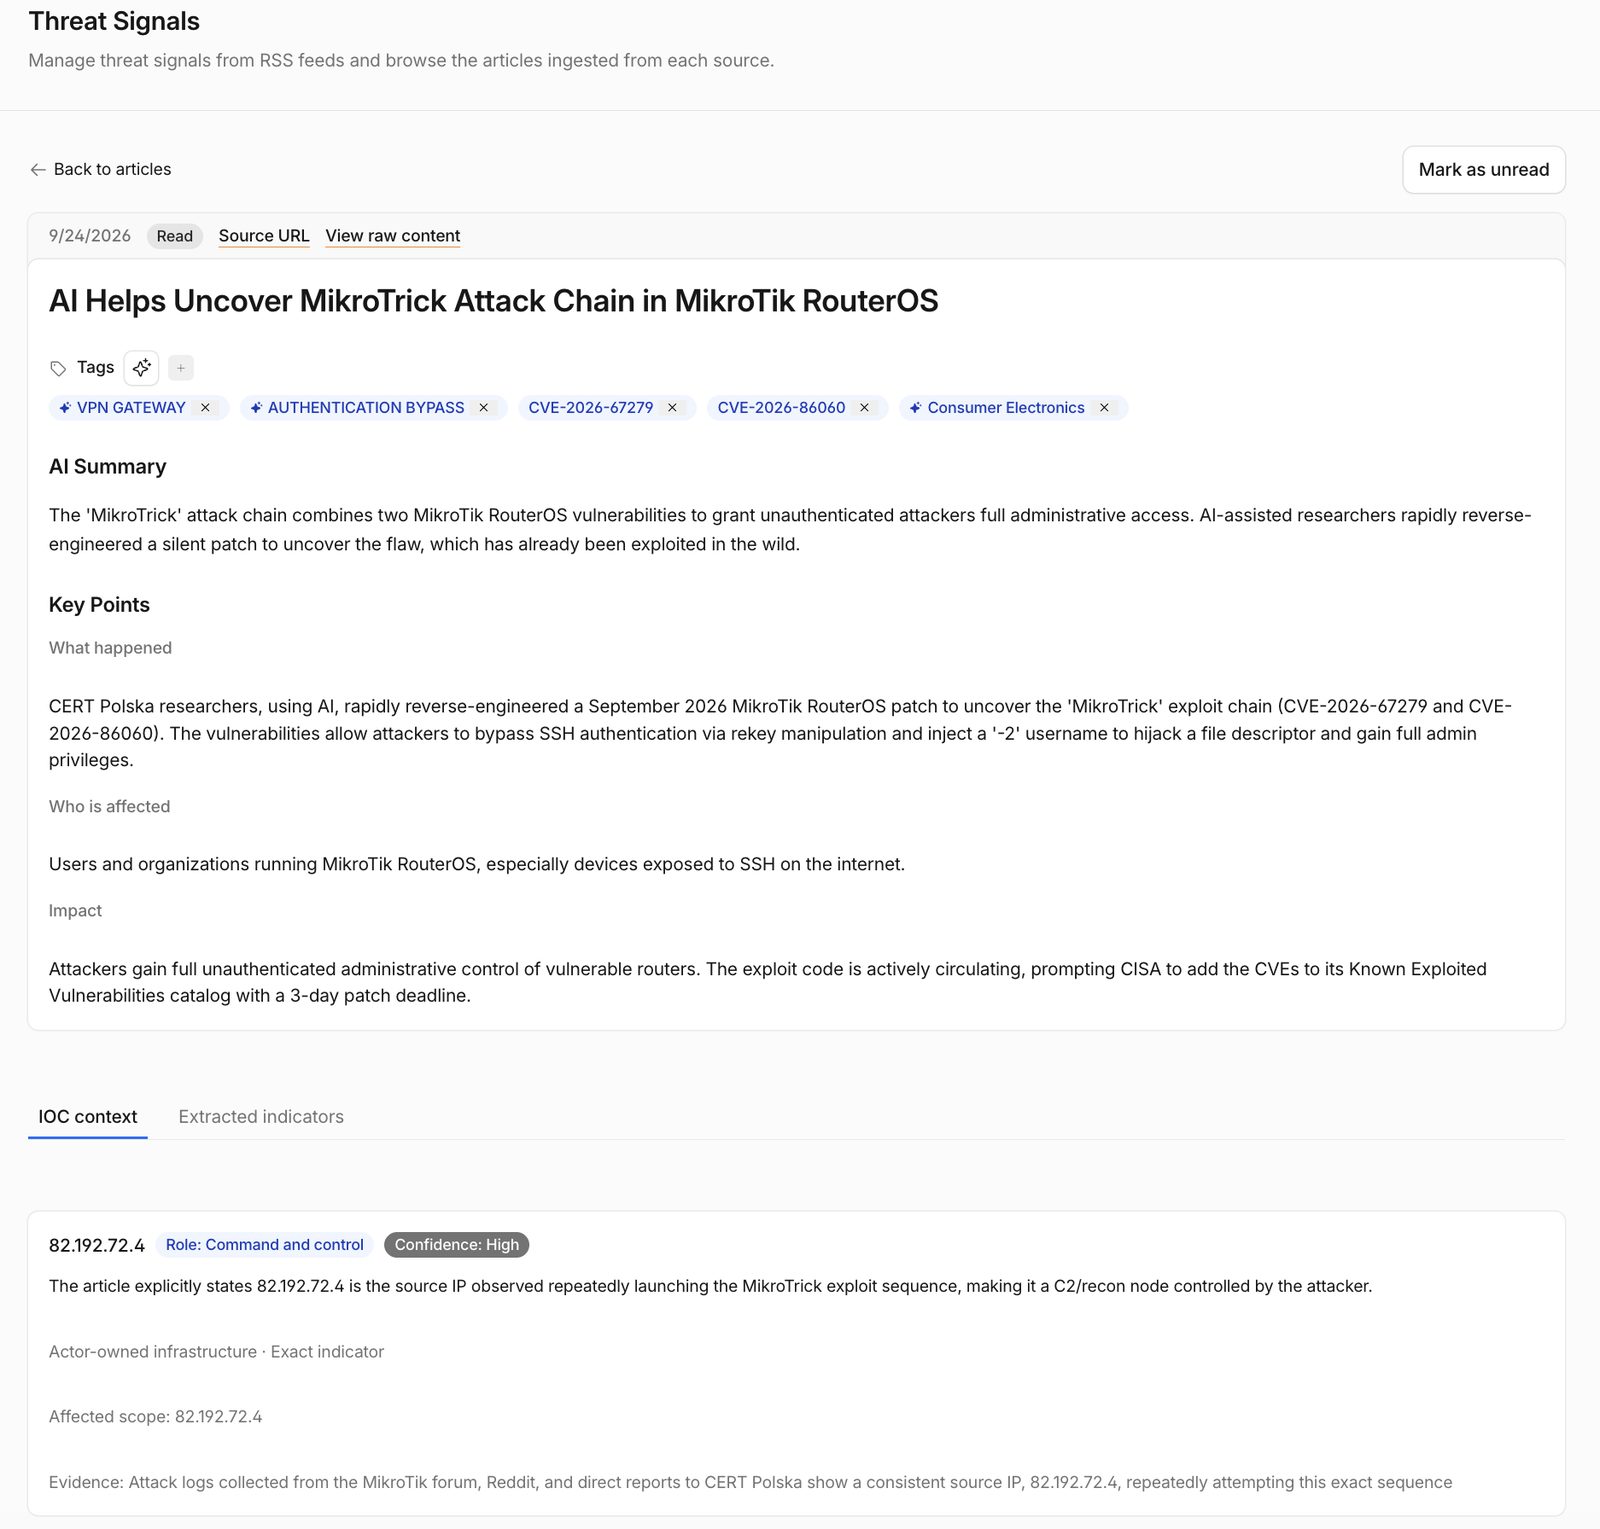
Результат — індикатор із контекстом, який зберігається в закритому наборі Threat Intelligence як Threat Event і безпосередньо використовується в політиці WAF. Cloudflare також робить безкоштовним доступ до Cloudforce One Threat Events Platform для всіх акаунтів: кожен акаунт отримує можливість вибрати один RSS-канал, закритий набір, зібраний із цього каналу, із 30-денним зберіганням і доступ для пошуку індикаторів.
Як це працює
Threat Signals стежить за відкритими джерелами через RSS. Користувач може додати канал, призначити назву й категорію, а також налаштувати, як часто перевіряти новий вміст. Підтримуються RSS 2.0, Atom і RSS 1.0/RDF.
Вибраний канал потрапляє в Cloudflare Workflow, який періодично перевіряє нові статті. Текст очищується функцією Markdown у Browser Run і зберігається в R2, після чого передається до системи витягування IOC та стандартних skills Cloudforce One. У результаті аналітик отримує коротке резюме й ключові пункти: що сталося, хто постраждав і чому звіт важливий.
Чого навчилася Cloudflare
Перша версія була тижневим внутрішнім прототипом. Складною частиною виявилося не опрацювання даних, а здобуття довіри. Команди обмежили призначення тегів AI каталогом уже наявних тегів акаунта, а фіксація того, який тег було додано автоматично, підвищила довіру до автоматичного тегування. Під час тестування найбільш затребуваним виявився зв’язок між індикатором і його початковим звітом.
Доступність
Threat Signals загальнодоступний для всіх акаунтів Cloudflare через API та панель керування. Щоб додати канал, у панелі слід відкрити Application Security, потім Threat Intelligence і Threat Signals. За словами Cloudflare, наступним кроком стануть додаткові канали надходження даних.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.