GMO пропонує до 1 мільйона доларів винагороди після зламу хмари для торгівлі FX
Японська GMO Internet Group пропонує до 1 мільйона доларів загалом за інформацію, що допоможе затримати нападників за злам Onamae.com Desktop Cloud, після відмови від вимоги викупу, пов'язаної з рахунками для торгівлі FX.
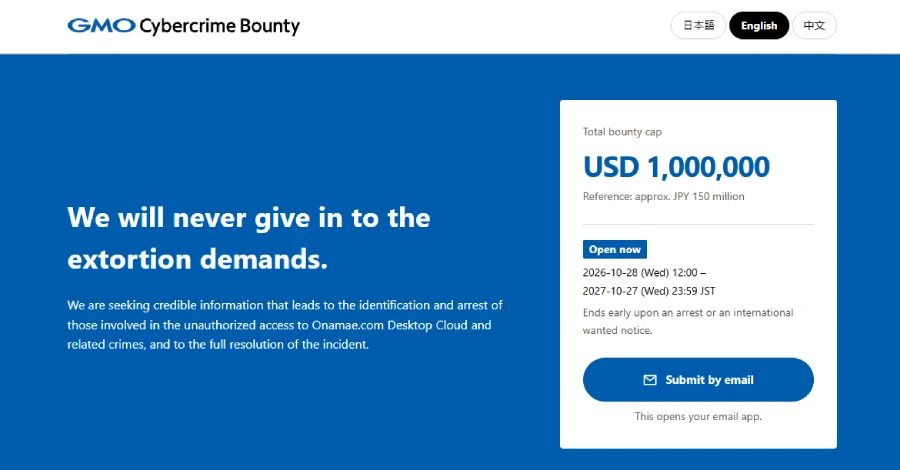
Японська GMO Internet Group відкрила програму винагороди, яка пропонує до 1 мільйона доларів загалом за інформацію, що допоможе затримати нападників за злам сервісу Onamae.com Desktop Cloud, після відмови від вимоги викупу. Програма почала діяти 28 жовтня і виплачує гроші лише тоді, коли інформація призводить до арешту або міжнародного повідомлення про розшук. Сервіс розміщує робочі станції Windows, які використовують для торгівлі FX, а брокер пов'язав несанкціоновані угоди на рахунках частини клієнтів із обліковими даними для входу, викраденими з сервісу.
Умови винагороди
GMO керує програмою і платить за нею; вона називається GMO Cybercrime Bounty. Підказки надсилають електронною поштою на адресу на спеціальному сайті японською, англійською або китайською мовою, і вони можуть бути анонімними. Програма діятиме до арешту, міжнародного повідомлення про розшук або 27 жовтня 2027 року, залежно від того, що станеться раніше. GMO шукає інформацію, що пов'язує людей, сервери, домени, IP-адреси, рахунки або адреси криптовалют із нападом, вимаганням викупу чи переміщенням грошей.
Підказка приносить гроші лише тоді, коли вона призводить до арешту, зокрема за межами Японії, або до міжнародного повідомлення про розшук, наприклад червоного повідомлення Interpol. GMO визначає, наскільки кожна підказка допомогла, і один інформатор може отримати повний 1 мільйон доларів, або загальну суму можуть розділити. Інформатори мають підтвердити особу перед виплатою. GMO застерігає інформаторів не зламувати системи, не вести переговори з нападниками і не платити їм, а також не надсилати викрадені дані чи шкідливе програмне забезпечення.
Злам і вплив на торгівлю
GMO Internet, дочірня компанія, що керує сервісом, 20 жовтня виявила, що третя сторона встановила шкідливі програми на серверах частини клієнтів. Вона вимкнула сервери на всіх тарифах із 21 жовтня. Компанія вважає потенційно ураженими 26,739 серверів, а не підтверджені злами чи крадіжки даних. 24 жовтня GMO підтвердила проблему безпеки, несанкціонований доступ і витік клієнтської інформації. Усе, що зберігалося на серверах, могли переглянути, зокрема облікові дані для входу, збережені в MetaTrader 4 і 5 (MT4/MT5).
Клієнти почали повідомляти про невпізнані угоди 21 жовтня. OANDA Japan підтвердила, що третя сторона входила в деякі рахунки її клієнтів і торгувала на них, використовуючи пари ідентифікатора та пароля, які, на її думку, витекли з серверів GMO. Вона обмежила торгівлю на можливо уражених рахунках і станом на 26 жовтня не виявила зламу у власних основних системах. GMO у поданні 28 жовтня повідомила, що не підтвердила, на скількох клієнтів поширюватимуться виплати і які угоди відповідатимуть критеріям компенсації.
Загрози та поради клієнтам
GMO повідомляє, що нападники погрожували й надалі маніпулювати рахунками клієнтів у понад 70 фірмах цінних паперів і FX, опублікувати інформацію про сервіс і комп'ютери клієнтів, уразити ці комп'ютери програмами-вимагачами і оприлюднити деталі систем GMO. Вони призначили опівдень 27 жовтня для публікації клієнтської інформації та запуску програм-вимагачів. Жодної атаки програмою-вимагачем не підтвердили станом на 13:55 за японським часом того дня. GMO повідомляє, що нападники збирали інформацію про всіх, хто відвідував їхній сайт, і радить відвідувачам виконати повне сканування антивірусом.
Станом на 28 жовтня GMO не повідомила, як нападники потрапили всередину. Масатоші Кумагай, який очолює GMO Internet Group, написав у дописі в блозі 25 жовтня, що етичні хакери групи заздалегідь попереджали команду сервісу про проблеми. Відповідь була недостатньо швидкою і ретельною, написав він, і нападники скористалися цією прогалиною. GMO порадила клієнтам змінити торгові паролі з пристрою, який не використовують для торгівлі FX, завершити всі активні сеанси входу, перевірити історію торгівлі, увімкнути двофакторну автентифікацію там, де її пропонують, виконати повне сканування антивірусом і створити резервну копію даних.
GMO Internet виплатить кожному поточному користувачу ¥5,000 і покриє фактичні торгові збитки та комісії від угод, які вона підтвердить як несанкціоновані і спричинені зламом. Клієнти, чию інформацію вона підтвердить як опубліковану, також отримають від ¥10,000 до ¥25,000 за кожен тип розкритої інформації.
Раніше висвітлювалося: GMO Internet попередила, що хмару для торгівлі валютами зламали; нападники вимагають 50 мільйонів доларів
Джерела: The Hacker News
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.