Частковий програмний джейлбрейк Switch 2
Дослідник продемонстрував частковий програмний джейлбрейк Switch 2 через SmileBasic 4: доступ до userland для homebrew, модів і резервних копій збережень, але без повного контролю ядра.
Як працює експлойт
Дослідник із безпеки продемонстрував частковий програмний джейлбрейк Switch 2. Злом ґрунтується на оригінальній версії SmileBasic 4 для Switch, середовищі програмування й інтерпретаторі, що працює на апаратному забезпеченні Nintendo. Так званий прив'язаний злом також потребує доступу до комп'ютера macOS або Linux у тій самій мережі для запуску пакета node.js, який допомагає отримати привілейований системний доступ. Дослідник Sammy Hajhamid, відомий онлайн як Pepsipu, пише, що використав Codex від OpenAI для аналізу інтерпретатора мови SmileBasic. Його власний тестовий стенд міг надсилати команди USB до системи, переглядати результати через HDMI і перезавантажувати консоль за допомогою пристрою, що перевертає вимикач Bluetooth-лампи.
Після значних зусиль протягом приблизно двох тижнів цей стенд знайшов 32-бітне цілочисельне переповнення, яке виникає під час видалення елементів з масиву в SmileBasic. Ця помилка надає доступ до вказівника масиву, що своєю чергою дозволяє читати й записувати частини системної пам'яті. Потім Hajhamid шукав доступ до внутрішніх sysmodules Switch 2. Він знайшов переповнення буфера в модулі служб файлової системи консолі, що відкрило кешований вказівник даних і надало довільні привілеї читання й запису. Звідти він міг виконувати привілейовані дії з файловою системою й зрештою досягти виконання нативного коду через підроблений процес файлової системи.
Який доступ він дає
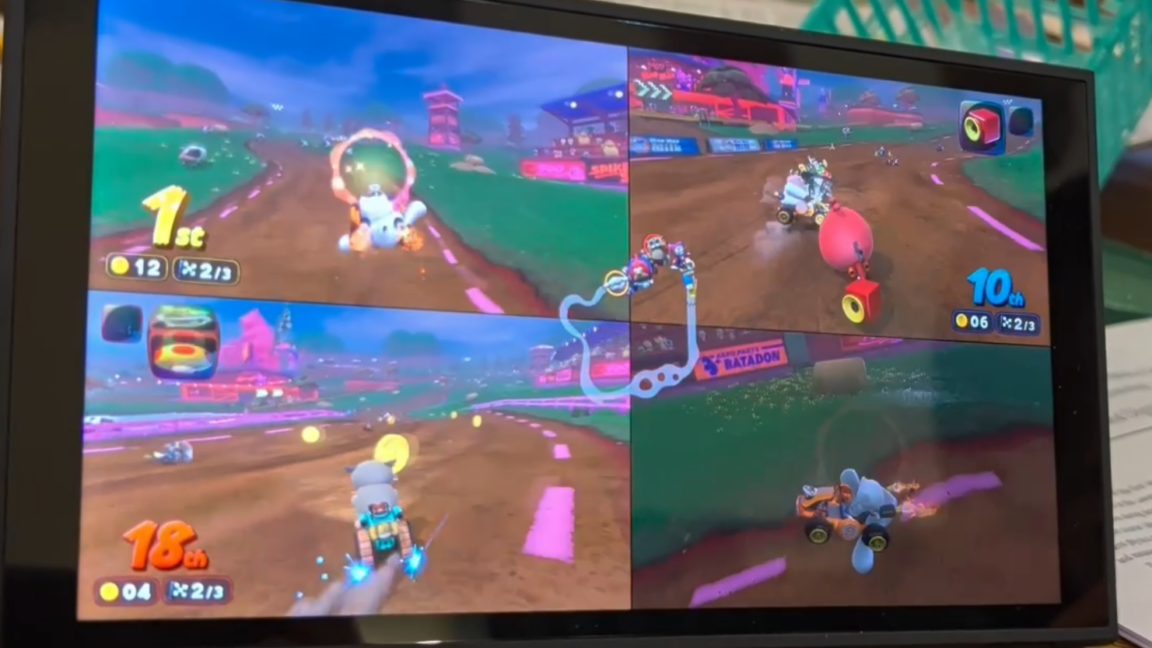
Експлойт надає доступ "userland". Hajhamid каже, що він дозволяє запускати homebrew, реверс-інжинірити й модифікувати ігри Switch 2, робити резервні копії файлів збережень поза консоллю й отримувати доступ до більшості периферійних пристроїв Switch 2 через MMIO. Як доказ концепції він показав модифікованих персонажів у Mario Kart World. Інші показують прості демонстрації й інструменти розробників, що працюють на зламаному апаратному забезпеченні.
Водночас поточний експлойт userland тримає розробників homebrew для Switch 2 у відносно невеликій пісочниці. Він не досягає доступу на рівні ядра, який дав би повний контроль над апаратним забезпеченням.
Видалення з продажу й імовірне виправлення
Назва SmileBasic може бути знайомою, бо версія для 3DS тієї ж програми стала ключовою для експлойту smilehax на цій портативній консолі у 2016 році. Nintendo видалила SmileBasic з eShop 3DS невдовзі після того, як той злом став публічним. SmileBasic 4 так само видалено з eShop Switch у всьому світі, хоча японська демоверсія, яка може працювати подібно, залишається доступною на момент публікації цього матеріалу. Це видалення може допомогти сповільнити поширення експлойту серед власників, які раніше не купували й не завантажували SmileBasic.
Інші у спільноті злому Switch 2 вже натякають на подібні експлойти, які, здається, працюють за допомогою інших ігор. Поточний експлойт працює на найновішій версії прошивки Switch 2, 23.0.1, але ця конкретна вразливість, імовірно, буде виправлена в найближчих випусках прошивки, які знадобляться для подальшого доступу до багатьох сервісів Nintendo й майбутніх ігрових релізів. Цей злом не настільки проблемний, як непатчований оригінальний експлойт Switch, що з'явився у 2018 році й потребував повного перероблення апаратного забезпечення. Проте той факт, що зломники Switch 2 досягли такого рівня трохи більше ніж за рік після виходу консолі, не є добрим знаком для загальної неприступності системного програмного забезпечення Nintendo.
Джерела: Ars Technica
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.