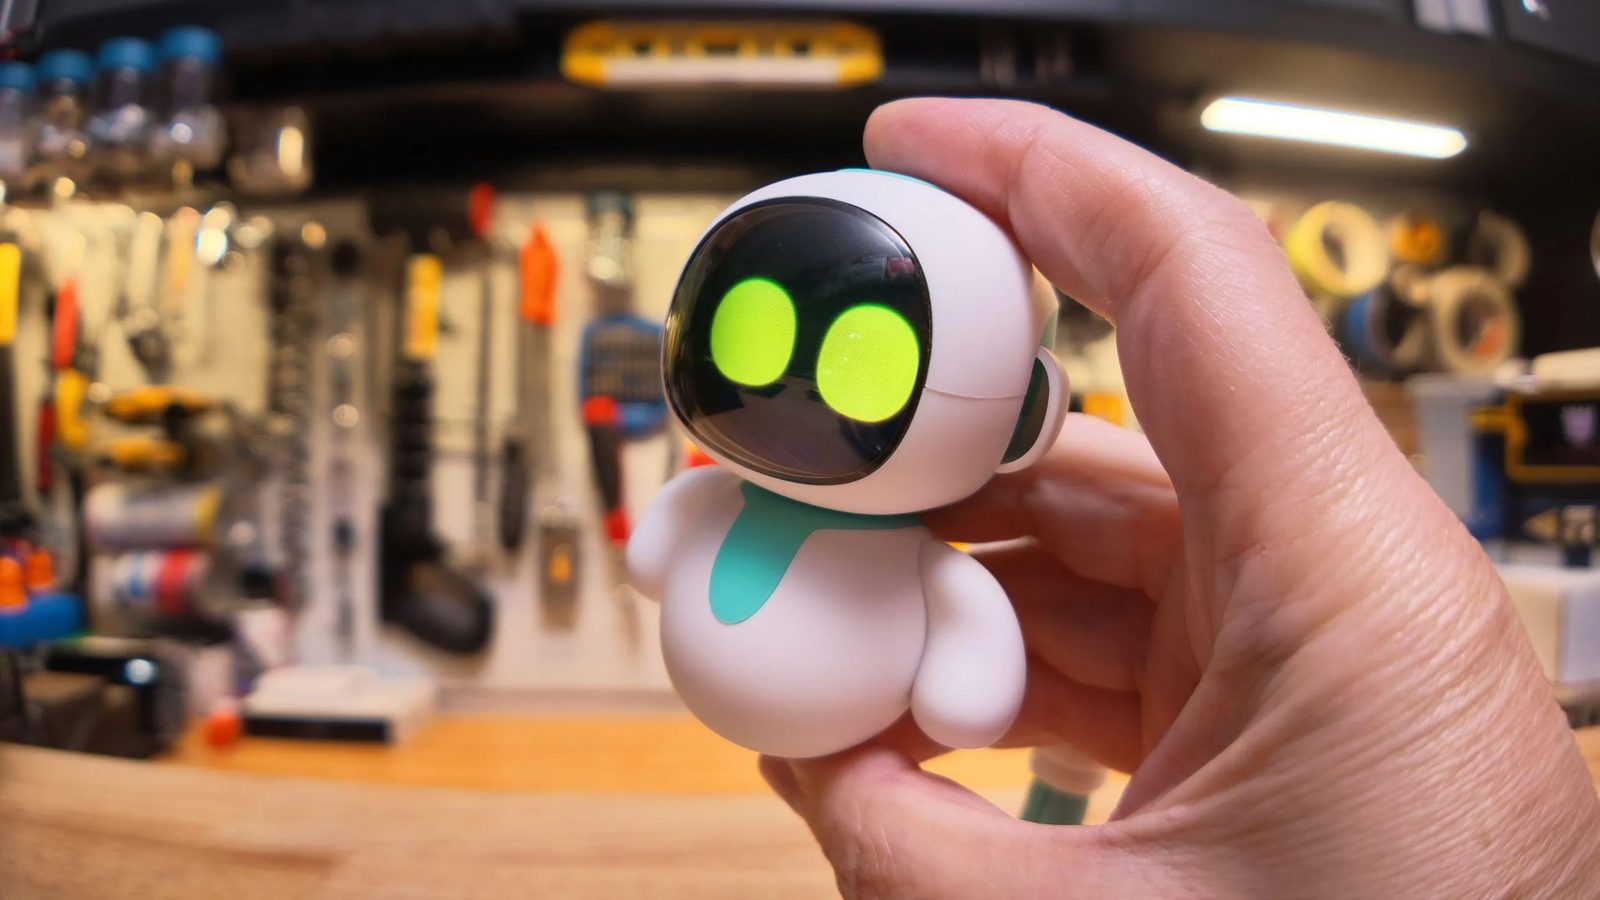
Дослідники виявили, що іграшковий робот Eiliko розкриває мільйони розмов користувачів і дані дітей
Популярний іграшковий робот передає розмови дітей на слабко захищені сервери та розкриває 13 мільйонів розмов, детальні профілі користувачів, фото й аудіозаписи, повідомив дослідник безпеки.
Мільйони розмов виявлено
Іграшковий робот Eiliko, створений компанією-виробником Energize Lab, через Wi-Fi передає все, що кажуть користувачі, на сервери в Китаї, де дані зберігаються майже без захисту. Дослідник безпеки Sammy Azdoufal виявив, що сервіс компанії був повністю незахищеним і за кілька хвилин надав йому доступ до повного транскрипта 10-хвилинної розмови, яку журналіст пів години тому вів з іграшковим роботом.
Згідно з висновками Azdoufal, виявлена база даних містила 13 мільйонів розмов десятків тисяч людей і, схоже, давала доступ до 68 000 активних іграшкових роботів у всьому світі. Дані показали, що найбільшим ринком є США, де понад 31 000 профілів належать дітям.
Детальні профілі зберігаються без захисту
Сервіс не обмежується збиранням IP-адрес і приблизного розташування. Azdoufal виявив, що він читає розмови користувачів і створює профілі, які можуть охоплювати ім’я людини, вік, день народження, професію, сім’ю, друзів, домашніх тварин і особисті характеристики. У одному прикладі з бази даних працівник, який обслуговує 52-річних користувачів, був описаний особистими деталями, які, на словах дослідника, могли бути вигідними шахраям.
Energize Lab також зберігав адреси електронної пошти паралельно з повнотекстовою базою даних, у якій можна шукати все, що кажуть користувачі. Пошук за чутливими термінами витягнув фрагменти, де люди ставили питання про смерть. Деякі фотографії дітей, зроблені пов’язаним продуктом із камерою, а також короткі аудіозаписи зберігалися незашифрованими на публічних веб-адресах, незважаючи на те, що в політиці конфіденційності компанії зазначено, що записи видаляються одразу після обробки.
Відповідь компанії та захоплені особистості
The Verge і Azdoufal витратили більше місяця на те, щоб зв’язатися з Energize Lab за 10 різними адресами електронної пошти та через LinkedIn. Компанія ніколи не відповідала на питання й запропонувала лише автоматичну відповідь служби підтримки користувачів робота. Згідно з повідомленнями, паролі багатьох її адміністраторів збігалися зі записами у списках поширених паролів.
Azdoufal також показав, що віддалено, з іншого боку світу, можна зламати пам’ять іграшки та захопити її AI-особистості. У одному тесті робот зробив перед журналістом неправдиві заяви, а в іншому його змусили вночі прийти образливу особистість. На думку дослідника, хакер міг зробити те саме одночасно для всього флоту роботів. Azdoufal співпрацює з Tod Beardsley, щоб опублікувати звіт про вразливості з дев’ятьма офіційними CVE для Energize Lab.
Джерела: The Verge
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.