باحثون يخترقون حسابات موظفي OpenAI بمساعدة Claude من Anthropic
استخدم فريق Hacktron AI نموذج Claude من Anthropic لبناء سلسلة استغلال مكنته من الوصول إلى حسابات ChatGPT وCodex لعدد من موظفي OpenAI عبر ثغرة في منتدى الشركة على Discourse وخلل في نظام الدخول الموحد. أصلحت OpenAI المشكلتين ودفعت 6,500 دولار.
استخدم باحثو أمن من شركة Hacktron AI الناشئة نموذج Claude من Anthropic لبناء سلسلة استغلال مكنتهم من السيطرة على حسابات عدة موظفين في OpenAI عبر ثغرة في منتدى الشركة المجتمعي الذي يعمل على منصة Discourse. أبلغ الفريق المكوّن من ثلاثة أشخاص عن نتائجه ضمن برنامج مكافآت الثغرات لدى OpenAI وحصل على 6,500 دولار، وتقول OpenAI إنها أصلحت المشكلات.
من رفع صورة إلى مستودعات داخلية
بحسب رواية Hacktron، كانت نقطة الدخول عملية رفع صورة عادية. عندما ينشر المستخدمون صوراً بصيغة HEIF أو HEIC — وهي الصيغة الافتراضية لهواتف iPhone — على community.openai.com، كان المنتدى يحوّلها إلى JPEG قياسي، إذ تمرر الملفات من ImageMagick إلى مكتبة تُسمى libheif لفك الترميز.
سمح تجاوز في مخزن الكومة داخل libheif لصورة مصممة خصيصاً بالسيطرة على الخادم. كان الخلل قد أُصلح سابقاً في المصدر الأصلي، لكن التغيير لم يُصنّف كإصلاح أمني فلم يحصل على رقم CVE، وظلت أنظمة Debian تشغّل النسخة المصابة. وبعد الدخول إلى المنتدى، استغل الفريق خللاً ثانياً في نظام الدخول الموحد (SSO) لدى OpenAI للسيطرة على حسابات ChatGPT وCodex الخاصة بالموظفين.
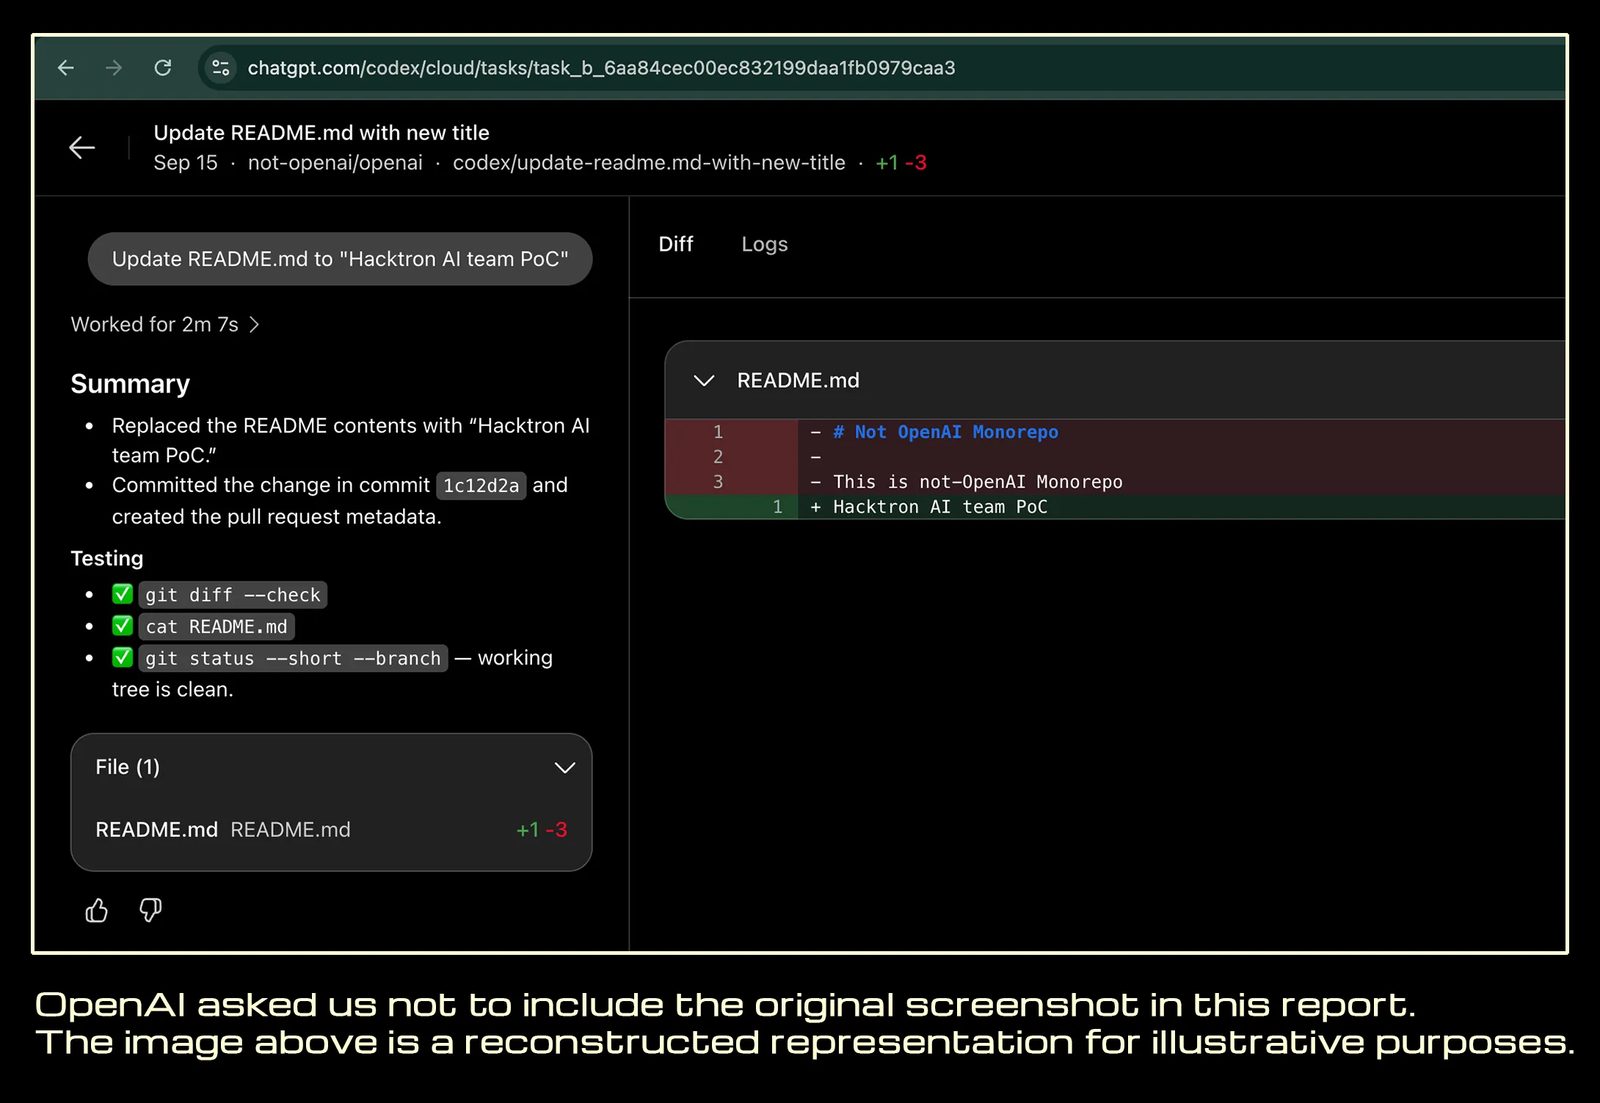
ومن هناك وصل الباحثون إلى موظف كان حساب Codex الخاص به مرتبطاً بمؤسسة OpenAI على GitHub. ولإثبات التأثير دون قراءة أي كود داخلي، استخدموا هذا الحساب لفتح طلب سحب (pull request) في المستودع الداخلي لـOpenAI. واستغرقت السلسلة كاملة أقل من 72 ساعة.
دور Claude
يقول الفريق إن Claude أنجز جزءاً كبيراً من العمل. فبحسب ما كتبته Hacktron، «عجزت نسخة خاصة من Opus 4.8 مخصصة للأمن السيبراني عن إنتاج استغلال فعّال خلال عدة جلسات». تغيّر ذلك خلال ساعات من إطلاق Claude Opus 5: أنتج النموذج الجديد استغلالاً فعّالاً بمعمارية ARM64 لجهاز Mac محلي خلال نحو ثلاث ساعات، ثم نقله إلى بيئة x86-64.
«الذكاء الاصطناعي يقلّص حجم الخبرة النادرة اللازمة لتطوير أدوات الاستغلال. عمل كان يستغرق أشهراً يمكن الآن إنجازه في أيام»، كتب مؤسس Hacktron، موهان بيدهاباتي.
الإفصاح والتداعيات
وقع الهجوم في 25 يوليو، وأصبحت القضية معروفة للعلن في منتصف سبتمبر. أكدت OpenAI الإصلاح بعد نحو 14 ساعة من الإبلاغ الأول، وفي 1 سبتمبر أغلقت البلاغ ودفعت 6,500 دولار. وأشارت الشركة إلى أن اختبار المنتدى كان خارج برنامجها، وأن المكافأة تقدير للاكتشاف في جانب OpenAI. وأصلح Discourse جانبه في 27 يوليو.
يشدد الفريق على أن خلل التصعيد لم يكن خاصاً بـDiscourse: فأي خدمة من OpenAI تستخدم مسار الدخول الموحد نفسه كانت ستؤدي إلى الوصول ذاته. «مقابل 200 دولار شهرياً، يمكن لأي شخص استخدام هذه الأدوات واختراق شركة مثل OpenAI»، قال لموقع TechCrunch مات فريدريكسون، الرئيس التنفيذي لشركة الأمن Gray Swan. «إذا حدث ذلك لهم، فيمكن أن يحدث لأي أحد».
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.