وكيل ذكاء اصطناعي يفكّ خمسة أجهزة طرفية: حماية البرامج الثابتة شبه غائبة
خلال أسبوعين استخدم باحث أمني وكيل ذكاء اصطناعي لتفكيك كاميرا الويب والميكروفون والشاشة وبطاقة التقاط الفيديو والإضاءة — فوجد حماية للبرامج الثابتة تكاد تكون معدومة.
أمضى باحث الأمن تشاز شلارب أسبوعين في الهندسة العكسية لخمسة أجهزة طرفية في متناوله، باستخدام وكيل يشغّل Claude Opus 5. ووفقاً لمنشوره، استهلكت الأجهزة الخمسة معاً نحو 13 ساعة من عمل الوكيل و98 أمراً مكتوباً.
ما كشفته الأجهزة
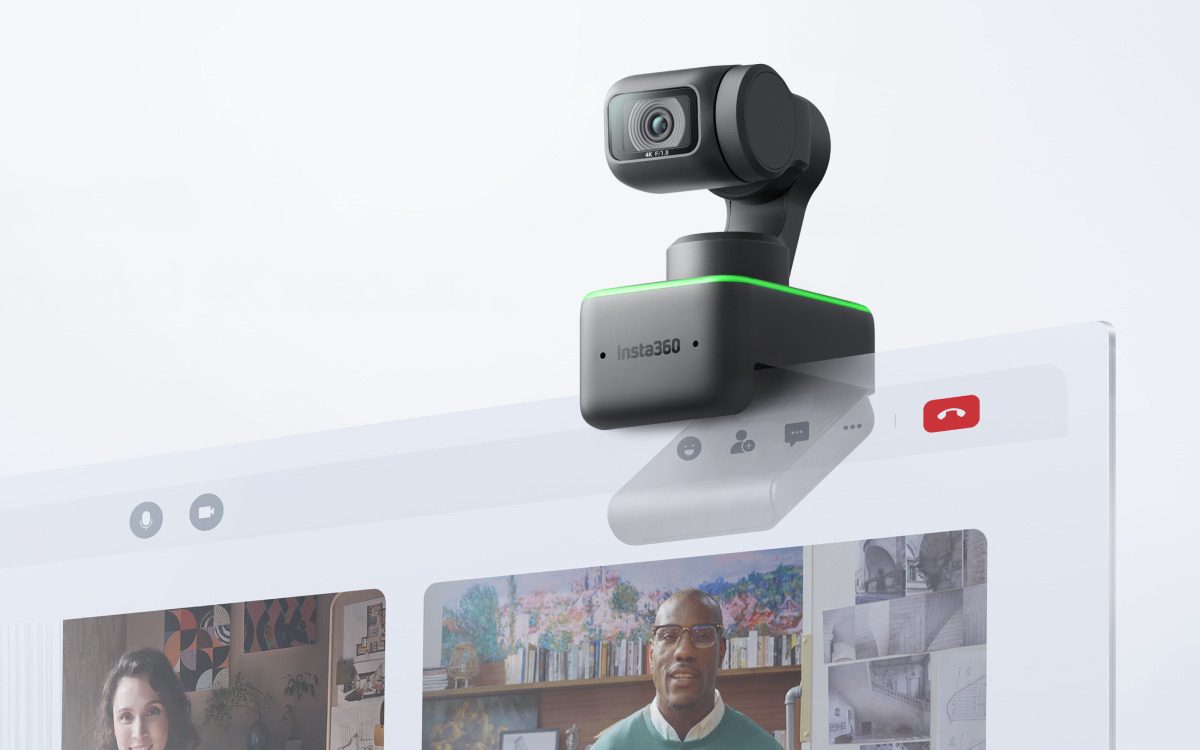
تعمل كاميرا الويب Insta360 Link بنظام زمن حقيقي ThreadX من Ambarella وتستضيف نماذج رؤية صغيرة لتتبّع الوجه واكتشاف الإيماءات. أمر Extension Unit عبر USB Video Class ينقل الكاميرا إلى وضع التخزين الجماعي حيث يمكن كتابة تحديث البرامج الثابتة في نظام ملفات FAT الداخلي وتطبيقه عند إعادة التشغيل. وتتيح قناة منفصلة من نوع USB vendor class قراءة وكتابة الملفات بحرية وأمر إعادة تشغيل. وتستند سلامة البرامج الثابتة إلى تجزئة MD5 مرفقة في النهاية فقط، وقد أدى تعديل مدخل جدول مؤشر التسجيل إلى إطفاء المصباح الأخضر الذي يضيء أثناء التسجيل.
في شاشة ASUS ROG Swift PG42UQ كان الهدف إلغاء تنبيه تنظيف البكسلات الذي يظهر بعد ثماني ساعات من التشغيل. تحتوي البرامج الثابتة على مخطط مخزنين A/B ومجموع تحقق بسيط، لكن الحماية معدومة عملياً، وتمر التحديثات عبر ناقل I2C موصول بجسر USB. حدّد الباحث موضع التعديل، وأتاح واجهة DDC/CI سكربتاً للتحكم في مؤشر التصويب ومستويات التكبير وعدّاد الإطارات والمؤقت.
خبّأ ميكروفون Shure MV7 برامجه الثابتة داخل تطبيق MOTIV Mix على ويندوز؛ فتم تثبيت التطبيق عبر Wine والعثور على خادم التحديث وتنزيل البرامج الثابتة. يعمل بروتوكول التحديث عبر USB HID vendor class ويوفّر صدفة أوامر نصية كاملة تضم 48 أمراً، يمكن الوصول إليها عبر WebHID من صفحة في Chrome. وتشمل الإمكانات عشرات معاملات DSP والكتابة الحرة في الذاكرة والتحكم بالمصباح ونظام صلاحيات من أربع درجات كل مصادقته مجرد مقارنة نصية باسم الدرجة المطلوبة. ويمكن للدرجة العليا تعطيل لوحة اللمس والتحكم بمصباح كتم الصوت بمعزل عن حالة الميكروفون الفعلية.
خضع Elgato Cam Link 4K للتحليل دون أي إشراف: بدأت العملية قبل النوم وفي الصباح كان تفكيك الجهاز وأداة تحديث عاملة جاهزين. تحتوي البرامج الثابتة على صورة MCU وتدفق بتات FPGA لمعالجة HDMI، دون حماية في مسار التحديث، كما استُخرجت بيانات EDID التي تراها الأجهزة.
أما Elgato Key Light Mini فكان الجهاز الوحيد على شبكة Wi-Fi والوحيد الذي يمتلك حماية حقيقية للسلامة: التحديثات موقّعة بـ Ed25519 على تجزئة SHA-512 والبرامج غير الصالحة تُرفض. لكن هذا الفحص يعمل لحظة التحديث فقط، لا عند الإقلاع. ووجد الوكيل طلب HTTP POST يحقن حمولة في منفذ UART الخاص بالجهاز تتضمن أمر كتابة في الذاكرة: طلب واحد من نوع ATSE=0200ED94,0E001009 يجعل التحقق من التوقيع بلا أثر.
لماذا يهم ذلك
يرى الكاتب أن هذا مفيد للتوافق لكنه مقلق أمنياً: فأي جهاز موصول بالحاسوب قد يحمل الآن برنامجاً ثابتاً خبيثاً، وهي قدرة كانت تتطلب استثماراً كبيراً لكل طراز وتُنسب إلى فاعلين دوليين. وأنظمة التشغيل غير مهيأة لضمان أن يبقى الميكروفون ميكروفوناً، كما أن WebUSB وWebHID وWebBluetooth تعني أن الموافقة على مطالبة إذن واحدة قد تفتح باباً خلفياً دائماً في الجهاز. ويذكر أيضاً حصوله على صدفة root في شاشة Dell تجارية وتنفيذ كود عن بعد على نظام UPS من Eaton.
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.