مواقع أوكرانية مخترقة تعرض صفحات Cloudflare مزيفة لنشر برمجية Psychedelic
وفقا لمختبرات Arctic Wolf، تستغل حملة ClickFix نشطة مواقع أعمال أوكرانية مخترقة لعرض صفحات تحقق مزيفة من Cloudflare وإصابة الزوار ببرمجية سرقة معلومات جديدة تدعى Psychedelic.
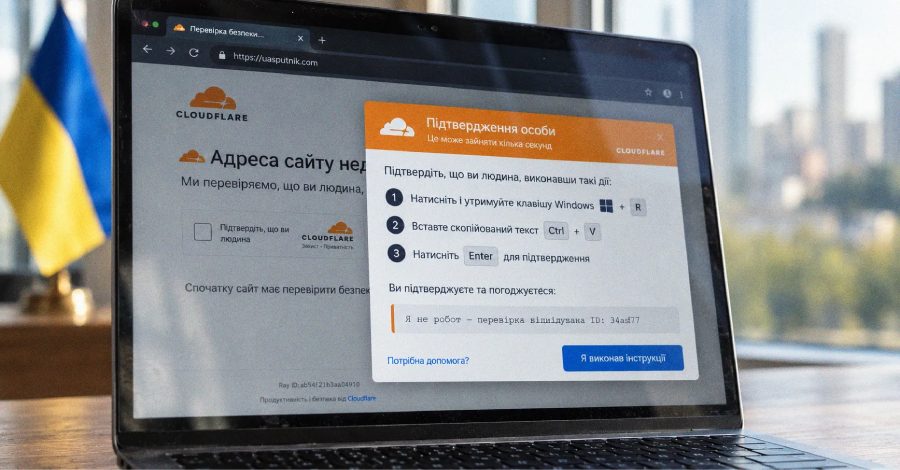
تُخترق حملة ClickFix نشطة مواقع أعمال أوكرانية شرعية لعرض صفحات تحقق مزيفة من Cloudflare وإقناع الزوار بتنزيل برمجية سرقة معلومات جديدة باسم Psychedelic. وردت التفاصيل في تقرير شاركته Arctic Wolf Labs مع The Hacker News.
كيف يعمل الطُعم
عندما يتفاعل الزائر مع الصفحة المحقونة، ينسخ الطُعم أمر Windows Installer إلى الحافظة ويطلب لصقه في نافذة Windows Run. بعد ذلك يجلب أمر "msiexec.exe" مثبّت MSI يقوم بتوصيل البرمجية الخبيثة. وتُستضاف العينة المحللة "elita.msi" على النطاق "uasputnik.com" الذي سُجل في 9 سبتمبر 2026.
تحاكي الصفحة شاشة تحقق Cloudflare وتعرض التعليمات باللغة الأوكرانية. وتحدث عملية النسخ إلى الحافظة قبل ظهور تعليمات Run: بعد مؤشر مدته ثلاث ثوان يظهر مربع الحوار ويبقى زر "Done" معطلا نحو 35 ثانية إضافية. ووفقا لـ Arctic Wolf، فإن هذا التأخير ينظم وتيرة التقدم في الواجهة فقط.
ما الذي يجمعه Psychedelic
يجلب المثبّت المرحلة التالية، "psychedeliclove.exe"، من العنوان 107.175.82.242:9000. ويسرق الملف التنفيذي بنظام 64 بت بيانات الاعتماد من المتصفحات المبنية على Chromium، ومنها Google Chrome وMicrosoft Edge وBrave وOpera وYandex، ويجمع رموز الحسابات، ويبحث عن محافظ العملات المشفرة مثل MetaMask وTrust Wallet وOKX Wallet وExodus وElectrum.
كما يجمع معلومات عن الجهاز، ويثبّت استمراريته عبر مهام مجدولة، ويستخرج أرشيف إضافة مضمّن إلى ملفات تعريف المتصفح، ويثبّت جسر native messaging. ومن خلال نقطة النهاية "/api/v1/agent/tasks?hwid=%s" يجلب مهام إضافية ويستطيع تشغيل حمولات EXE وCOM وBAT وCMD وMSI وPowerShell.
الأهداف والمشغلون
من بين المواقع المخترقة عيادة لعلاج الشعر، ومصنّع نماذج مصغرة، وبائع وناشر كتب، ومرفق نفسي، وتاجر أدوات، ووكيل سيارات. وقد حمل كل منها إطار iframe محقونا ينفّذ جافاسكربت يتحكم به المهاجمون من "fsputnik.com/tds/tracker.js". وعثرت Arctic Wolf أيضا على لوحة طُعم مكشوفة باسم РУБЛЁВКА TDS على النطاق uasputnik.com، وهي منفصلة عن خادم C2 للبرمجية على العنوان 193.178.159.128:8080.
وتفحص اللوحة سجلات الزوار كل ثانيتين؛ وقد سجلت وقت التحليل 557 مشاهدة و426 نقرة و79 حدثا مكتملا في 32 دولة. واستأثرت أوكرانيا بـ446 مشاهدة و351 نقرة و71 حدثا مكتملا. وتشير العلامات المكتوبة بالروسية إلى مشغلين روس محتملين، بينما تدل التعليمات الأوكرانية على أن الحملة استهدفت مستخدمين أوكرانيين.
RemotePanel وBoundSiphon
وفي تقرير منفصل، وصفت Blackpoint Cyber مكوّنين غير موثقين من .NET يوزعان عبر سلسلة ClickFix: RemotePanel، وهي منصة وصول عن بعد دائمة تتنكر في هيئة خدمة Windows Time، وBoundSiphon، وهي برمجية سرقة تعمل من الذاكرة وتستهدف Chromium وFirefox وبيانات مديري كلمات المرور. ويحدد RemotePanel خادم C2 عبر عقد على BNB Smart Chain، ما يتيح تغيير البنية التحتية دون إعادة نشر البرمجية. وقالت Blackpoint إن الحملة لا تُنسب إلى مجموعة معروفة، لكن الأدلة تشير إلى بيئة تطوير ناطقة بالروسية.
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.