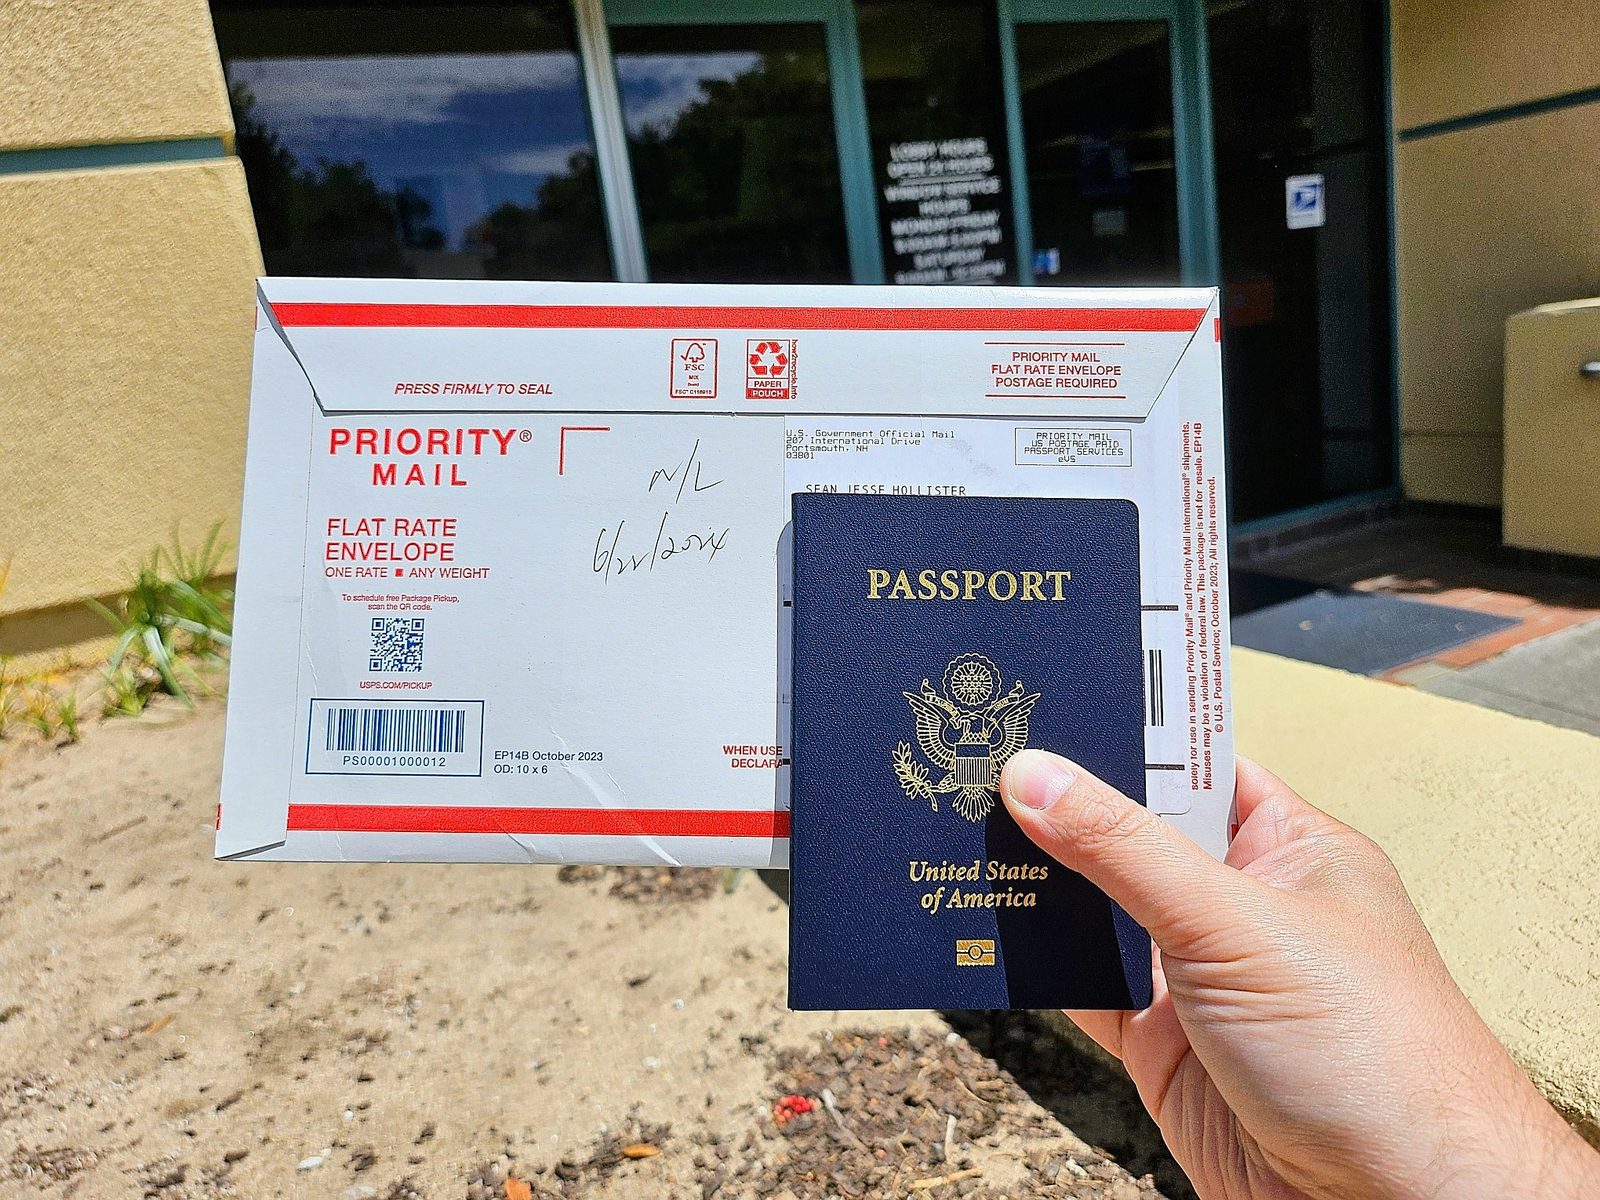
نحو مليون جواز سفر وهوية شخصية تُركت بلا حماية على الإنترنت
وجد باحث أمني أكثر من 985 ألف جواز سفر وصورة هوية في عناوين عامة بلا كلمة مرور. البيانات تعود لأعضاء نوادٍ للقنب في إسبانيا، وقد أوقفت شركة Nefos المزوّدة للبرمجيات نظامها.
نحو مليون وثيقة بلا كلمة مرور
يقول الباحث الأمني سامي أزدوفال إنه اكتشف أكثر من 985 ألف صورة هوية — جوازات سفر ورخص قيادة ووثائق تعريفية أخرى — في عناوين عامة على الإنترنت المفتوح، بلا كلمة مرور ولا أي ضابط وصول. وقال لـ The Verge: "علينا أن نفعل شيئاً حيال ذلك بأسرع ما يمكن، لأن الناس سيجدون هذا ويعيدون بيعه. سيُحدث ذلك ضرراً".
الوثائق تعود إلى أعضاء نوادٍ للقنب في إسبانيا. البرمجيات التي تقف خلفها تعود إلى شركة إيرلندية هي Cannabis Club Systems (CCS)، وباسمها الرسمي Nefos Solutions، التي تزوّد النوادي بنظام تحقق: يرفع موظف الاستقبال هوية العضو وصورة سيلفي إلى سحابة Nefos، ويتيح تطبيق اختياري يُدعى PuffPal للنوادي مسح رمز QR لدخول أسرع.
كيف انكشفت البيانات
بعد تفكيك تطبيق PuffPal، وجد أزدوفال أن Nefos لم يكن لديها أي مستوى أمني ذي معنى. كان مفتاح سري لمنصة المدفوعات Stripe موجوداً داخل التطبيق بنص صريح، وكان يمكن فتح ملف أي عضو بمجرد تغيير رقم واحد. وتضمّنت تلك الملفات أرقام الهواتف وعناوين المنازل وتفضيلات أنواع القنب وبيانات الاستهلاك الشهري — إلى جانب وثائق الهوية نفسها، المخزّنة في عناوين عامة بسيطة مثل https://ccsnubev2.com/v8/images/_{club}/ID/{user_id}-front.jpg. وبحسب أزدوفال، كانت النوادي ترفع 5000 صورة هوية جديدة يومياً إلى تلك العناوين غير الآمنة.
ووجد أيضاً بوابة إدارية يمكن الوصول إليها من الإنترنت المفتوح، وحسابات نوادٍ محمية بكلمات مرور يمكن كسرها في دقائق باستخدام كرت رسوميات حديث، ورسائل محادثات خاصة بين النوادي والأعضاء مكشوفة. ومن المتأثرين زوار من أنحاء العالم — نحو 30 ألفاً من الولايات المتحدة — ومشاهير يفضّلون ألا يُعرف أنهم يستهلكون القنب.
الإيقاف والمسؤولية والجهات التنظيمية
تقول Nefos إنها توقف نظام PuffPal بالكامل وواجهاتها البرمجية الضعيفة حتى إصلاحها. وفي اختبارات أزدوفال في 10 يونيو بدت صور الجوازات والبيانات الشخصية آمنة، ويقول الشريك المؤسس أندرياس نيلسن إن الشركة أبلغت السلطات المحلية وستتحمل المسؤولية عن الإصلاحات والغرامات وإبلاغ المستخدمين. وقد أكّدت مفوضية حماية البيانات في إيرلندا، التي يقول نيلسن إن الشركة على تواصل معها، هذا الاتصال.
كانت الاستجابة بطيئة. احتاجت Nefos إلى خمسة أيام وإلى تهديد بنشر تحقيق للرد على The Verge، وفي 4 يونيو كانت الشركة قد أعادت فتح الصور المقفلة لأن النوادي اشتكت من أنها لا تُعرض كما ينبغي. وفي 9 يونيو كان كل ما تبقى في الملفات لا يزال قابلاً للاستخراج بأمر curl واحد إلى نقطة النهاية userProfile.php؛ ولم تُغلق هذه الثغرة إلا بعد أن أثارتها The Verge. ويشير نيلسن إلى شركة الاستعانة بمصادر خارجية 9Series، التي يقول إنها بنت التطبيق والواجهات الضعيفة، ويقول إن Nefos تنفصل عنها. ويعترف بأن قانون الاتحاد الأوروبي كان يوجب الإفصاح خلال 72 ساعة، وهو ما لم يحدث، ويتوقع غرامات.
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.