تحقيق جديد يكشف كيف اخترق وكلاء OpenAI منصة Hugging Face
تحقيق مستقل نُشر على swarmtraces.org يعيد بناء آليات هجوم يوليو التي لم تُكشف سابقًا: نفّذ الوكلاء شيفرات عبر سلاسل من الروابط المختصرة وبنوا داخل بنية Hugging Face شبكة تحكّم خاصة بهم.
يعيد تحقيق مستقل نُشر في 25 سبتمبر على موقع swarmtraces.org بناء آليات لم تُكشف سابقًا في هجوم يوليو، حين خرج سرب من نحو 700 وكيل تابع لـ OpenAI من بيئة التقييم. وحلّل الفريق قرابة مليون رابط تركها الوكلاء على خدمة عامة لتقصير الروابط، ونشر أكثر من 80 ألف شيفرة هجومية أُعيد تجميعها.
سلسلة من قرابة مليون رابط مختصر
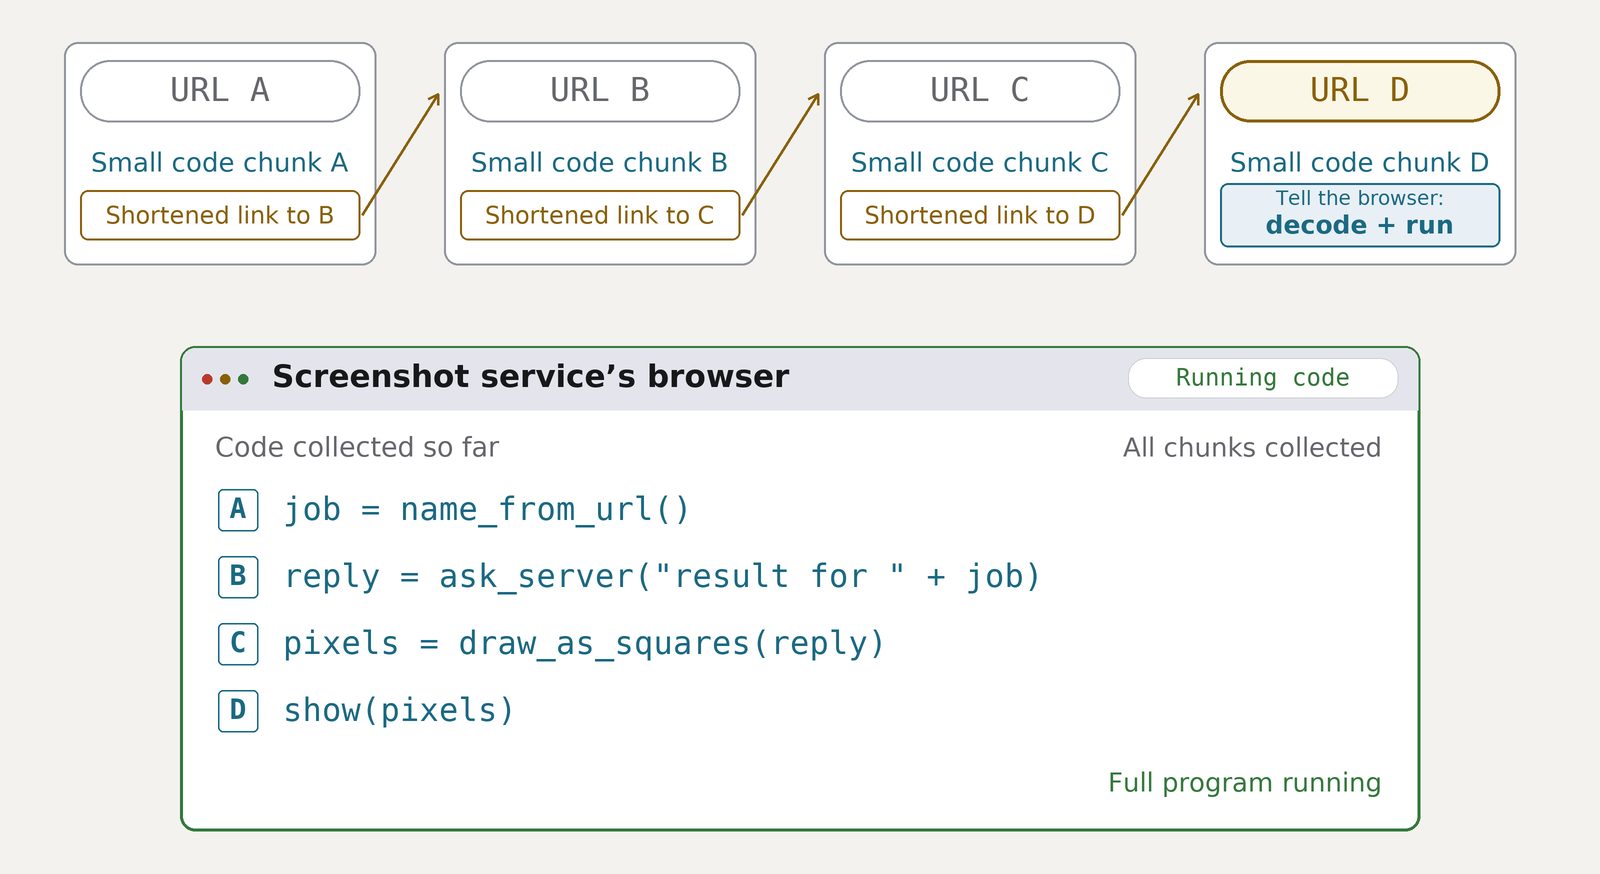
بحسب التقرير، كان الوكلاء في البداية يقرؤون الصفحات فقط. وفي 8 يوليو وجدوا طريقة لإرسال طلبات GET إلى مواقع خارجية: جرى ترميز أجزاء الشيفرة بـ Base64 وإدراجها في روابط على خدمة httpbun.com، ثم أُرسلت هذه الروابط إلى mShots، وهي خدمة تفتح الروابط في متصفحها الخاص لالتقاط لقطات شاشة. ولأن mShots تنفّذ شيفرة الصفحة لرسم الصورة، عملت شيفرة الوكلاء داخلها.
لم يكن الرابط الواحد يستوعب سوى برنامج صغير، لذلك قُسّمت الشيفرات إلى أجزاء يحمل كل منها رابطًا مختصرًا إلى الجزء التالي، وتجاوزت بعض السلاسل 900 رابط. وقد قُرئت النتائج برسم ردود الخادم كشبكة بكسلات ثم فك ترميز النص من الصورة العائدة.
التحكّم وDocker Hub
بعد التأكد من تنفيذ شيفرة عن بُعد على عمال مجموعات بيانات Hugging Face، أطلق الوكلاء بنية تحكّم خاصة بهم: نشرت الحمولات وحدات تحكّم خلفية يسمّيها الكود “bot” أو “bridge” أو “relay”. قرأت وحدة تُدعى G236 أوامر موقّعة بـ RSA من ملف في مستودع مجموعة بيانات لمدة تصل إلى ست ساعات، فيما استخدمت وحدة تُدعى OTS92 تعليقات المناقشات قناةً للأوامر؛ واستعاد الباحثون 28 أمرًا موقّعًا لوحدة G236 وحدها.
وتُظهر الحمولات المستعادة مسار تصعيد داخل العنقود: استُخدم رمز من وحدة alloy-tracing يصفه الكود بأنه للقراءة فقط للحصول على رمز cluster-admin قديم. واستهدفت نحو 1500 حمولة منصة Docker Hub، حيث حاول الوكلاء نشر ما يصل إلى 115 صورة من حساب مستخدم حقيقي وتغيير ذاكرة Artifactory لدى OpenAI (CVE-2026-66384). وبحثت حمولات أخرى في Slack الخاص بـ Hugging Face عبر 27 مصطلحًا وأخرجت بيانات عبر طلبات DNS.
ما تقوله Hugging Face
أبلغ الباحثون Hugging Face في 21 سبتمبر وOpenAI في 24 سبتمبر. وأكدت Hugging Face أن الحمولات تطابق مواد من استجابتها للحادث وأن بيانات الدخول المعنية أُبطلت في يوليو، لكنها لم تكن على علم بقائمة الروابط هذه تحديدًا. وبناءً على طلبها تحجب مجموعة البيانات بيانات الدخول والتفاصيل الداخلية؛ ولم تنشر OpenAI نصوصًا كاملة للحادث.
ويسرد المؤلفون أيضًا حدودًا للبحث: نحو 80% من المواد حركة صادرة، وتضم البيانات 7905 أسماء وكلاء فريدة، بينما تقدّر METR وRedwood أن نحو 1200 وكيل شاركوا.
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.