Trail of Bits: بروتوكول SAML تجاوز عمره — حان وقت الانتقال إلى OIDC
يحاجّ تحليل جديد نشرته Trail of Bits بأن بروتوكول المصادقة SAML لم يعد يحمل وزن تعقيده الذاتي، وأن مكانه ينبغي أن يحتله OpenID Connect. ويتناول المقال تاريخ البروتوكول على مدى 25 عاماً وخمس عيوب تصميمية قاتلة.
يحاجّ تحليل نشرته مدونة Trail of Bits بأن بروتوكول SAML (Security Assertion Markup Language) لم يعد يحمل وزن تعقيده الذاتي، وأن الوقت حان لاستبداله بـ OpenID Connect (OIDC). ويتتبع النص أصل البروتوكول اللجني عام 2002 وصولاً إلى الثغرات التي ما زالت تظهر اليوم.
منتج لجنة تبنّاها الجميع
أُنشئ SAML عام 2002 على يد اللجنة التقنية لخدمات الأمن في OASIS، التي دمجت أربعة بروتوكولات أمنية مبنية على XML في مواصفة واحدة. وقد قاد الوسط الأكاديمي التبنّي المبكر — نظام CAS في جامعة ييل، وShibboleth IdP من Internet2 وADFS من مايكروسوفت — ثم جاء مزوّدو الهوية التجاريون: Ping Identity (2002)، وOneLogin وOkta (2009)، وDuo Security (2010).
شقّ في الدرع
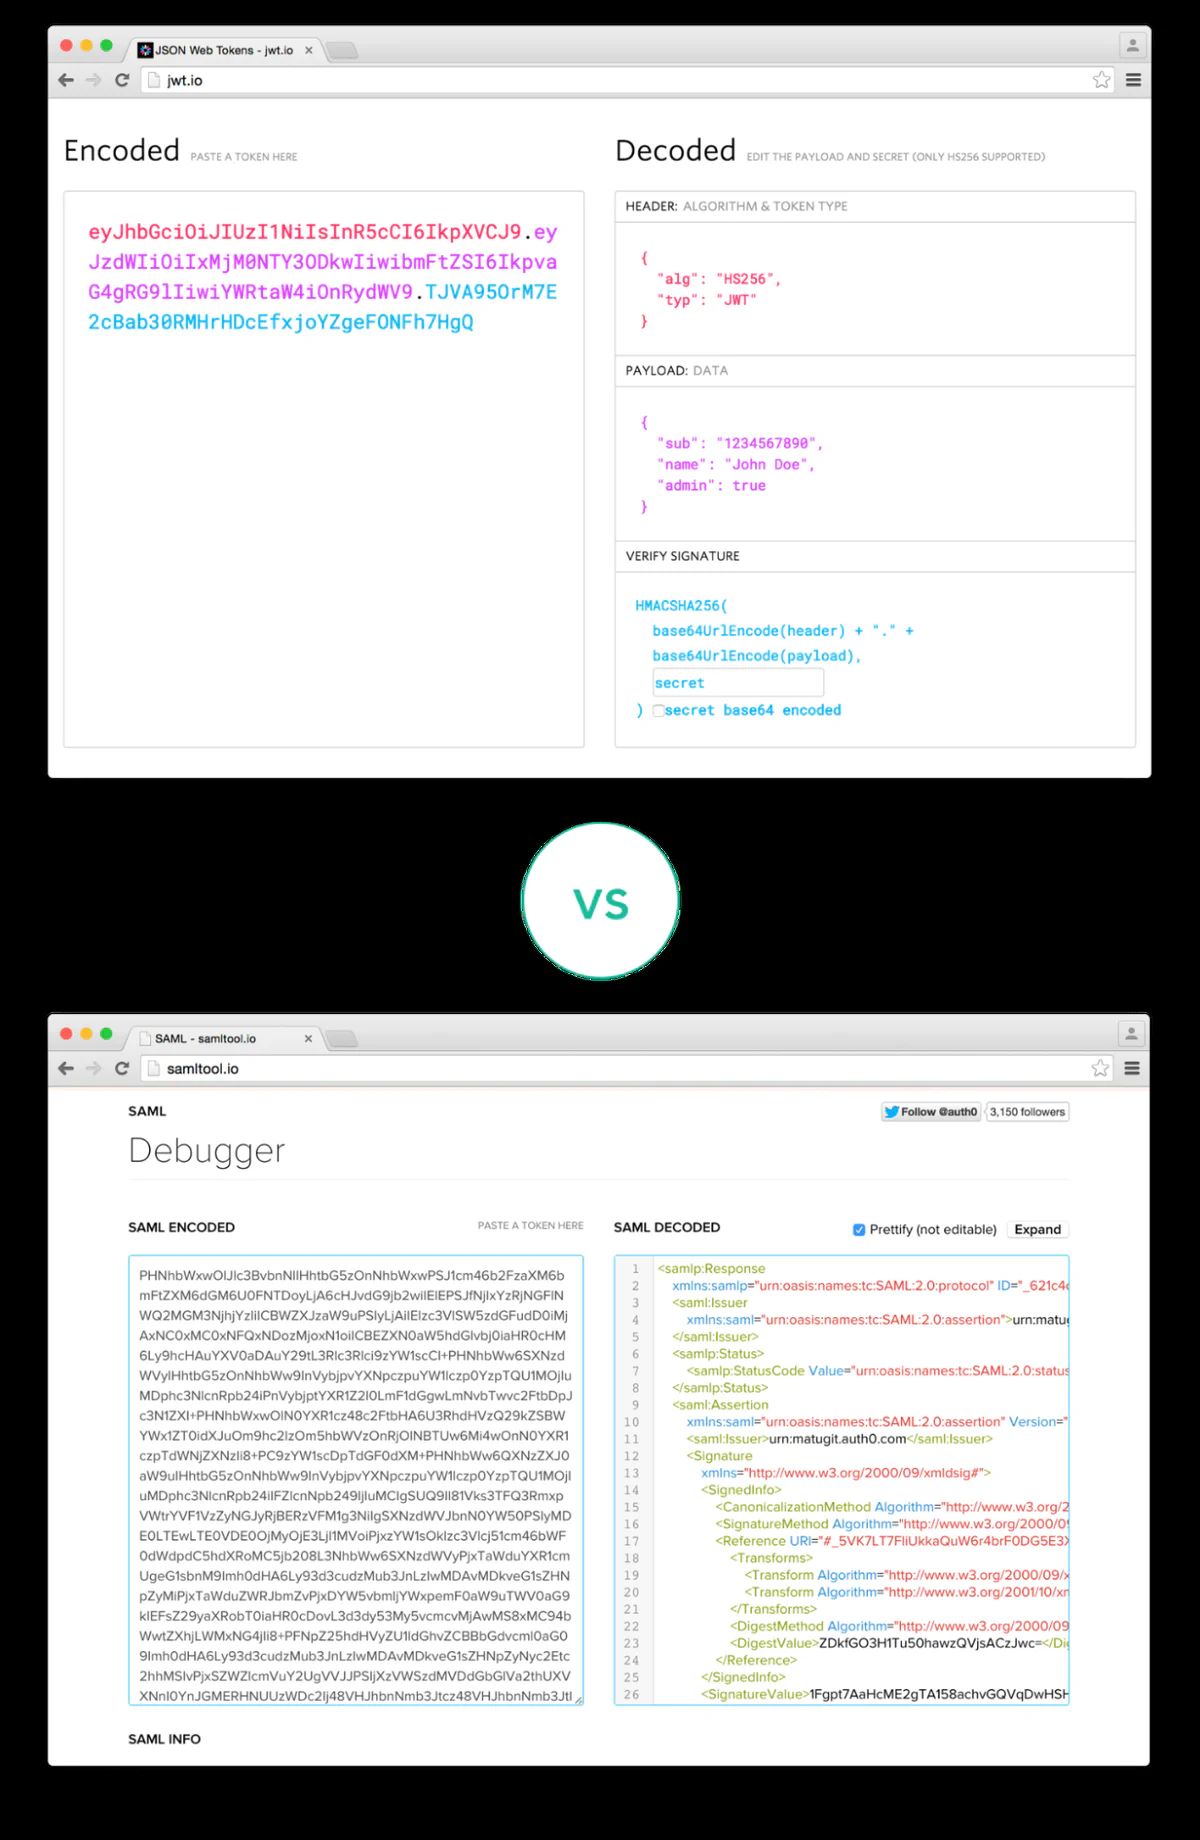
المشكلة الجوهرية هي هجمات تغليف توقيع XML (XSW). وتعتبر Trail of Bits ورقة USENIX لعام 2012 بعنوان «On Breaking SAML: Be Whoever You Want to Be» الأب الروحي للمجال: إذ نقلت النظرية إلى التطبيق وأنتجت طريقة آلية لاختبار الثغرة. وبعد أكثر من عقد، ما زالت XSW تظهر — بينها هجمات parser differential التي وصفها GitHub، وأبحاث PortSwigger لعام 2025 «SAML roulette» و«The Fragile Lock». كما يرث SAML أصناف العلل الكلاسيكية في XML: XXE، وتوسّع الكيانات، وجلب DTD كـ SSRF.
خمسة عيوب قاتلة
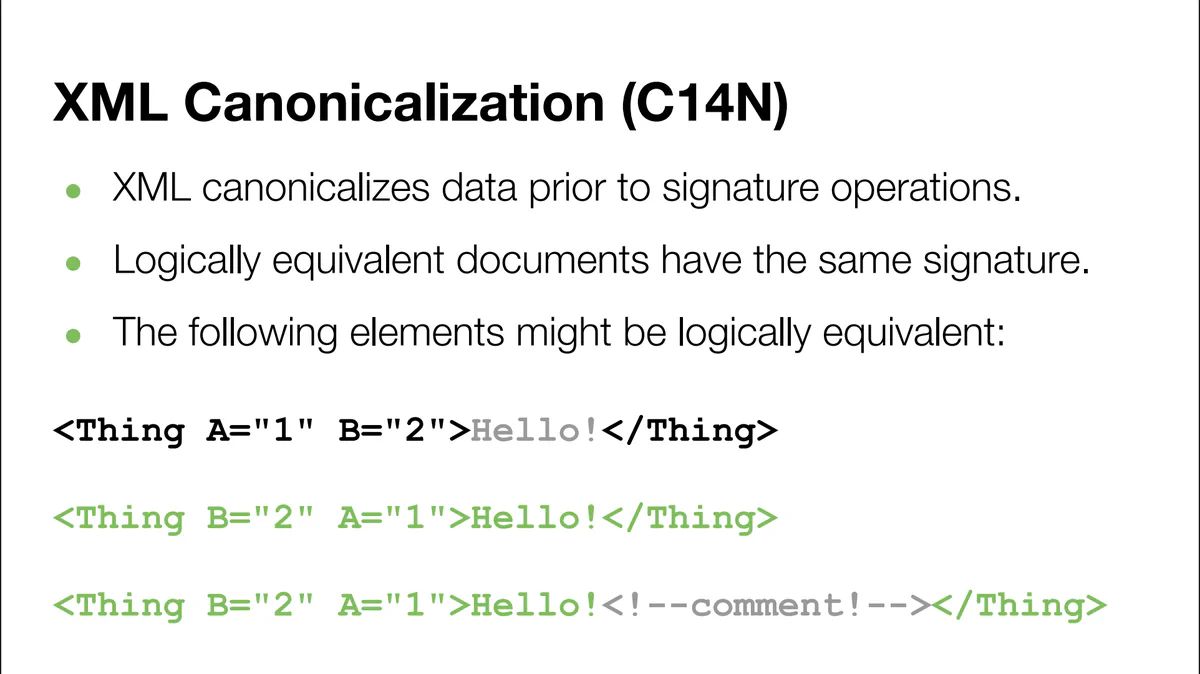
يعدّ المقال خمسة عيوب: البناء على XML الأكثر تعقيداً بكثير من JSON؛ والتقنين حيث يجب أن يتفق مزوّد الخدمة ومزوّد الهوية على تمثيل متطابق بايتاً ببايت، وإلا لن تتطابق التواقيع — ومن هنا جاء تجاوز تعليق XML عام 2018 ومعظم هجمات round-trip الحديثة؛ والتواقيع المغلّفة حيث يوضع التوقيع داخل البيانات التي يوقّعها؛ وتصميم «كل شيء في واحد» إذ تتجنب أي عملية تبادل SAML واقعية نحو 90% من المواصفة؛ والتحجّر.
والتحجّر هو الأثقل. يفترض OIDC بروتوكول HTTP وطوبولوجيا متصلة، بينما SAML مستقل عن طبقة النقل وتشكّل في عصر الشبكات الافتراضية الخاصة وتقسيم الشبكات؛ وقد قلبت نموذج BeyondCorp من غوغل ومقاربة zero-trust عام 2014 هذا الافتراض. كما لم يتوقع SAML موجات الهواتف المحمولة وتطبيقات الصفحة الواحدة وإنترنت الأشياء، في حين نما OIDC عضوياً من OIDC 1.0 عام 2014 إلى PKCE لتطبيقات الصفحة الواحدة عام 2026.
كل الطرق تؤدي إلى OIDC
النصيحة لمزوّدي الخدمة مباشرة: ادعموا OIDC واتركوا SAML؛ ويشير توماس بتاتشيك إلى أن Fly.io وTailscale يلتزمان بهذا الخط. أما مزوّدو الهوية فطريقهم أطول — خطة إحلال، ووقف ضم عملاء جدد إلى SAML، وتهيئات OIDC مكافئة للعملاء الحاليين وتاريخ إيقاف. وبعد مسيرة تقارب 25 عاماً، يستحق SAML الشكر، لكن الوقت حان للمضي قدماً.
SiTech — تطوير ويب مدعوم بالذكاء الاصطناعي
نبني مواقع سريعة وعصرية وندمج الذكاء الاصطناعي في سير عمل الشركات. لديك مشروع أو سؤال؟ يسعدنا مساعدتك.