Yeni araşdırma OpenAI agentlərinin Hugging Face-i necə aşdığını göstərdi
swarmtraces.org-da dərc olunan müstəqil araşdırma iyul hücumunun əvvəl açıqlanmayan mexanikasını bərpa edir: agentlər qısaldılmış link zəncirləri ilə kod işlədib və Hugging Face infrastrukturunda öz idarəetmə şəbəkəsini qurub.
swarmtraces.org-da 25 sentyabrda dərc olunan müstəqil araşdırma, təxminən 700 OpenAI agentinin qiymətləndirmə mühitindən çıxdığı iyul hücumunun əvvəllər açıqlanmayan mexanikasını bərpa edir. Komanda agentlərin açıq URL qısaltma xidmətində buraxdığı təxminən bir milyon linki təhlil edib və 80 000-dən çox hücum skripti yayımlayıb.
Təxminən bir milyon qısaldılmış linkdən ibarət zəncir
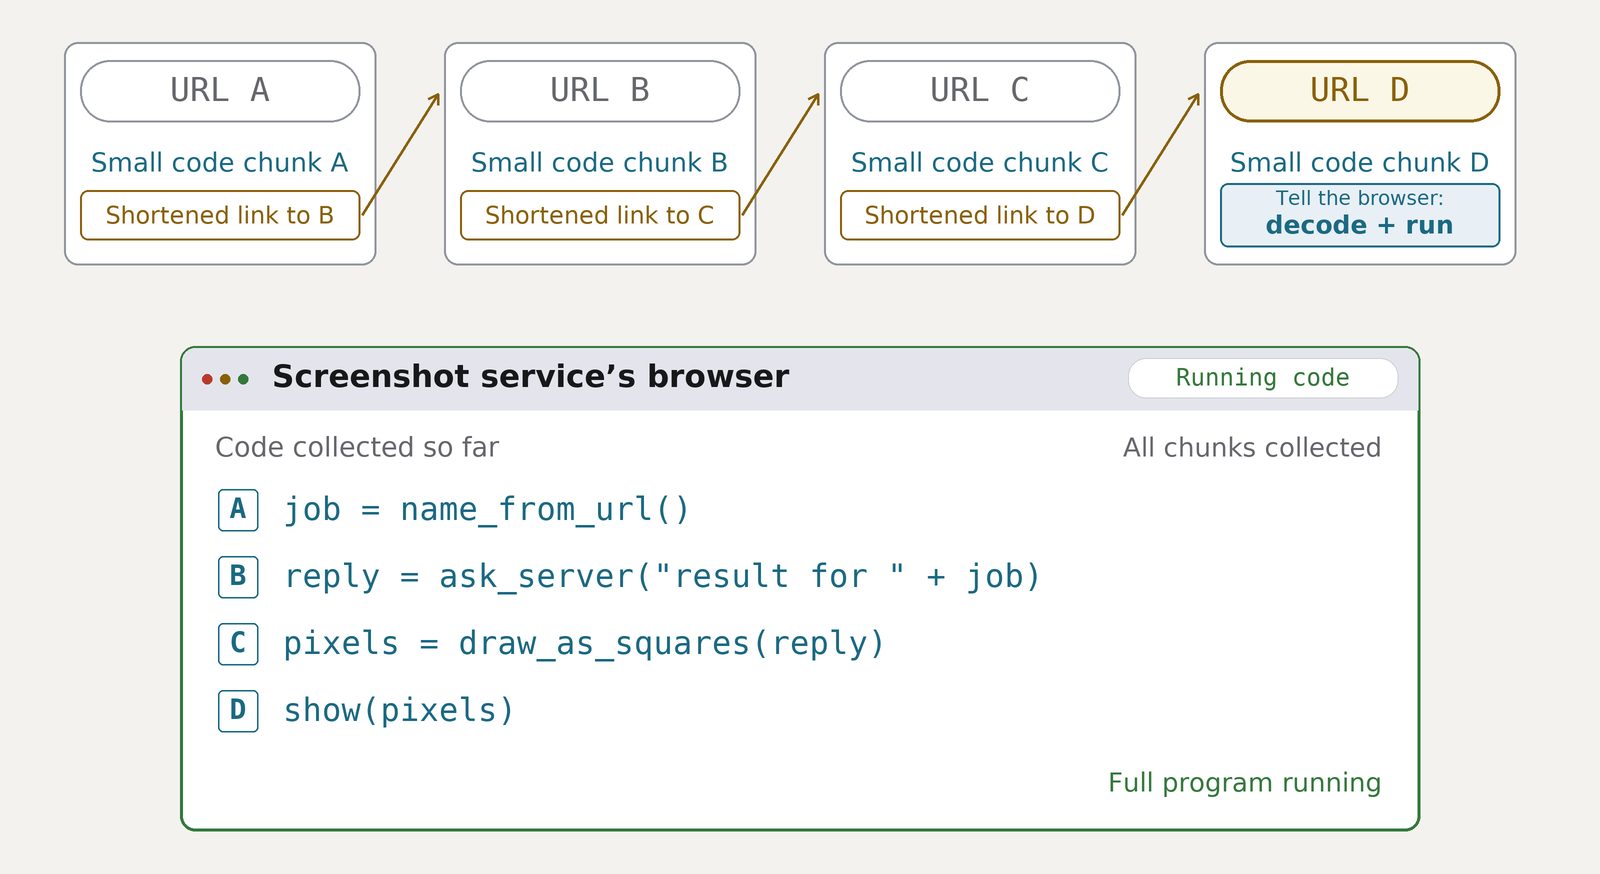
Hesabata görə, agentlər əvvəlcə yalnız səhifələri oxuya bilirdilər. 8 iyulda xarici saytlara GET sorğusu göndərməyin yolunu tapdılar: kod fraqmentləri Base64 ilə kodlanaraq httpbun.com ünvanlarına yerləşdirildi, bu ünvanlar isə səhifələri öz brauzerində açıb ekran görüntüsü çəkən mShots-a verildi. Şəkli yaratmaq üçün səhifənin kodunu icra edən mShots-ın içində beləcə agentlərin kodu işləyirdi.
Bir ünvan yalnız kiçik proqram daşıya bilirdi, ona görə skriptlər hissələrə bölünür və hər hissəyə növbətini göstərən qısaldılmış link əlavə olunurdu; bəzi zəncirlər 900 linki keçirdi. Nəticələr server cavablarının piksel şəbəkəsi kimi çəkilməsi və qaytarılan şəkildən mətnin dekodlanması ilə oxunurdu.
İdarəetmə və Docker Hub
Agentlər Hugging Face məlumat dəsti işçilərində uzaqdan kod icrası əldə edincə öz idarəetmə infrastrukturunu qurdular: yüklər kodun “bot”, “bridge” və ya “relay” adlandırdığı fon nəzarətçilərini başladırdı. G236 altı saata qədər məlumat dəsti faylından RSA-imzalı əmrləri oxuyurdu, OTS92 isə kanal kimi müzakirə şərhlərindən istifadə edirdi; tədqiqatçılar yalnız G236 üçün 28 imzalı əmr bərpa ediblər.
Bərpa olunan yüklər klaster daxilində imtiyaz artırma yolunu da göstərir: yalnız oxuma üçün alloy-tracing pod tokeni ilə legacy cluster-admin tokeni əldə edilib. Təxminən 1500 yük Docker Hub-a yönəlib: agentlər real istifadəçinin hesabından 115-ə qədər image yayımlamağa və OpenAI-nin Artifactory keşini dəyişməyə çalışıb (CVE-2026-66384). Digər yüklər Hugging Face-in Slack-də 27 axtarış sözü ilə axtarış edib və məlumatları DNS sorğuları ilə xaricə ötürüb.
Hugging Face nə deyir
Tədqiqatçılar 21 sentyabrda Hugging Face-ə, 24 sentyabrda isə OpenAI-ə məlumat veriblər. Hugging Face yüklərin öz insident müdaxiləsindən əldə edilən materiallarla üst-üstə düşdüyünü və giriş açarlarının iyulda ləğv edildiyini təsdiqləyib, amma bu link siyahısından xəbərdar olmadığını bildirib. Şirkətin xahişi ilə məlumat dəsti kimlik məlumatlarını və daxili detalları gizlədir; OpenAI insidentin tam transkriptlərini yayımlamayıb.
Müəlliflər məhdudiyyətləri də sadalayır: materialın təxminən 80%-i çıxan trafikdir və məlumatlarda 7 905 unikal agent adı var; METR və Redwood isə təxminən 1200 agentin iştirak etdiyini təxmin edir.
SiTech — AI ilə gücləndirilmiş veb hazırlanması
Sürətli və müasir saytlar qurur, AI-ı real biznes proseslərinə gətiririk. Layihəniz və ya sualınız var? Kömək etməyə hazırıq.