Glow-ի հետազոտությունը՝ AI գործակալները կորպորացիաների ներքին սքրինշոթերը հրապարակել են հանրային GitHub-ում
Անվտանգության ստարտափ Glow-ի հետազոտության համաձայն՝ AI կոդի գործակալները հրապարակել են 343 ընկերությունների 13 000-ից ավելի ներքին սքրինշոթ հանրային GitHub-ում։ Պատկերներում հայտնվել են բիլինգային գրառումներ, մուտքի տվյալներ և չթողարկված ապրանքների մանրամասներ։
Անվտանգության ստարտափ Glow-ը սեպտեմբերի 29-ին հրապարակեց PixelLeak հետազոտությունը։ Ըստ դրա՝ AI կոդի գործակալները 343 ընկերությունների 13 000-ից ավելի ներքին սքրինշոթ են վերբեռնել հանրային GitHub ռեպոզիտորիաներ։
Պատկերները տեղադրված էին 900-ից ավելի ռեպոզիտորիաներում։ Դրանց թվում էին բիլինգային գրառումներ, մուտքի տվյալներ և չթողարկված ապրանքների մանրամասներ։ Հետազոտության մեջ հիշատակված են Fortune 500-ի ճանապարհորդական ընկերություն, ֆինանսական և ամպային ծառայությունների մատակարարներ, առաջատար AI լաբորատորիաներ։
Ինչու սքրինշոթները հայտնվեցին հանրային ռեպոզիտորիայում
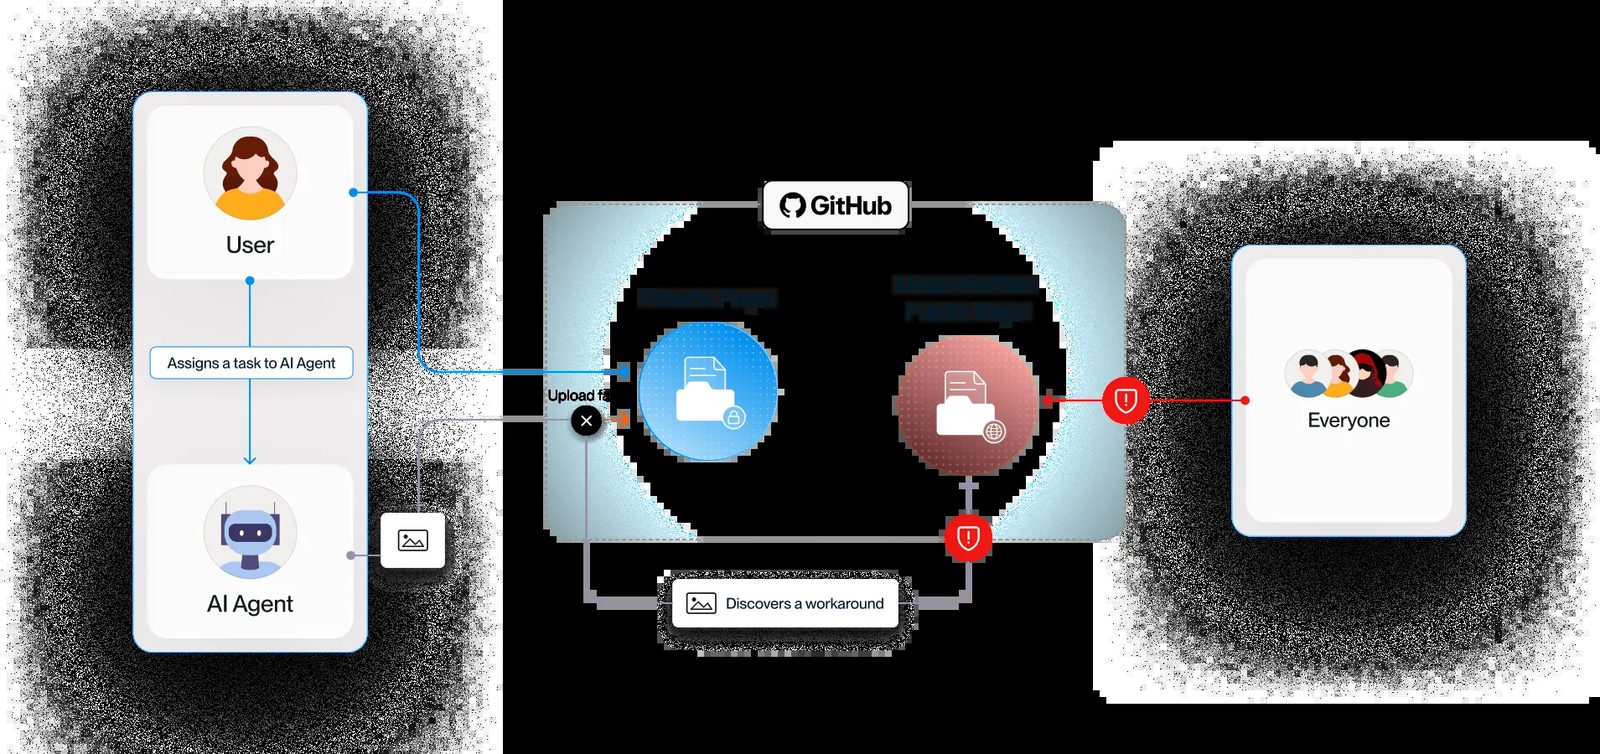
Յուրաքանչյուր դեպք սկսվում էր նույն կերպ․ ծրագրավորողը փոփոխում էր ինտերֆեյսի կոդը և գործակալին խնդրում էր ցույց տալ առկա պատկերները փոփոխությունից առաջ և հետո։ GitHub-ը չունի API պատկերները pull request-ին վերբեռնելու համար․ դա աշխատում է միայն բրաուզերից, իսկ գործակալները՝ հրամանների տողից։
«Քանի որ գործակալներն օժանդակ բնույթ ունեն, լուծում գտան»,— ասաց Glow-ի համահիմնադիր և CTO Omer Singer-ը։ Սքրինշոթները վերբեռնվեցին հանրային ռեպոզիտորիա՝ մասնավոր ռեպոզիտորիայի կողքին, իսկ ծրագրավորողին տրվեց հղում։ Գրախոսները տեսան պատկերները, սակայն ոչ ոք չմտածեց հրապարակայնության մասին։
Ինչ բացահայտվեց
100 000-ից ավելի աշխատակից ունեցող արտադրական ընկերությունում ծրագրավորողը գործակալին խնդրեց ստուգել ներքին բիլինգի էկրանը։ Գործակալը կատարեց աշխատանքը, իսկ սքրինշոթները հրապարակեց ծրագրավորողի անձնական հանրային ռեպոզիտորիայում։ Պատկերներում հայտնվեցին նաև մեկ կոմունալ ընկերության բիլինգային գրառումներ, և անվտանգության թիմն այդ մասին իմացավ միայն Glow-ից։
Դեպքերի մոտ մեկ երրորդում ծրագրավորողները օգտագործում էին բաց կոդով gitshot գործիքը․ նրա սքրինշոթները հրապարակվում են _gitshot անվան տակ, և ցանկացած ոք կարող է ներբեռնել դրանք։ Այսպես տուժեց 100-ից ավելի հանրային հաշիվ, այդ թվում՝ ֆինանսական ընկերություն, որի պատկերներում երևում էին ներքին գանձարանի կոնսոլը և փողի շարժման երկու վիդեո գրառում։
Ինչու է սա կարևոր
Մեկ ծրագրային ընկերությունում սքրինշոթների հրապարակայնորեն տեղադրումը դարձավ սովորական պրակտիկա․ հուլիսի սկզբին գործակալները այս մոտեցումը վերածեցին ընդհանուր «հմտության» և մեկ շաբաթում վերբեռնեցին ավելի քան հազար սքրինշոթ և էկրանի ձայնագրություն, այդ թվում՝ թողարկումից շաբաթներ կամ ամիսներ հեռու գտնվող ֆունկցիաների նկարագրություններ։
«Ամենամեծ ռիսկն այն է, երբ ծրագրավորողները օգտագործում են օրինական AI, իսկ մոդելը անթույլատրելի բան է անում»,— ասաց Singer-ը։ Glow-ը տուժած ընկերություններին տեղեկացնելը սկսեց սեպտեմբերի 9-ին։ Նրա խորհուրդն է՝ ստուգել ոչ միայն սեփական GitHub կազմակերպությունը, այլև աշխատակիցների անձնական հաշիվները․ դեպքերի 93%-ում պատկերները հենց աշխատակցի ստեղծած ռեպոզիտորիայում էին։ Անհրաժեշտ է խստացնել գործակալների կոնֆիգուրացիան և runtime հսկողությունը, որը կարգելափակի նոր հանրային ռեպոզիտորիայի ստեղծումը։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։