Google-ը զգուշացնում է Oracle PeopleSoft-ի խոցելիության նոր զանգվածային շահագործման մասին
Ըստ Mandiant-ի՝ ShinyHunters-ի հետ առնչվող UNC6240 խումբը կրկին զանգվածաբար օգտագործում է CVE-2026-35273-ը՝ շրջանցելով WAF-ի կանոնները հարցման ուղու մեկ սիմվոլի URL-կոդավորմամբ և սերվերներում թողնելով JSP վեբ-շելեր։
Զանգվածային շահագործման նոր ալիք
Google-ը զգուշացնում է Oracle PeopleSoft-ի կրիտիկական խոցելիության՝ CVE-2026-35273-ի (CVSS սանդղակով 9,8) զանգվածային շահագործման նոր ալիքի մասին, որը թույլ է տալիս կոդի հեռակա կատարում առանց նույնականացման։
Ըստ Mandiant-ի՝ գործունեությունը կապված է ShinyHunters-ի հետ առնչվող UNC6240 խմբի հետ։ Խոցելիությունն առաջին անգամ օգտագործվել է որպես զրոյական օր՝ ակադեմիական հաստատությունների դեմ հարձակումներում․ այն ժամանակ Mandiant-ը ծանուցեց 100-ից ավելի կազմակերպության։
WAF-ի կանոնների շրջանցումը
Ըստ Mandiant-ի՝ UNC6240-ը փոփոխել է իր էքսպլոյթը՝ շրջանցելու խոցելի PSEMHUB վերջնակետը արգելափակող WAF-ի կանոնները։
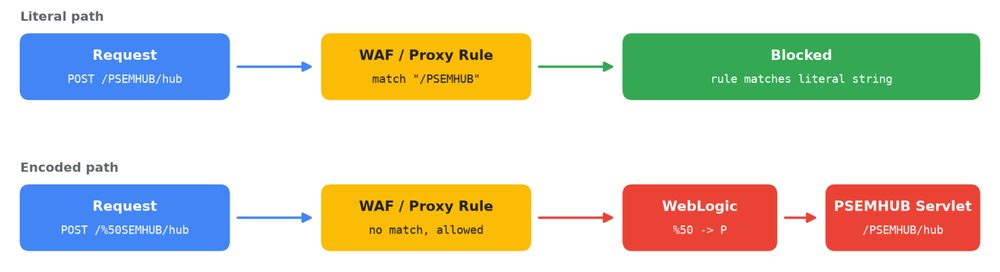
Խումբը շրջանցեց տողային կանոնները՝ URL-կոդավորելով մեկ սիմվոլ հարցման ուղու մեջ․ /PSEMHUB/-ի փոխարեն ուղարկվեց /%50SEMHUB/ հասցեն։ WAF-ի և reverse proxy-ի շատ կանոններ ուղին համեմատում են URL-ի վերծանումից առաջ, իսկ PeopleSoft-ի սերվերը վերծանում է հարցումը և ուղղորդում այն խոցելի servlet-ին։
Հարձակման ամբողջ շղթան
Շղթան սկսվում է /%50SEMHUB/hub հասցեին ուղղված POST հարցումներով, որոնք կրում են սերիալացված Java օբյեկտ և օգտագործվում են խոցելի թիրախները հայտնաբերելու համար։ Այնուհետև հարձակվողները չարաշահում են Java-ի ապասերիալիզացիան՝ վեբ-շելեր տեղադրելու և առանց ֆայլերի հրամաններ կատարելու համար։
PSEMHUB.war պանակում թողնվում են երկու JSP վեբ-շել․ x.jsp-ը կատարում է հրամաններ, իսկ u.jsp-ը թույլ է տալիս ֆայլերի մասնաբաժինային վերբեռնում և հրամանների կատարում cmd.exe-ի միջոցով։ u.jsp-ի օգնությամբ վերբեռնվում է ստորագրված, բայց տրոյանացված Ple64.exe տեղադրիչը, որը հիշողության մեջ բեռնում է SIDEEYE backdoor-ը։
SIDEEYE-ն կապվում է 162.219.30[.]165 հասցեին TCP-ով և ապահովում է գաղտնաբառերի գողություն բրաուզերներից ու աշխատասեղանային հավելվածներից, պրոցեսների ու ֆայլերի կառավարում, ինտերակտիվ reverse shell և reverse proxy։ Հրամանների մոտ մեկ քառորդը կատարվել է root-ի կամ NT Authority\SYSTEM-ի իրավունքներով։
Խորհուրդներ և շանտաժի ռիսկ
Google-ը խորհուրդ է տալիս տեղադրել CVE-2026-35273-ի կարկատումը, անջատել Environment Management Hub ծառայությունը բազմասերվեր կոնֆիգուրացիաներում կամ հեռացնել PSEMHUB հավելվածը մեկ սերվերի դեպքում, փնտրել WebLogic-ի մատյաններում «/PSEMHUB/» և տոկոսային կոդավորմամբ հարցումներ և փոխել PeopleSoft-ի սպասարկման հաշվի գաղտնաբառերը։
Բացի այդ, ստուգեք ժամանակավոր պանակները խոշոր արխիվների համար։
Ըստ Google-ի՝ UNC6240-ը հայտնի է տվյալների գողությամբ ու շանտաժով, ուստի տուժածները պետք է պատրաստ լինեն շանտաժի փորձերին։ Առանձին դեպքում ShinyHunters-ը հայտարարել է, որ FBI-ի FBIJobs.gov պորտալը կոտրել է PeopleSoft-ի այլ զրոյական օրով․ փրկագին չի պահանջվում։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։