Հարձակվողները Zimbra-ի խոցելիությամբ web shell են տեղակայում և գաղտնիքներ հավաքում
Microsoft-ի անվտանգության հետազոտողների տվյալներով՝ հարձակվողները Zimbra Collaboration Suite-ում օգտագործել են CVE-2026-73570-ը, տեղակայել JSP web shell-ներ, բարձրացրել արտոնությունները և ստացել փոստային ու նույնականացման տվյալներ։
Հարձակվողները օգտագործել են Zimbra Collaboration Suite-ում (ZCS) արդեն ուղղված խոցելիությունը web shell-ներ տեղակայելու և փոստային տվյալներին հասանելիություն ստանալու համար, հայտնում է Microsoft-ի անվտանգության հետազոտական թիմը 2026 թվականի սեպտեմբերի 30-ին։
Խոցելիությունը հայտնի է CVE-2026-73570 անվամբ և CVSS սանդղակով ստանում է 8.9 միավոր։ Սա առանց նույնականացման օգտագործվող հրամանի ներարկում է, որը հանգեցնում է կոդի հեռակա կատարման, եթե միացված են SNMP ծանուցումները և տեղադրված է zimbra-snmp փաթեթը։ Այն կարելի է օգտագործել հատուկ կազմված նամակով բաց սերվերի դեմ՝ առանց նույնականացման։
Խոցելիությունը ուղղվել է հուլիսին, ակտիվությունը գրանցվել օգոստոսին
Zimbra-ն այն ուղղել է 2026 թվականի հուլիսին՝ 10.1.20 տարբերակով։ Ըստ Microsoft-ի՝ ակտիվությունը տեղի է ունեցել հուլիսի 20-ի՝ թողարկման օրվա, և օգոստոսի 13-ի՝ հրապարակային բացահայտման միջև ընկած ժամանակահատվածում։ Շահագործումն առաջին անգամ հայտնաբերել է Լեհաստանի CERT-ը (CERT Polska), իսկ նույն ամսին CISA-ն խոցելիությունը ներառել է հայտնի շահագործվող խոցելիությունների կատալոգում և դաշնային գերատեսչություններին հանձնարարել է թարմացումը տեղադրել մինչև օգոստոսի 24-ը։
web shell-ներից մինչև տվյալների արտահանում
Նախնական հասանելիությունից հետո հարձակվողները հրամանները կատարում էին «zimbra» ծառայության հաշվի անունից և մի քանի JSP web shell տեղադրում Jetty-ի և mailboxd-ի պանակներում։ Payload-ները ներբեռնվում էին wget-ով կամ curl-ով, բացվում էին reverse shell-ներ, իսկ կատարման շարունակականության համար օգտագործվում էին cron-ը և systemd-ը։
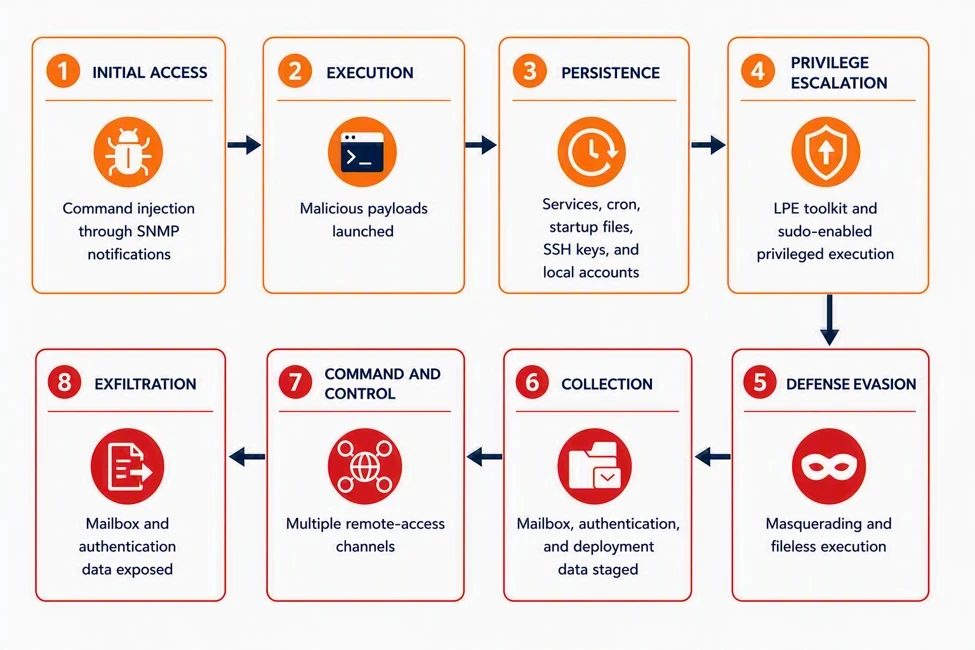
Microsoft-ը նկարագրել է նաև խորը շղթան՝ տեղակայման քարտեզի կազմում zmprov-ով և «zimbra» հաշվին առանց գաղտնաբառի sudo տրամադրում /etc/pam.d/sudo-ն փոփոխելով։ Առանձին փոստարկղերի փոխարեն հարձակվողները «zmlocalconfig -s»-ով ստանում էին կենտրոնացված նույնականացման գաղտնիքները, ապա LDAP հարցումներով՝ zimbraPreAuthKey-ը և zimbraAuthTokenKey-ը։
Zimdown2 և Zimclient2
Մեկ արշավում օպերատորները տեղադրեցին Zimdown2 Go բինարայինը, որը տեղակայեց Zimclient2 հեռակա հասանելիության գործակալը. այն տալիս է ինտերակտիվ shell, ֆայլային գործողություններ և SOCKS5 պրոքսի։ Առանձին Go ծրագիր Zimbra-ի հաշվի տվյալները քաղում էր localconfig.xml-ից և շտեմարանից արտահանում mailbox և mobile_devices աղյուսակները։ Մեկ սերվերի վրա հարձակվողը արխիվացրեց պահուստային պատճենը և փորձեց AzCopy-ով այն տեղափոխել Azure Blob, սակայն ըստ Microsoft-ի՝ փոխանցման հաջող ավարտը հաստատված չէ։
Ինչ պետք է անեն կազմակերպությունները
Կազմակերպություններին խորհուրդ է տրվում անմիջապես տեղադրել Zimbra-ի թարմացումները։ Եթե դա անհնար է, առաջարկվում է հեռացնել zimbra-snmp փաթեթը, անջատել SNMP ծանուցումները և սահմանափակել SNMP-ի ու SMTP-ի հասանելիությունը միայն վստահելի հոսթերով, ինչպես նաև պտտել նույնականացման գաղտնիքները։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։