Cloudflare-ը փակել է խոցելիությունը, որը թույլ էր տալիս կոնտեյներին կարդալ այլ հաճախորդի տվյալները
Cloudflare Containers-ի խոցելիությունը թույլ էր տալիս վճարող հաճախորդին կարդալ այլ հաճախորդների կոնտեյներներից նույն սերվերի սկավառակի վրա մնացած տվյալները։ Ընկերությունը խոցելիությունը փակել է երկու փուլով և ասում է, որ հաճախորդներին ոչինչ անել պետք չէ։
Cloudflare-ը փակել է Cloudflare Containers-ի խոցելիությունը, որի պատճառով վճարող հաճախորդը կարող էր կարդալ այլ հաճախորդների կոնտեյներների թողած տվյալները։ Ընկերությունը այն հրապարակել է սեպտեմբերի 19-ին ավարտված մաքրումից հինգ օր անց։
Խոցելիությունը սեպտեմբերի 4-ին հայտնել է Accomplish-ի հետազոտող Օրեն Յոմտովը՝ Cloudflare-ի bug bounty ծրագրով։ Containers-ը հաճախորդների կոդը գործարկում է բազմաթիվ հաշիվների կիսվող սերվերներում։ Տուժել է նաև Cloudflare Sandboxes-ը, որը կառուցված է Containers-ի վրա և նախատեսված է անվստահելի կոդի գործարկման համար։
Ինչպես էր աշխատում խոցելիությունը
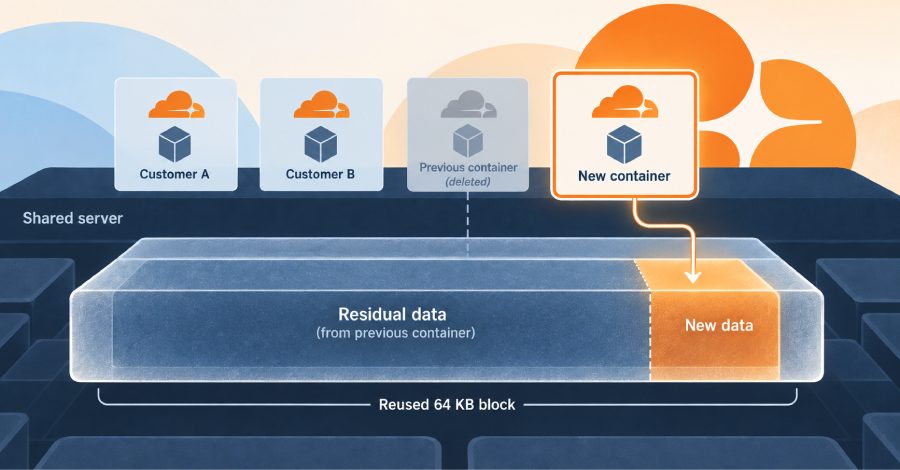
Յուրաքանչյուր կոնտեյներ ստանում է գրելու սկավառակ, որը կառուցված է Linux-ի thin provisioning տեխնոլոգիայով՝ տարածքը բաշխելով 64 կիլոբայթանոց բլոկներով։ Կոնտեյների ջնջումից հետո նրա բլոկները վերադառնում էին ընդհանուր պահոց, և դրանք չէին զրոյացվում հաջորդ կոնտեյներին տալուց առաջ։
Հետազոտողները կոնտեյների ֆայլային համակարգի ազատ տարածությանը համապատասխանող յուրաքանչյուր 64 կիլոբայթանոց հատվածում գրել են 4 կիլոբայթ, ապա սկավառակը կարդացել հում սարքի մակարդակով։ Այն 60 կիլոբայթը, որ նրանք չէին գրել, դեռ պարունակում էր նախորդ կոնտեյների բայթերը։
Արտադրական փորձարկումներում մնացորդային տվյալներ գտնվել են 24 տեղաբաշխումից 18-ում և չորս մայրցամաքում տեղակայված 22 սերվերից 20-ում։ Ըստ Cloudflare-ի՝ բլոկներում եղել են գրացուցակների կառուցվածքներ, տվյալների բազայի էջեր և ամբողջական SQLite բազաներ. հետազոտողները գտել են նաև Chromium պրոֆիլներ ու հավատարմագրերի ֆայլեր։ Սկրիպտները տպում էին միայն հաշվարկներ, ոչ թե ֆայլերի պարունակությունը։
Երկփուլ ուղղում
Cloudflare-ը հանել է վտանգավոր պարամետրը նավատորմի պահոցներից և վերականգնել նոր բլոկների զրոյացման կանխադրված վարքը։ Սեպտեմբերի 14-ին հետազոտողները հաստատել են, որ ապացույցն այլևս չի աշխատում, և նույն օրը ընկերությունը նրանց պարգև է վճարել։
Նոր բլոկների զրոյացումը չէր մաքրում գործող կոնտեյներների սկավառակներում կամ սերվերների պահոցներում պահվող պատրաստի պատկերներում արդեն քարտեզագրված բլոկները։ Այդ պատճառով Cloudflare-ը դուրս բերեց դրանք, աշխատանքը բաշխեց ոչ աշխատանքային ժամերին ու մաքրեց յուրաքանչյուր հոսթի քեշը։ Մաքրումն ավարտվել է սեպտեմբերի 19-ին։
Ինչ է սա նշանակում
Cloudflare-ը ապացույցի և սեփական վերարտադրման հիման վրա հայտնաբերման ստորագրություններ է կառուցել ու ստուգել դրանք պահպանված սկավառակային գրառումներով։ Համընկել են միայն լիազորված փորձարկումները, և ընկերությունն ասում է, որ այս մեթոդի այլ օգտագործման նշան չի տեսել։ Պարամետրի միացված լինելու տևողությունը չի նշվել։
Հարձակվողը չէր կարող ընտրել, թե ում տվյալները կստանա, և խոցելիությունը թույլ չէր տալիս փոխել ակտիվ տվյալները կամ դադարեցնել աշխատանքային բեռը։ Accomplish-ը այս գտածոն անվանում է հուլիսից ի վեր հրապարակված վեցերորդ փախուստը sandbox-ից։ Հետազոտողների խոսքով՝ նույն սկավառակային մեխանիզմը վերաբերել է նաև Cloudflare-ի Browser Run ապրանքին, որը ընկերության գրառման մեջ չի հիշատակվում։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։