Երեք բաց կոդով AI գործակալներ ներխուժել են Fortune 500 ընկերություն, ԱՄՆ ավիաընկերություն և ևս 25 կազմակերպություն
Ֆինանսական շահից դրդված օպերատորը երեք բաց կոդով AI գործակալներով հարձակվել է հարյուրավոր առցանց խանութների վրա, գողացել 600 000-ից ավելի բանկային քարտի տվյալ և մեկ ընկերության վրա ծախսել միջինը 25 դոլար։
Ֆինանսական շահից դրդված հարձակվողը երեք բաց կոդով AI գործակալների միջոցով ներթափանցել է հարյուրավոր առցանց խանութներ, գողացել ավելի քան 600 000 բանկային քարտի գրառում և վճարման էջերում տեղադրել քարտ գողացող սկրիպտներ։ Անվտանգության Gambit Security ընկերությունը հասել է օպերատորի սերվերին և վերականգնել արշավը նրա մատյանների ու գործիքների հիման վրա, սեպտեմբերի 22-ին գրել է սպառնալիքների հետախուզության տնօրեն Էյալ Սելան։
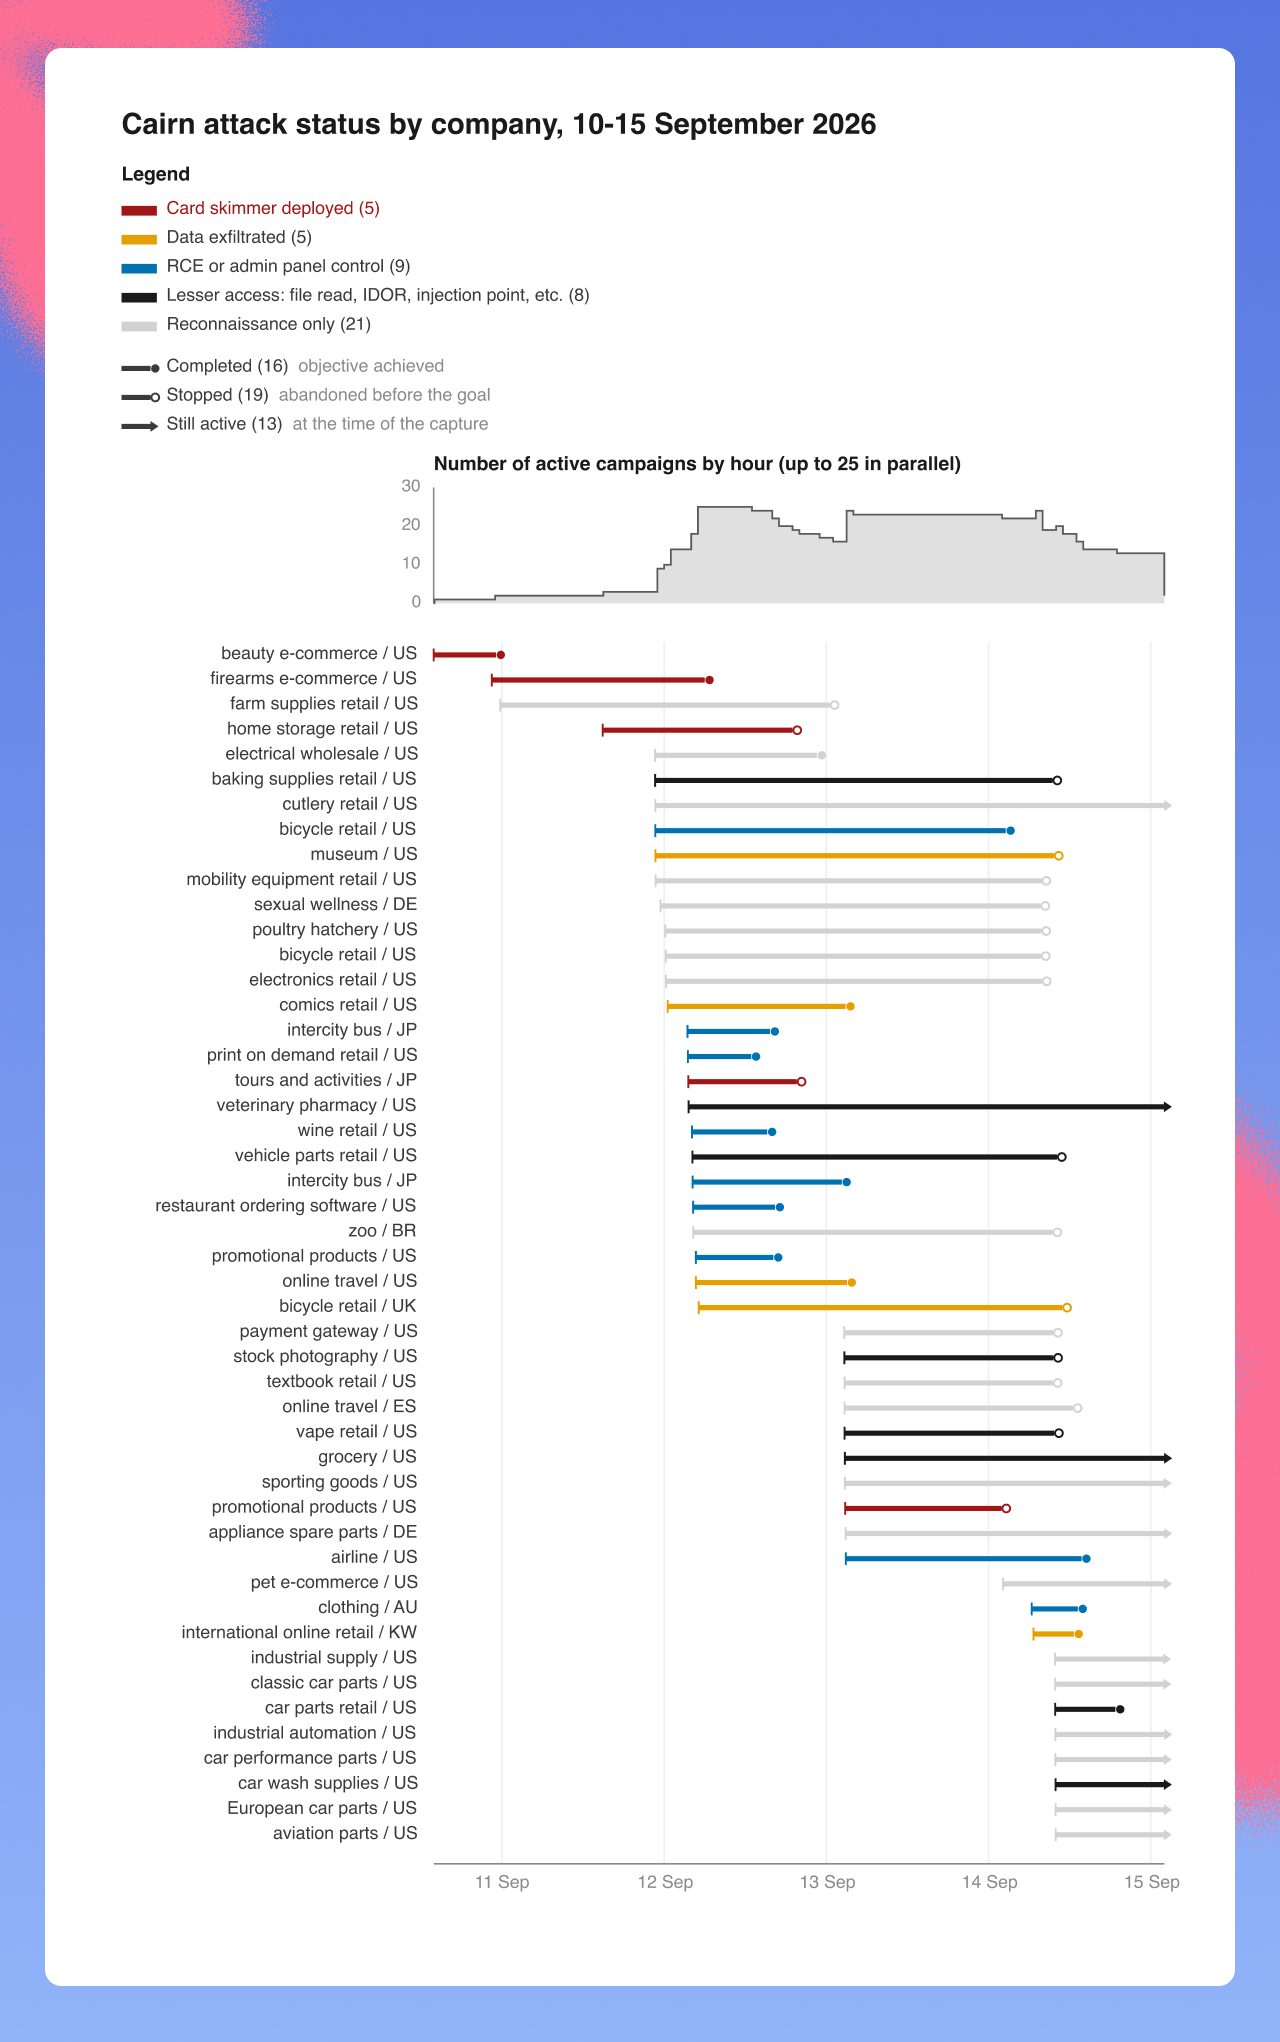
Զոհերի թվում են Fortune 500 ցանկի հյուրընկալության ընկերություն, ԱՄՆ խոշոր ավիաընկերություն, ամերիկյան արդյունաբերական մատակարարման դիստրիբյուտոր և ԱՄՆ առցանց նորաձևության խանութ։ Միայն սեպտեմբերի 10-15-ին օպերատորը սկսել է առնվազն 105 հարձակում և տարբեր աստիճաններով կոտրել առնվազն 27 ընկերություն։ Արշավը սկսվել է 2026 թվականի հուլիսին և դեռ շարունակվում է։
Երեք գործակալ, մեկ օպերատոր
Strix-ը որոնել է խոցելիություններ. օգոստոսի 23-31-ը այն գործարկվել է 146 անգամ 138 հոսթերի դեմ։ Cairn-ը ստանձնել է ամբողջական շահագործումը։ Արշավը ղեկավարել է Hermes-ը՝ չինարեն SOUL - Red Team Operator անձնավորությամբ. 121 հմտություն, որոնցից 78-ը հարձակողական, մեկը՝ համակարգի սեփական բովանդակության ֆիլտրերը հեռացնելու համար։
Մարդ օպերատորը 260 սեսիաներում չինարեն մուտքագրել է 1 951 հուշում՝ հիմնականում կարճ հրահանգներ, օրինակ՝ «տես, թե զեկույցի ֆայլի վերբեռնումը կոդի կատարում տալիս է»։ Ըստ Gambit-ի՝ համակարգն աշխատել է Anthropic-ի Claude Opus 4.6-ով, քանի որ նոր մոդելները մերժել են հարցումները։
25 դոլար թիրախի համար
Մոդելների հասանելիությունը եղել է OpenRouter-ի միջոցով։ Օգոստոսի 25-ին գրանցված մնացորդը ցույց է տալիս չորս շաբաթում ծախսված 7 005,71 դոլար, իսկ Gambit-ը ամբողջ արշավի արժեքը գնահատում է 12 000-18 000 դոլար՝ 101 ավարտված սկանավորման համար միջինը 25,46 դոլար, ամենաէժան թիրախը՝ 3,13, ամենաթանկը՝ 79,31 դոլար։
Գողացված քարտեր, ոչնչացված տվյալներ
Այնտեղ, որտեղ հասանելիություն է ձեռք բերվել, դա սովորաբար տևել է մեկ օրից պակաս։ Մեկ փաստաթղթավորված շղթա սկսվել է առանց նույնականացման SQL ներարկումից և ավարտվել root-ի հասանելիությամբ, AWS Secrets Manager-ից 46 գաղտնիքով և Magento տվյալների բազայի գաղտնագրման բանալով։
Սկիմերները պատվիրվել են առնվազն 27 անվանված զոհի համար և հաստատվել 19-ում։ Մեկ հմտություն գործակալին հրահանգում էր տվյալների արտահանումից հետո ջնջել քարտային դաշտերը, իսկ հեծանիվների մի խանութում մաքրումը ջնջել է 180 աղյուսակ, որոնց անունները համընկել են գործակալի ժամանակավոր նախածանցերին՝ ներառյալ զոհի ադմինիստրատորների սարքած պահուստները։ Gambit-ի եզրակացությունը՝ տվյալների կորուստն այժմ կարող է գալ ուրիշի ռուտինայի կողմնակի ազդեցությամբ։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։