Google: ShinyHunters-ը կրկին զանգվածաբար օգտագործում է Oracle PeopleSoft-ի խոցելիությունը
Mandiant-ը հայտնում է, որ խումբը փոխել է հարձակման եղանակը՝ շրջանցելու վեբ հավելվածների ֆայրվոլի կանոնները, և վնասել է աշխարհում տասնյակ համակարգեր՝ ամառային ալիքից հետո, երբ թիրախը համալսարաններն էին։
Նոր ալիք
Google-ի կիբերանվտանգության ստորաբաժանումը ուրբաթ հայտնեց, որ ShinyHunters հաքերային խումբը վերսկսել է Oracle-ի PeopleSoft ծրագրաշարի խոցելիության «զանգվածային օգտագործումը»՝ շրջանցելով ամռան հարձակումներից հետո կառուցված պաշտպանությունը։
Արդյունքները հրապարակել են Mandiant-ը և Google Threat Intelligence Group-ը։ Զեկույցը լույս տեսավ օրեր անց այն բանից, երբ ShinyHunters-ը հայտարարեց, որ գողացել է FBI-ի անձնակազմի տվյալները. Reuters-ը չկարողացավ հաստատել այդ պնդումը։
Ինչպես շրջանցեցին պաշտպանությունը
Նախորդ ալիքի ընթացքում՝ մայիսի 27-ից հունիսի 9-ը, ShinyHunters-ը օգտագործեց PeopleSoft-ի Environment Management Hub բաղադրիչի CVE-2026-35273 կրիտիկական խոցելիությունը՝ CVSS սանդղակով 9,8 միավոր։ Այն այդ ժամանակ դեռ zero-day էր, և Oracle-ը ծանուցում հրապարակեց միայն հունիսի 10-ին։ Google-ը տեղեկացրեց ավելի քան 100 կազմակերպության, որոնց 68%-ը բարձրագույն կրթության հաստատություններ էին։
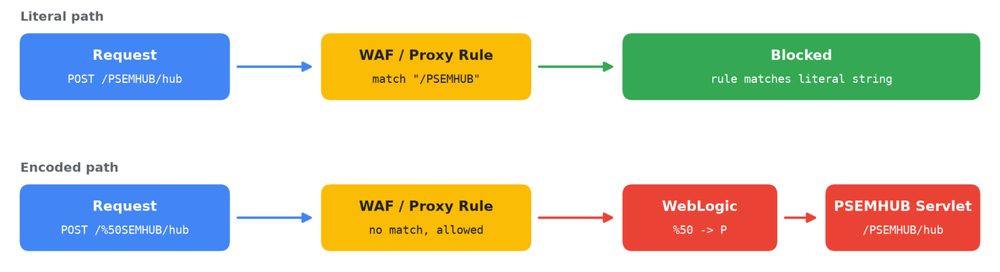
Ըստ Mandiant-ի՝ հաքերները փոխեցին մոտեցումը և թիրախ դարձրին այն կազմակերպություններին, որոնք ներդրել էին վեբ հավելվածների ֆայրվոլի (WAF) կանոններ, սակայն չէին տեղադրել Oracle-ի թարմացումը։ Նրանք URL-կոդավորեցին մեկ նշան և /PSEMHUB/-ի փոխարեն ուղարկեցին /%50SEMHUB/։ WAF-ի և հակադարձ պրոքսիի շատ կանոններ ուղին համեմատում են ապակոդավորումից առաջ, մինչդեռ PeopleSoft-ի սերվերը վերծանում է հարցումը և ուղղորդում խոցելի servlet-ին։
Տասնյակ համակարգեր աշխարհում
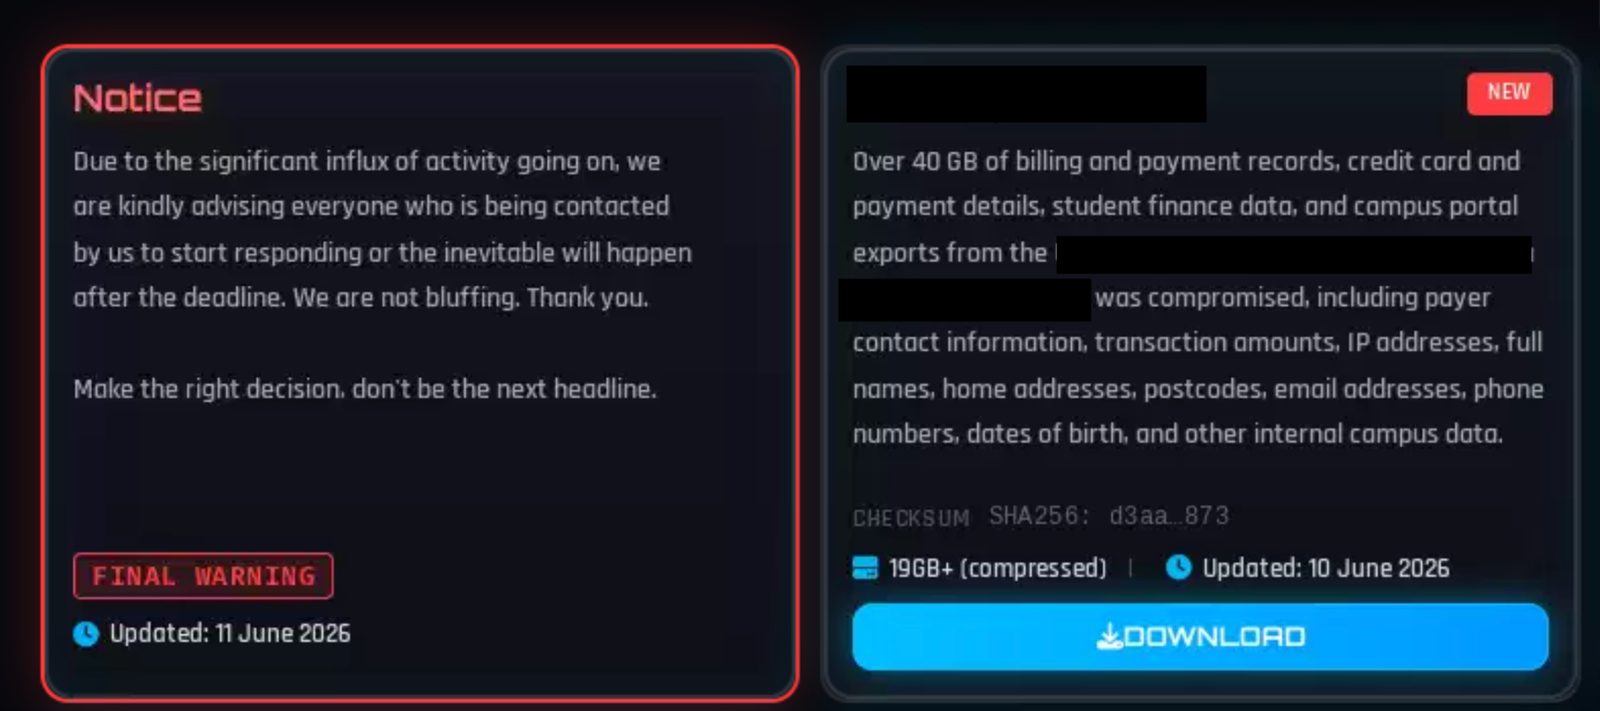
Ըստ Mandiant-ի՝ վերջին ալիքը վնասեց աշխարհում տասնյակ համակարգեր՝ բարձրագույն կրթությունից և տեխնոլոգիաներից մինչև ՏՏ ծառայություններ, առողջապահություն, գյուղատնտեսություն, տրանսպորտ և պետական հատված։
Հաքերները PSEMHUB.war պանակում տեղադրում էին վեբ շելեր (x.jsp, u.jsp) կամ կատարում էին հրամաններ՝ սկավառակի վրա հետք չթողնելով։ Որոշ դեպքերում նրանք բեռնեցին 5,2 ՄԲ ծավալով տրոյականացված Ple64.exe տեղադրիչը, որը գործարկում է SIDEEYE անունով backdoor-ը։
Ինչ է խորհուրդ տալիս Mandiant-ը
Mandiant-ի խորհուրդը հստակ է. WAF-ի կանոններն ու ուղու արգելափակումը թարմացումը չեն փոխարինում։ Ընկերությունը խորհուրդ է տալիս տեղադրել Oracle-ի ծանուցումը, անջատել Environment Management Hub ծառայությունը այնտեղ, որտեղ անհրաժեշտ չէ, և WebLogic-ի մատյաններում որոնել /PSEMHUB/ և դրա կոդավորված տարբերակներով հարցումներ։ Վնասված սերվերներում դիտարկված հրամանների մոտ քառորդը կատարվել է root կամ SYSTEM իրավունքներով։
Oracle-ը չպատասխանեց մեկնաբանության հարցումներին։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։