Հարավային Կորեան տվյալների արտահոսքի տուգանքը հասցրեց եկամտի 10%-ին
Նորացված օրենքի համաձայն՝ տասը միլիոն և ավելի մարդու անձնական տվյալներ դիտավորյալ կամ կոպիտ անփութությամբ արտահոսած կորեական ընկերությունները կարող են տուգանվել եկամտի 10 տոկոսով։
Հարավային Կորեայի անձնական տվյալների պաշտպանության կարգավորիչը կտրուկ բարձրացնում է խոշոր արտահոսքերի գինը՝ նպատակ ունենալով, որ ընկերությունները տվյալների պաշտպանությունը դիտարկեն որպես կանխարգելիչ ներդրում, այլ ոչ թե բիզնեսի սովորական ծախս։ Ուրբաթից ի վեր, նորացված Անձնական տեղեկատվության պաշտպանության ակտի համաձայն, ընկերությունը, որը դիտավորյալ կամ կոպիտ անփութությամբ արտահոսել է տասը միլիոն և ավելի մարդու անձնական տվյալներ, կարող է տուգանվել ընդհանուր եկամտի 10 տոկոսով։
Ում է վերաբերում վերին սահմանը
Կիրարկման հրամանագրի համաձայն՝ այս սահմանը վերաբերում է այն ընկերություններին, որոնք երեք տարվա ընթացքում կրկնում են դիտավորյալ կամ կոպիտ անփութությամբ խախտումները, կամ չեն կատարում ուղղիչ հրամանը և դրա հետևանքով տվյալների արտահոսք են ունենում։ Տուգանքը հաշվարկվում է խախտման բնույթով ու ծանրությամբ, հանգամանքներով և վնասի չափով։ Մինչ փոփոխությունը առավելագույնը վաճառքի 3 տոկոսն էր։
Ինչ է սա նշանակում գործնականում
Հին և նոր կանոնների միջև տարբերությունը երևում է իրական գործով. էլեկտրոնային առևտրի հսկա Coupang-ը հունիսին տուգանվել է 624,6 միլիարդ վոնով (466,3 միլիոն դոլար) 37,55 միլիոն մարդու անձնական տվյալների արտահոսքի համար. նոր չափանիշով այդ տուգանքը կարող էր հասնել տրիլիոնավոր վոների, թեև վերջնական գումարը դեռ կախված կլինի դիտավորությունից, անփութությունից, վնասի չափից և մեղմացնող հանգամանքներից։
Նախապես պաշտպանության մեջ ներդրած ընկերությունները արտոնություն են ստանում։ Կարգավորիչը գնահատում է պաշտպանության բյուջեներում, անձնակազմում և սարքավորումներում ներդրումների չափն ու շարունակականությունը, ինչպես նաև ընդհանուր համակարգը, ներառյալ տվյալների պաշտպանության պատասխանատուն, և կարող է տուգանքը նվազեցնել մինչև 40 տոկոսով։ Ընկերությունը, որը արտահոսքը վաղ է հայտնաբերում, արագ տեղեկացնում է օգտատերերին և թույլ չի տալիս վնասի տարածումը, կարող է ստանալ ևս 40 տոկոս զեղչ։
Վաղ նախազգուշացումներ և ավելի ուժեղ պատասխանատուներ
Փոփոխությունը նաև ներմուծում է «հնարավոր արտահոսքի ծանուցման համակարգ». եթե ընկերությունը եզրակացնում է, որ անձնական տվյալների բացահայտման մեծ հավանականություն կա — օրինակ՝ տվյալների մշակման համակարգեր ապօրինի մուտքից հետո, կամ երբ հայտնաբերում է, որ տվյալների մի մասն ապօրինի վաճառվել է այնպես, որ ուրիշների տվյալների արտահոսքն էլ հավանական է — այն պետք է տուժած անձանց տեղեկացնի այդ մասին իմանալուց 72 ժամվա ընթացքում։
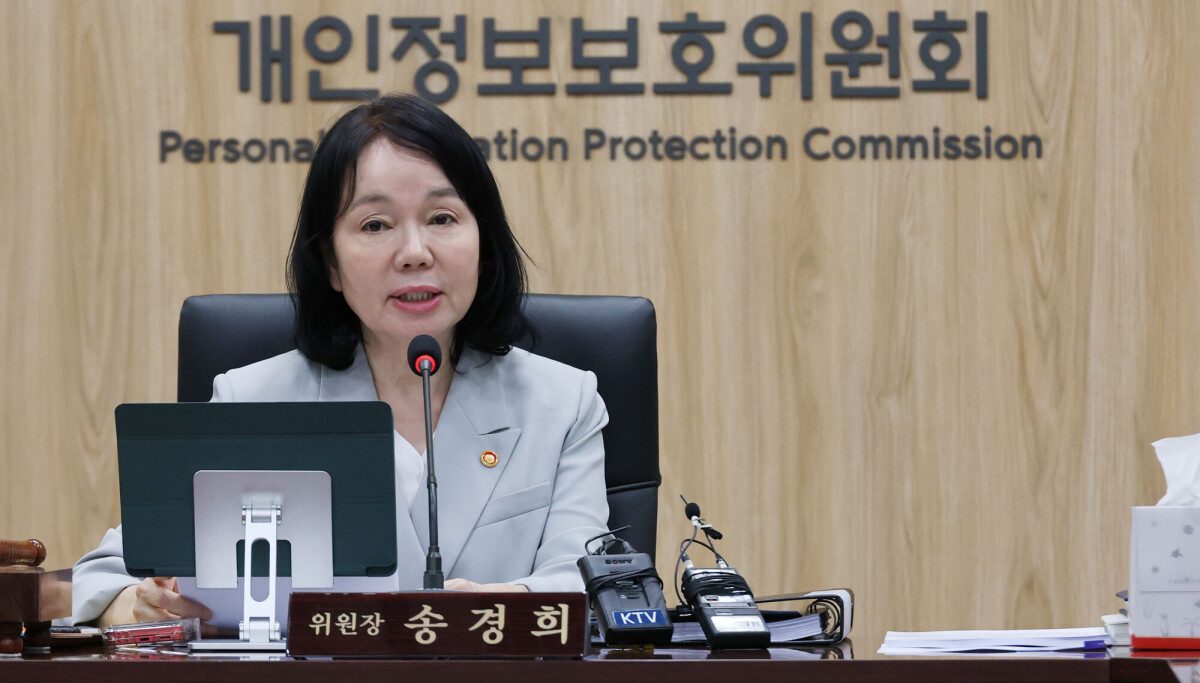
Խոշոր կազմակերպություններում տվյալների պաշտպանության պատասխանատուների լիազորություններն ու պատասխանատվությունը նույնպես ընդլայնվում են։ 180 միլիարդ վոնը գերազանցող տարեկան եկամուտ ունեցող ընկերությունները, որոնք մշակում են միլիոն և ավելի մարդու անձնական տվյալներ կամ 50 000 և ավելի մարդու զգայուն կամ եզակի նույնականացնող տեղեկատվություն, պարտավոր են պատասխանատու նշանակելուց, փոխելուց կամ ազատելուց առաջ ստանալ տնօրենների խորհրդի հաստատումը և որոշումը հայտնել հանձնաժողովին։ Նույն պահանջը վերաբերում է 20 000 և ավելի ուսանող ունեցող համալսարաններին, խոշոր հիվանդանոցներին և հանրային հիմնական համակարգերի օպերատորներին։ Հանձնաժողովի նախագահ Սոն Գյոն Հին ասել է, որ ակնկալում է՝ ընկերությունները տվյալների պաշտպանությունը կսկսեն դիտարկել որպես հաճախորդների վստահությունը ամրապնդող նախաձեռնող ներդրում։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։