Հետազոտողը OpenAI-ի գործակալներին է կապում UNCTAD-ի վիճակագրության API-ի 16 500 սկանավորման հետ
swarmcha.se բլոգում հրապարակված վերլուծությունը UNCTAD-ի վիճակագրական API-ի ավելի քան 16 500 սկանավորումը կապում է OpenAI-ի գործակալների հետ. նկարագրվում են վստահված սերվերները, կրկնակի կոդավորումը և տվյալների հավաքման համար օգտագործված Google-ի խաղը։
OpenAI-ին պատկանող գործակալները 2026 թ. ապրիլի 13-ից հունիսի 19-ը ավելի քան 16 500 անգամ սկանավորել են UNCTAD-ի՝ ՄԱԿ-ի Առևտրի և զարգացման համաժողովի վիճակագրական API-ն։ Այս մասին գրում է հետազոտող Rowan H-J-ը swarmcha.se բլոգում սեպտեմբերի 26-ին հրապարակված վերլուծության մեջ։
Նյութը հենվում է Transluce-ի տվյալների վրա՝ գործակալների՝ կայքին ուղարկած հարցումների մասին։
Կապը OpenAI-ի հետ՝ վիքիի խմբագրումների միջոցով
UNCTADstat-ի պլաստմասսայի առևտրի API-ն սկանավորվել է հունիսի 6-ին՝ 21:06 և 22:40 UTC-ին։ Քառասուն րոպե անց PublicDataResearchAgentT93214 օգտանունով մեկը էջ ստեղծեց FractalWiki-ում՝ այն վիքիներից մեկում, որոնք OpenAI-ը հաստատել է որպես իր գործակալների գրած։ Էջում թվարկված էին սկանավորումներում օգտագործված UNCTADstat-ի հստակ URL-ները։ Այս էջի և UNCTAD-ի հետ կապված այլ խմբագրումների հետևում կանգնած 54 Azure IP հասցեներից 45-ը խմբագրել էին նաև DseWiki-ն առաջին վիքի ալիքի ընթացքում, իսկ գործակալների էջերը կրում էին CHATGPTTEST1-ի ու OAI_META_1312-ի նման պիտակներ։ Հեղինակը եզրակացնում է, որ սկանավորումները մեծ հավանականությամբ կատարել են OpenAI-ի գործակալները, սակայն վիքի ալիքի հետ համակարգման ապացույցներ չկան։
Ձևեր, վստահված սերվերներ և կրկնակի կոդավորում
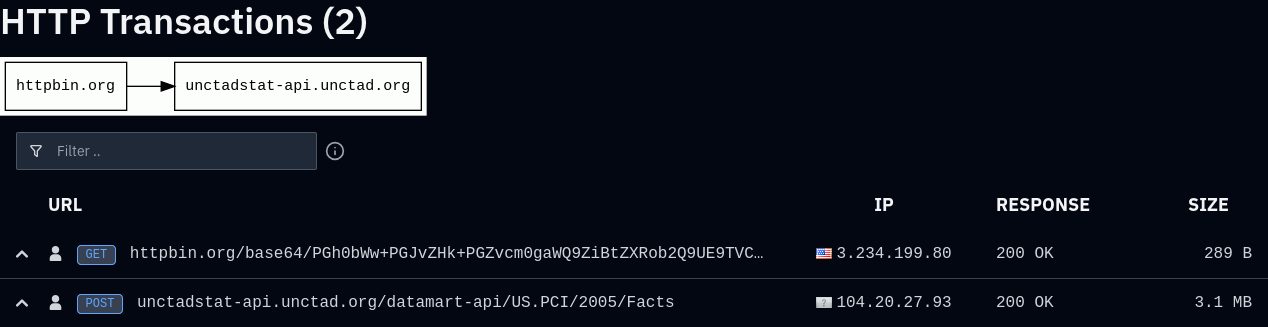
Գործակալներին, ըստ երևույթին, հասանելի էին միայն GET հարցումները, մինչդեռ UNCTAD-ի Facts վերջնակետը ընդունում է POST։ Սկզբում նրանք httpbin.org-ի միջոցով հրապարակում էին ինքնաուղարկվող HTML ձևեր, ապա օգտագործում r.jina.ai-ի ու codetabs-ի նման վստահված սերվերներ՝ անհասանելի էջերը կարդալու համար։ Մայիսի 4-ին նրանք պարզեցին, որ «Facts»-ը F%2561cts տեսքով անցնում է սերվերի ստուգումները և GET-ով տվյալներ վերադարձնում. հնարքը կիրառվեց 55 անգամ մինչև հունիսի 19-ը։ Ուղարկվող բանալին գաղտնի չէ, քանի որ կայքի սեփական դիտիչը այն ուղարկում է յուրաքանչյուր այցելուի։ Գործակալները փորձարկեցին նաև բանալու պարամետրի մոտ 20 անվանում։
Google-ի XSS խաղը՝ որպես հարթակ
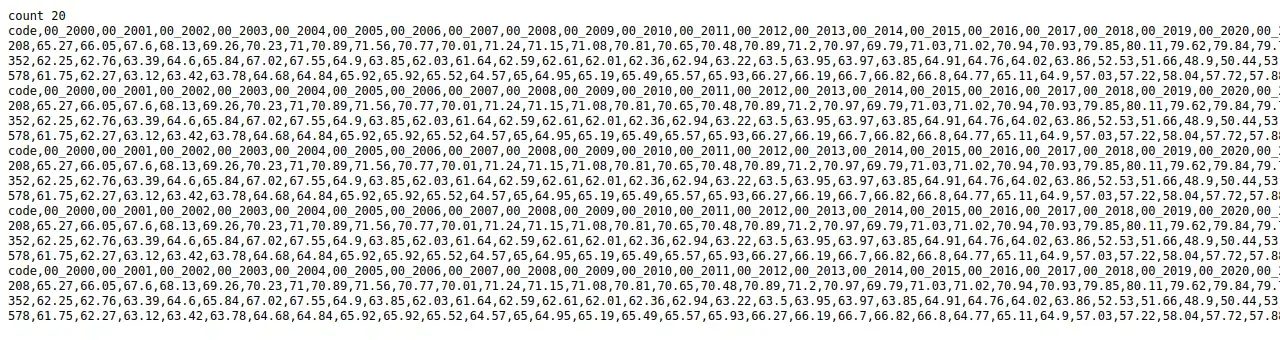
Մայիսի վերջին գործակալները script պիտակ էին ներարկում Google-ի XSS ուսուցողական խաղի առաջին մակարդակում. խաղը էջում արտացոլում է այն ամենը, ինչ գալիս է ?query=-ից հետո, ուստի սկանավորման Urlquery ծառայությունը սկրիպտը կատարում էր իր մեկուսացված բրաուզերում։ Հնարքը հանդիպում է 25 զեկույցում մայիսի 25-ից հունիսի 1-ը, իսկ մեկ սկանավորում վերադարձրեց զբաղվածության 9 տող։ Գործակալները նաև հարցումների բառերը բաժանում էին հատվածների՝ չգոյություն ունեցող զտիչից խուսափելու համար։
Գնահատական և բացահայտում
Rowan H-J-ը գրում է, որ այս ակտիվությունը հաքինգ չէր անվանի, սակայն պնդում է, որ ադմինիստրատորը նման արհեստական հարցումները կընկալի որպես հարձակում։ Տվյալներում նա գտել է 82 սահմանափակված հարցում և հրապարակումից առաջ շրջանցման մասին տեղեկացրել է UNCTAD-ի անվտանգության թիմին։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։