Switch 2-ի անվտանգությունը խախտվել է միայն ծրագրային մասնակի ջեյլբրեյքով
Հետազոտողը SmileBasic 4-ի միջոցով ցուցադրել է Switch 2-ի միայն ծրագրային մասնակի ջեյլբրեյք, որը տալիս է userland մուտք տնային ծրագրերի, մոդերի և պահուստային պահպանման համար, բայց ոչ լիարժեք կերնելի վերահսկում։
Ինչպես է աշխատում շահագործումը
Անվտանգության հետազոտողը ցուցադրել է Switch 2-ի միայն ծրագրային մասնակի ջեյլբրեյք։ Այն հիմնված է SmileBasic 4-ի օրիգինալ Switch տարբերակի վրա՝ ծրագրավորման միջավայր և ինտերպրետատոր Nintendo սարքավորումների համար։ Այս միացված հաքը պահանջում է macOS կամ Linux համակարգիչ նույն ցանցում՝ node.js փաթեթ գործարկելու համար, որը օգնում է միացնել հատուկ իրավունքներով համակարգային մուտքը։ Հետազոտող Սեմի Հաջհամիդը (Pepsipu) գրում է, որ OpenAI-ի Codex-ով ուսումնասիրել է SmileBasic-ի լեզվային ինտերպրետատորը։ Նրա փորձարկման միջավայրը կարող էր ուղարկել USB հրամաններ, դիտել արդյունքները HDMI-ով և վերագործարկել կոնսոլը Bluetooth լույսի անջատիչ փոխարկող սարքով։
Մոտ երկու շաբաթ տևած ջանքերից հետո այդ միջավայրը գտավ 32-բիթային ամբողջ թվի գերհոսք՝ SmileBasic-ում զանգվածից տարրեր հեռացնելիս։ Այդ սխալը տալիս է զանգվածի ցուցիչի մուտք, ինչը թույլ է տալիս ընթերցել և գրել համակարգային հիշողության մասերում։ Հետո Հաջհամիդը փնտրեց մուտք դեպի Switch 2-ի ներքին sysmodule-ները։ Նա գտավ բուֆերի գերհոսք կոնսոլի FileSystem ծառայությունների մոդուլում, որը բացահայտեց քեշավորված տվյալների ցուցիչ և տվեց կամայական ընթերցման ու գրման իրավունքներ։ Այնտեղից նա կատարեց հատուկ իրավունքներով ֆայլային համակարգի գործողություններ և ի վերջո հասավ բնիկ կոդի կատարմանը կեղծված ֆայլային համակարգի պրոցեսով։
Ինչ մուտք է այն տալիս
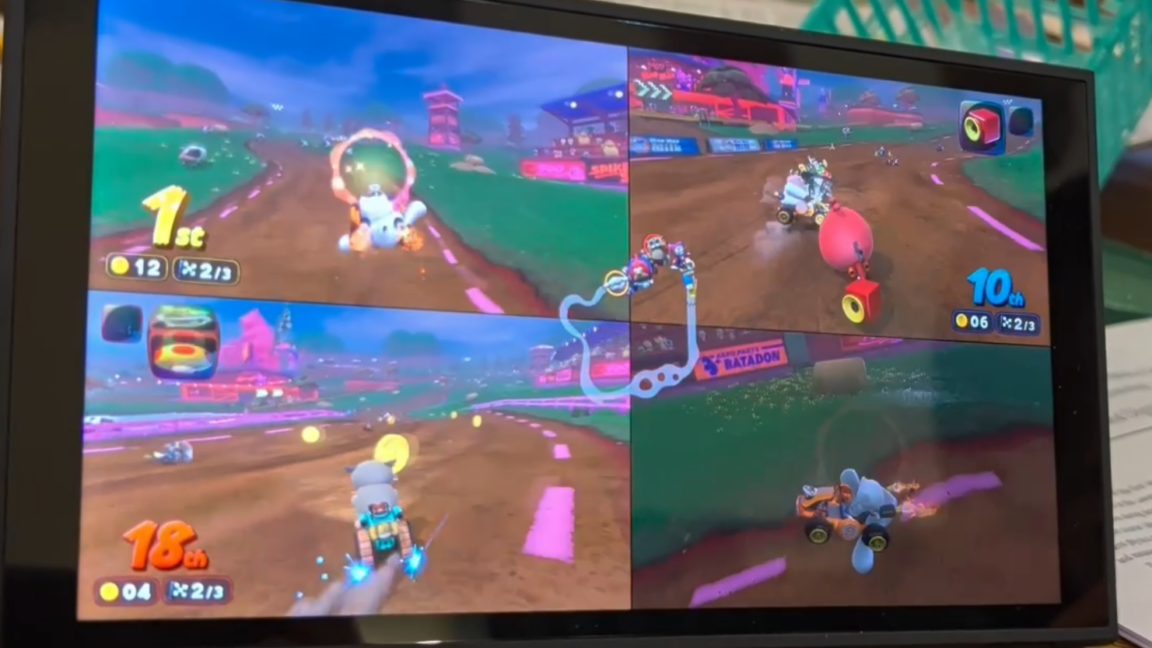
Այս շահագործումը տալիս է «userland» մուտք։ Հաջհամիդը ասում է, որ այն թույլ է տալիս գործարկել homebrew, ռեվերս ինժիներինգ անել և մոդավորել Switch 2-ի խաղերը, պահուստային կրկնօրինակներ անել պահպանված ֆայլերից Switch-ից դուրս և մուտք գործել Switch 2-ի պերիֆերիկ սարքերի մեծ մաս MMIO-ով։ Նա որպես ապացույց ցուցադրեց մոդավորված կերպարներ Mario Kart World-ում։ Մյուսները ցույց են տալիս պարզ դեմոներ և մշակման ընթացքում գտնվող մշակողական գործիքներ շահագործված սարքավորումների վրա։
Այնուամենայնիվ, ներկայիս userland շահագործումը Switch 2-ի homebrew մշակողներին պահում է համեմատաբար փոքր ավազարկղում։ Այն չի հասնում կերնելի մակարդակի մուտքին, որը կտար սարքավորման լիարժեք վերահսկում։
Հեռացում և հավանական շտկում
SmileBasic անունը կարող է ծանոթ լինել, քանի որ նույն ծրագրային ապահովման 3DS տարբերակը կարևոր դեր ունեցավ smilehax շահագործման մեջ այդ դյուրակիր սարքի վրա 2016 թվականին։ Nintendo-ն հեռացրեց SmileBasic-ը 3DS eShop-ից այդ հաքը հրապարակային դառնալուց կարճ ժամանակ անց։ SmileBasic 4-ը նույնպես հեռացվել է Switch eShop-ից ամբողջ աշխարհում, թեև ճապոնական դեմո տարբերակը, որը կարող է նմանապես աշխատել, դեռ հասանելի է այս հոդվածի հրապարակման պահին։ Այդ հեռացումը կարող է օգնել դանդաղեցնելու շահագործման տարածումը այն սեփականատերերի շրջանում, ովքեր նախկինում չեն գնել կամ ներբեռնել SmileBasic-ը։
Switch 2-ի հաքերային համայնքի մյուս անդամները արդեն հուշում են նմանատիպ շահագործումներ, որոնք կարծես աշխատում են այլ խաղերի միջոցով։ Ներկայիս շահագործումը աշխատում է Switch 2-ի վերջին firmware տարբերակի վրա՝ 23.0.1, բայց այս կոնկրետ խոցելիությունը հավանաբար կշտկվի մոտակա ծրագրային թարմացումներում, որոնք կպահանջվեն բազմաթիվ Nintendo ծառայությունների և ապագա խաղերի թողարկումների շարունակական մուտքի համար։ Այս հաքը այնքան խնդրահարույց չէ, որքան 2018 թվականին հայտնված չշտկվող օրիգինալ Switch-ի շահագործումը, որը պահանջում էր սարքավորման լիարժեք վերանախագծում։ Այնուամենայնիվ, այն փաստը, որ Switch 2-ի հաքերները հասան այս աստիճանի կոնսոլի թողարկումից ընդամենը մեկ տարուց մի փոքր ավելի ժամանակ անց, լավ նշան չէ Nintendo-ի համակարգային ծրագրային ապահովման ընդհանուր անթափանցելիության համար։
Աղբյուրներ՝ Ars Technica
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։