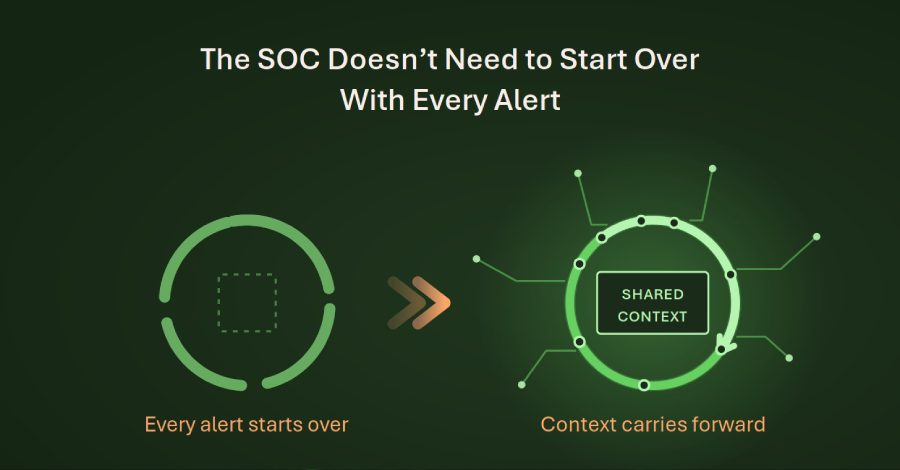
AI-ը էժանացրեց ձախողված հարձակման կրկնությունը, SOC-ը կորցնում է կոնտեքստը
AI-ը ձախողված հարձակման կրկնակի փորձի արժեքը հասցրել է րոպեների, և բեռն անցել է SOC-ին. վտանգի հետախուզությունից մինչև միջամտություն հինգ ֆունկցիաների միջև կոնտեքստը հազվադեպ է պահպանվում, ու ամեն թիմ միջադեպը վերականգնում է զրոյից։
Անվտանգության ղեկավարները դեռ վիճում են, թե արդյոք AI-ը կստեղծի կիբերհարձակման նոր դաս։ Մոտ փոփոխությունը հանգիստ է. AI-ը ձախողված հարձակումը դարձրել է էժան՝ կրկին փորձելու համար։ Ցածր լիազորություններով ամպային հաշիվ մուտք գործած հարձակվողը նախկինում ժամեր էր ծախսում փաստաթղթերի ու սկրիպտների վրա. մոդելի ներգրավմամբ նոր ուղին փորձարկվում է րոպեների ընթացքում։
Ինչ են ցույց տալիս սպառնալիքների զեկույցները
2025 թվականի սկզբին Google Threat Intelligence Group-ը (GTIG) հայտնաբերեց, որ պետականորեն աջակցվող դերակատարները գեներատիվ AI-ը օգտագործում են արտադրողական աշխատանքի համար. տարվա վերջին թիմը նկարագրեց կատարման ընթացքում մոդելին դիմող չարամիտ ծրագրեր, իսկ Anthropic-ը՝ AI-ի վրա հենված շորթման գործողության դադարեցումը։ 2026 թվականի մայիսին GTIG-ը հայտնեց, որ կիբերհանցագործները բաց կոդով ադմինիստրացիոն գործիքում երկգործոն նույնականացման շրջանցում գտան և աշխատող օգտագործումներ կառուցեցին. բարձր վստահությամբ գնահատվեց, որ AI մոդելը աջակցել է և՛ հայտնաբերմանը, և՛ մշակմանը։ Սա աջակցության գնահատական է, ոչ թե հաստատված կիրառում, սակայն ուղղությունը պարզ է. AI-ը նստում է հարձակվողների աշխատանքային հոսքում։
Հարձակումները ցիկլով են, պաշտպանությունը՝ զրոյից
Դասագրքերը հարձակման կենսացիկլը գծում են որպես գիծ՝ հետախուզում, մուտք, լիազորությունների բարձրացում, ազդեցություն։ Իսկական հարձակվողն աշխատում է ցիկլով՝ դիտում, ենթադրում, փորձում, կարդում արդյունքը և ճշգրտում, իսկ AI-ը սեղմում է քայլերի միջև եղած ժամանակը։
Պաշտպանությունը նույնպես պետք է ցիկլով աշխատի, բայց հերթերն ու փոխանցումները կտրում են այն ամեն հանգույցում. զգուշացումը մնում է առանց պատասխանատուի, ինքնության պատկերը՝ մեկ այլ կոնսոլում։ Զգուշացումը հաստատվում է րոպեներում, ապա ժամեր ծախսվում են վերականգնման վրա. այդ միջակայքը որոշման ուշացումն է։
Հինգ ֆունկցիա, հինգ կորուստ
Աշխատանքը նկարագրվում է հինգ ֆունկցիայով՝ վտանգի հետախուզություն, վտանգի որս, հայտնաբերման ինժեներիա, հետաքննություն և միջամտություն։ Խնդիրը հազվադեպ ֆունկցիաներն են. ամեն փոխանցում գիտելիքը սեղմում է ինդիկատորի կամ տոմսի մեջ՝ կորուստներով։
Փոխանցումը պետք է պահպանի հինգ բան՝ ինքնությունը, ապացույցներն ու ծագումը, առաջատար վարկածը և վստահության աստիճանը, հեռաչափության բավարարությունը և որոշման պատասխանատվությունը։ Առաջինի կորստի դեպքում երկու թիմ նույն օգտատիրոջն են հետաքննում տարբեր անուններով, վերջինի՝ ճիշտ առաջարկությունը մնում է հերթում։
Ինչ է հիշում վիճակ ունեցող SOC-ը
Առաջարկվող լուծումը ճարտարապետական է. SOC-ը պետք է դառնա վիճակ ունեցող։ Ապացույցները և գործերի պատմությունը պահվում են տարիներով, սակայն դրանց շուրջ մտքերն ու սահմանափակումները գրեթե չեն հաղթահարում փոխանցումը։ Համատեղ գործառնական հիշողությունը կընդգրկի հինգ տեսակի վիճակ՝ միջավայր, ապացույցներ, որոշում, վերահսկողություն և ուսուցում. դրանք կարդում են SIEM-ը, EDR-ը և ինքնության հարթակը։
Ամենադժվար կարգապահությունը «անհայտը» որպես լիարժեք պատասխան ընդունելն է։ Երբ վերջնակետի հեռաչափությունը բացակայում է, թույլ համակարգը գրում է, որ չարամիտ ակտիվություն չի նկատվել. վիճակ ունեցող համակարգը արձանագրում է, որ վերջնակետը հնարավոր չէր ստուգել, և բացը փոխանցում է սարքերի կառավարման պատասխանատուին։ NIST-ի թարմացված առաջարկությունները նույն ուղղությունն են ցույց տալիս։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։